Nieuwe productfunctie: agentgebaseerd scannen (Technology Preview)
Agentgebaseerd kwetsbaarhedenbeheer op uw voorwaarden
Scan agentless, zet agents in, of combineer beide. U bepaalt welk model bij uw infrastructuur past.
Netwerk-kwetsbaarheidsscans onderzoeken uw infrastructuur van buitenaf: ze doorzoeken het netwerk op zoek naar blootgestelde diensten. Geauthenticeerde scans bieden daarentegen een blik op het binnenste van een IT-systeem en leveren daardoor veel meer inzicht in mogelijke zwakke plekken, inclusief uitbuitbare kwetsbaarheden. Voor een gelaagde aanpak van IT-beveiliging zijn geauthenticeerde scans onmisbaar.
Agentgebaseerd scannen is een geavanceerdere vorm van geauthenticeerd scannen dan traditionele methoden zoals SSH of SMB voor externe toegang tot het scan-doel. Agents zijn scanprogramma’s die rechtstreeks op elk apparaat worden geïnstalleerd. Dankzij directe toegang kunnen ze de beveiliging van een systeem van binnenuit beoordelen en de resultaten terugmelden. Zie het als regelmatige beveiligingscontroles op elk endpoint, in plaats van periodieke externe controles.
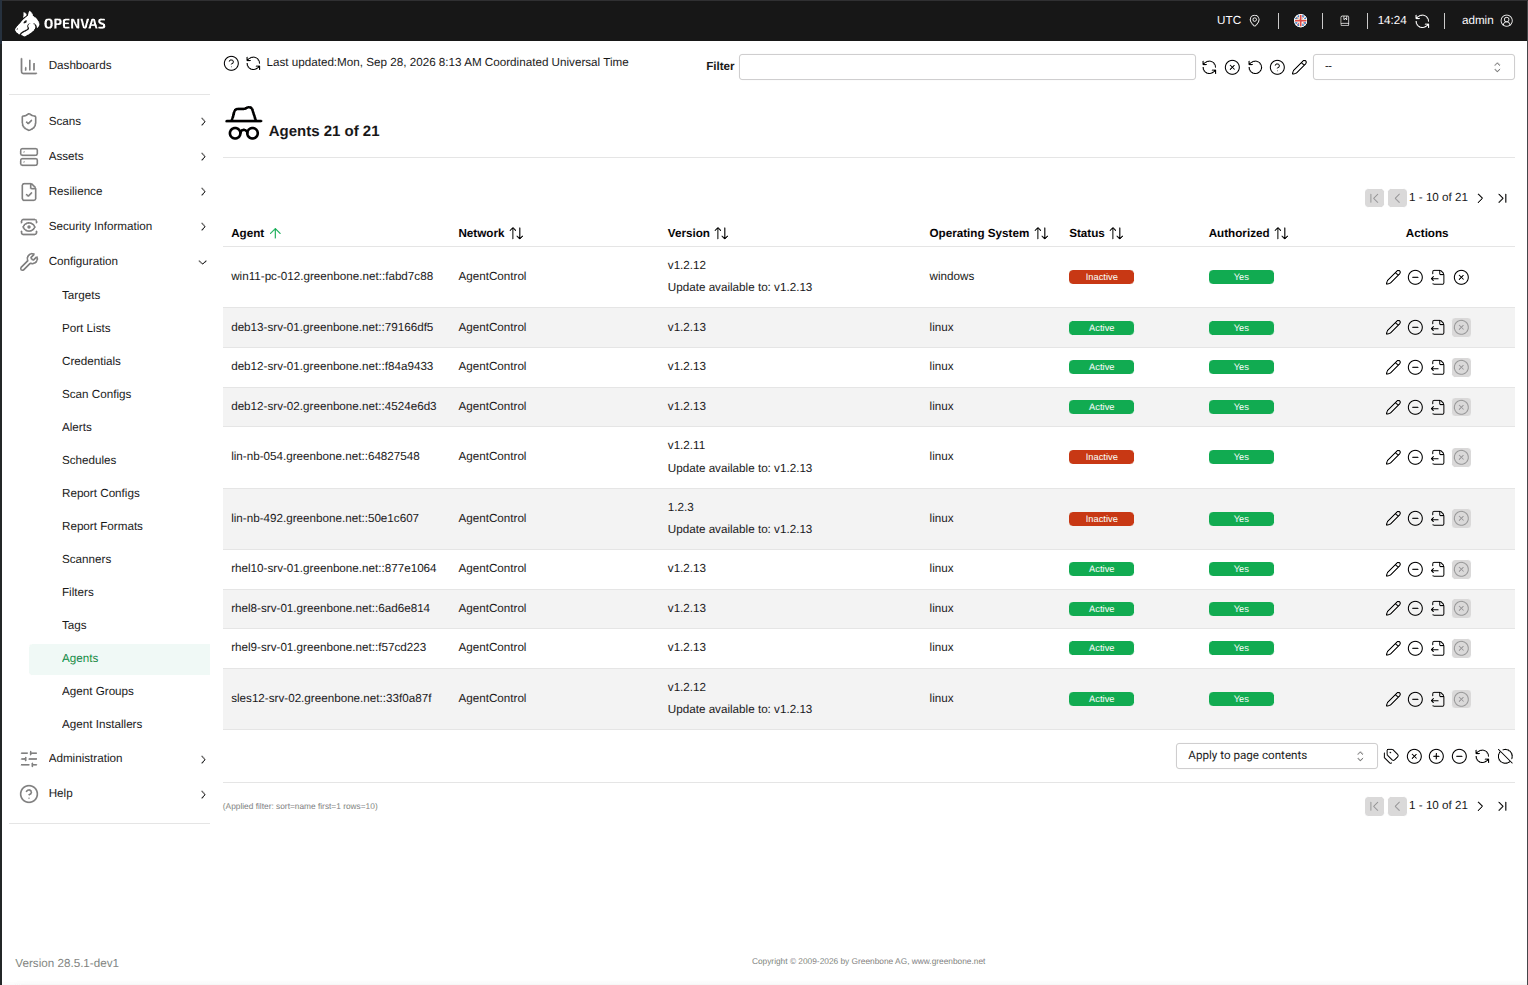

Greenbone laat u de keuze: agentless scannen, agents inzetten, of beide combineren. U bepaalt welk model het beste past bij uw infrastructuur.


Verschillende aanpakken dekken verschillende gebieden. Hier ziet u een vergelijking.
| Criterium | Netwerkscan | SSH-/SMB-authenticatiescan | Agentgebaseerd scannen |
|---|---|---|---|
| Diepgaande lokale kwetsbaarheidscontroles | Geen | Volledig |  Uitgebreider dan scriptgebaseerde controles |
| Werkt zonder binnenkomende netwerktoegang | Nee | Nee | Ja |
| Scanduur en rapportage | Tijdrovend | Tijdrovend | Binnen enkele seconden |
| Centrale inloggegevens vereist | Nee | Ja | Nee |
| Werkt voor apparaten op externe locaties (bijv. laptops) | Nee | Nee | Ja |
| Werkt over netwerksegmenten heen | Complexe inrichting vereist | Complexe inrichting vereist | Ja |
Greenbone is afgestemd op uw operationele realiteit. Of het nu compliance-eisen, PAM-beleid of uw netwerktopologie zijn die uw keuzes bepalen, wij hebben een oplossing die bij uw behoeften past.


Gebruikt u al CyberArk of een andere PAM-oplossing voor geauthenticeerde scans op afstand? Ook dat ondersteunen wij. Agents zijn een optie, geen vereiste.
Greenbone ondersteunt al lange tijd SSH- en SMB-toegang op afstand voor geauthenticeerde scans. Agents breiden dit uit: met endpoint-inzicht met minder wrijving, minder risico en een hogere frequentie.


Agentgebaseerd scannen lost reële operationele uitdagingen op waar traditionele agentless geauthenticeerde scans niet voor waren ontworpen.


Praat met ons team en ontdek welk scanmodel bij uw infrastructuur past.
Agentgebaseerd scannen is ontworpen voor een laag resourcegebruik op productie-IT-systemen: minder dan 100 MB schijfruimte, minimale CPU-belasting en een beperkt geheugengebruik.


Agentgebaseerd scannen is voor alle klanten beschikbaar binnen het nieuwe licentiemodel, zonder extra kosten. Agents tellen mee binnen uw bestaande assetquotum: zelfs als een endpoint ook wordt gedetecteerd via een netwerkscan, telt het als één asset. Andere leveranciers rekenen apart voor het inzetten van agents. Wij doen dat niet.

Technology Preview: agentgebaseerd scannen is een early-access-functie voor evaluatie vóór de algemene beschikbaarheid en is niet bedoeld voor productiegebruik. De volledige definitie vindt u in de handleiding; daar wordt u ook op gewezen wanneer u de functie activeert in het GOS-menu. De functie maakt deel uit van OPENVAS SCAN en wordt ook opgenomen in OPENVAS SECURITY INTELLIGENCE zodra dat product beschikbaar is. Het is geen apart product en is direct te activeren vanuit uw GOS-menu.
Moet ik agents gebruiken, of kan ik netwerkgebaseerd scannen blijven gebruiken?
Agents zijn een optie, geen vereiste. Agentgebaseerd scannen is optioneel: als traditioneel geauthenticeerd scannen voor u werkt, ook in omgevingen waar PAM-beleid de inzet van agents beperkt, kunt u precies zo doorgaan als voorheen. Gemengde aanpakken werken ook binnen één enkele OPENVAS SCAN-instantie.
Wat is het verschil tussen een agent en een SSH-/SMB-geauthenticeerde scan?
Beide leveren hetzelfde type gegevens over lokale endpoint-kwetsbaarheden. De belangrijkste verschillen: agentgebaseerd scannen werkt continu en rapporteert sneller dan een geplande scan, agents vereisen geen centrale opslag van inloggegevens, en ze starten uitgaande verbindingen in plaats van te wachten op een binnenkomende scansessie, wat de inzet in beperkte omgevingen aanzienlijk vereenvoudigt.
Hoe werkt het meetellen van agents binnen de licentie?
Elk door een agent beheerd endpoint telt als één asset binnen uw licentiequotum. Wordt hetzelfde endpoint ook via een netwerkscan gedetecteerd, dan telt het nog steeds als één asset. Er zijn geen extra kosten per agent bovenop uw bestaande abonnement.
Heeft de agent uitgaande internettoegang nodig, of alleen toegang tot OPENVAS SCAN?
Agents nemen contact op met uw eigen OPENVAS SCAN-instantie, niet met een extern Greenbone-cloudeindpunt. Dit betekent dat de agent alleen uitgaande netwerktoegang nodig heeft tot uw interne OPENVAS SCAN-implementatie, wat de integratie met gangbare firewallconfiguraties vereenvoudigt.
Welke platformen worden momenteel ondersteund?
Windows 10, Windows 11, Server 2016, Server 2019, Server 2022 en Server 2025, en belangrijke Linux-distributies, waaronder Ubuntu 22.04, 24.04 en 26.04 LTS, Debian 11, 12 en 13, RHEL 8, 9 en 10, en SUSE Linux Enterprise Server 15 en 16.
Dekt agentgebaseerd scannen dezelfde producten als een geauthenticeerde scan?
Agentgebaseerd scannen detecteert alle applicaties op het apparaat, ongeacht of er een kwetsbaarheid aanwezig is, en dus meer dan een geauthenticeerde scan zou doen. Een geauthenticeerde scan detecteert echter nog steeds meer kwetsbaarheden dan de agent, omdat bepaalde inhoud van de Enterprise-feed is uitgesloten van agentgebaseerde controles: bijvoorbeeld producten waarop doorgaans geen agent wordt geïnstalleerd, zoals switches en routers, en tests die bedoeld zijn om op afstand via het netwerk te worden uitgevoerd, zoals niet-geauthenticeerde banner-gebaseerde tests en actieve controles.
Praat met ons team om te ontdekken hoe agentgebaseerd scannen zich integreert in uw bestaande omgeving voor kwetsbaarhedenbeheer: agentless, met agents, of beide.
Bent u al klant bij Greenbone? Activeer de functie direct vanuit uw GOS-menu.