Neue Produktfunktion: Agentenbasiertes Scannen (Technology Preview)
Agentenbasiertes Schwachstellenmanagement
Agentenlos scannen, Agenten bereitstellen oder beides kombinieren. Sie entscheiden, welches Modell zu Ihrer Infrastruktur passt.
Neue Produktfunktion: Agentenbasiertes Scannen (Technology Preview)
Agentenlos scannen, Agenten bereitstellen oder beides kombinieren. Sie entscheiden, welches Modell zu Ihrer Infrastruktur passt.
Netzwerk-Schwachstellenscans untersuchen Ihre Infrastruktur von außen: Sie durchforsten das Netzwerk auf der Suche nach exponierten Diensten. Authentifizierte Scans bieten dagegen einen Einblick in das Innere eines IT-Systems und liefern damit weitaus mehr Erkenntnisse über potenzielle Schwachstellen, einschließlich ausnutzbarer Sicherheitslücken. Für einen mehrschichtigen Ansatz zur IT-Sicherheit sind authentifizierte Scans unverzichtbar.
Agentenbasiertes Scannen ist eine fortgeschrittenere Form der Durchführung authentifizierter Scans als herkömmliche Methoden wie SSH oder SMB für den Fernzugriff auf das Scan-Ziel. Agenten sind Scan-Programme, die direkt auf jedem Gerät installiert werden. Durch den direkten Zugriff können sie die Sicherheit eines Systems von innen beurteilen und die Ergebnisse zurückmelden. Stellen Sie sich das so vor, als würden auf jedem Endpunkt regelmäßig Sicherheitsprüfungen laufen, anstatt periodischer Fernabfragen.
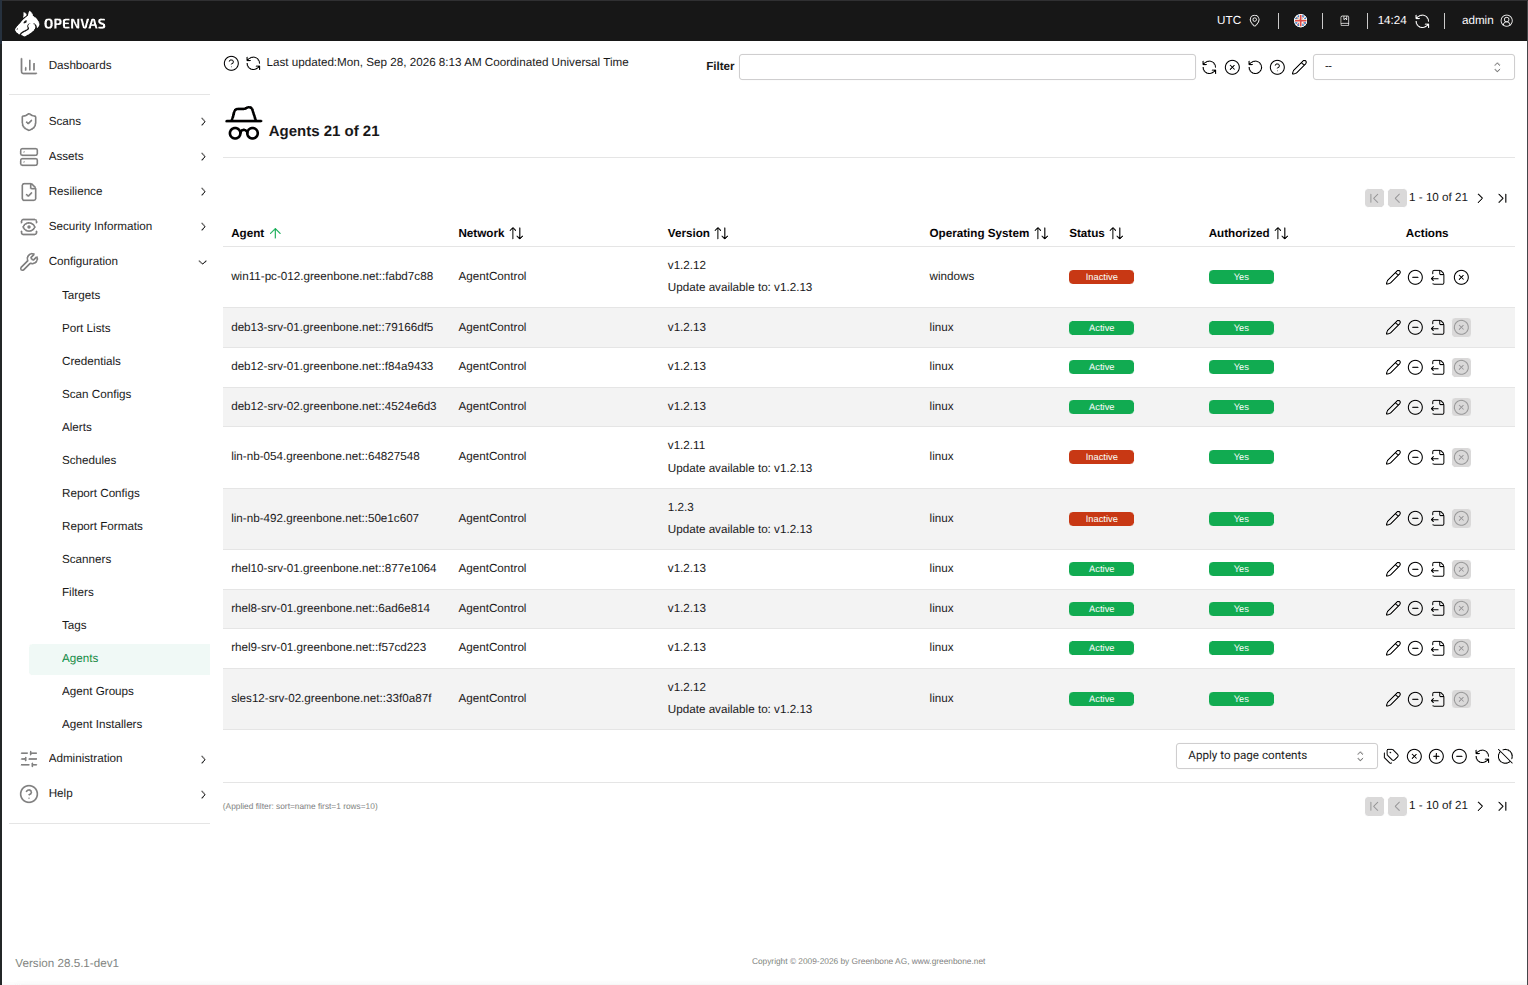

Greenbone lässt Ihnen die Wahl: agentenlos scannen, Agenten bereitstellen oder beides kombinieren. Sie entscheiden, welches Modell für Ihre Infrastruktur am besten geeignet ist.


Verschiedene Ansätze decken unterschiedliche Bereiche ab. Hier sehen Sie einen Überblick.
| Kriterium | Netzwerkscan | SSH-/SMB-Authentifizierungsscan | Agentenbasiertes Scannen |
|---|---|---|---|
| Umfassende lokale Schwachstellenprüfungen | Keine | Vollständig |  Erweitert, über reine Skript-Prüfungen hinaus |
| Funktioniert ohne eingehenden Netzwerkzugang | Nein | Nein | Ja |
| Scan-Dauer und Berichterstattung | Zeitaufwendig | Zeitaufwendig | Innerhalb von Sekunden |
| Zentrale Anmeldedaten erforderlich | Nein | Ja | Nein |
| Funktioniert für Geräte an entfernten Standorten (z. B. Laptops) | Nein | Nein | Ja |
| Funktioniert über Netzwerksegmente hinweg | Komplexe Einrichtung erforderlich | Komplexe Einrichtung erforderlich | Ja |
Greenbone ist auf Ihre betrieblichen Gegebenheiten zugeschnitten. Ob Compliance-Anforderungen, PAM-Richtlinien oder Ihre Netzwerktopologie Ihre Entscheidungen bestimmen: Wir haben eine Lösung für Ihre Anforderungen.


Nutzen Sie bereits CyberArk oder eine andere PAM-Lösung für authentifizierte Remote-Scans? Auch das unterstützen wir. Agenten sind eine Option, keine Voraussetzung.
Greenbone unterstützt seit langem den SSH- und SMB-Fernzugriff für authentifizierte Scans. Agenten erweitern diese Fähigkeit: Sie bieten Transparenz über Endpunkte mit weniger Aufwand, geringerem Risiko und höherer Frequenz.


Agentenbasierte Scans lösen echte betriebliche Herausforderungen, für die herkömmliche agentenlose authentifizierte Scans nicht ausgelegt waren.


Sprechen Sie mit unserem Team und finden Sie heraus, welches Scan-Modell zu Ihrer Infrastruktur passt.
Agentenbasiertes Scannen ist auf einen geringen Ressourcenverbrauch in Produktions-IT-Systemen ausgelegt: unter 100 MB Speicherplatz, minimale CPU-Auslastung und ein geringer Speicherbedarf.


Agentenbasiertes Scannen steht allen Kunden im Rahmen des neuen Lizenzmodells ohne zusätzliche Kosten zur Verfügung. Agenten werden auf Ihr bestehendes Asset-Kontingent angerechnet: Selbst wenn ein Endpunkt bei einem Netzwerkscan zusätzlich erkannt wird, zählt er als ein einziges Asset. Andere Anbieter berechnen die Bereitstellung von Agenten separat. Wir tun das nicht.

Technology Preview: Agentenbasiertes Scannen ist eine Early-Access-Funktion zur Evaluierung vor der allgemeinen Verfügbarkeit und nicht für den Produktivbetrieb gedacht. Die vollständige Definition finden Sie im Handbuch; darauf werden Sie auch bei der Aktivierung im GOS-Menü hingewiesen. Die Funktion ist Teil von OPENVAS SCAN und künftig auch von OPENVAS SECURITY INTELLIGENCE, sobald dieses Produkt verfügbar ist. Sie ist kein eigenständiges Produkt und lässt sich direkt über Ihr GOS-Menü aktivieren.
Muss ich Agenten verwenden, oder kann ich weiterhin netzwerkbasierte Scans nutzen?
Agenten sind eine Option, keine Voraussetzung. Agentenbasiertes Scannen ist optional: Wenn herkömmliche authentifizierte Scans für Sie funktionieren, einschließlich Umgebungen, in denen PAM-Richtlinien den Einsatz von Agenten einschränken, können Sie genau wie bisher fortfahren. Gemischte Ansätze funktionieren auch innerhalb einer einzigen OPENVAS SCAN-Instanz.
Was ist der Unterschied zwischen einem Agenten und einem SSH-/SMB-authentifizierten Scan?
Beide liefern die gleiche Art von Daten zu lokalen Endpunkt-Schwachstellen. Die wesentlichen Unterschiede: Agentenbasierte Scans laufen kontinuierlich und melden schneller als ein geplanter Scan, Agenten benötigen keine zentrale Speicherung von Anmeldedaten und initiieren ausgehende Verbindungen, anstatt auf eine eingehende Scan-Sitzung zu warten. Das vereinfacht die Bereitstellung in eingeschränkten Umgebungen erheblich.
Wie funktioniert die Agentenzählung im Rahmen der Lizenz?
Jeder durch einen Agenten verwaltete Endpunkt zählt als ein einzelnes Asset im Rahmen Ihres Lizenzkontingents. Wird derselbe Endpunkt auch durch einen Netzwerkscan entdeckt, zählt er dennoch nur als ein Asset. Es fallen keine zusätzlichen Gebühren pro Agent über Ihr bestehendes Abonnement hinaus an.
Benötigt der Agent einen ausgehenden Internetzugang oder lediglich Zugriff auf OPENVAS SCAN?
Die Agenten rufen Ihre OPENVAS SCAN-Instanz zurück, nicht einen externen Greenbone-Cloud-Endpunkt. Der Agent benötigt lediglich ausgehenden Netzwerkzugriff auf Ihre interne OPENVAS SCAN-Bereitstellung. Dadurch lässt er sich besser in typische Firewall-Konfigurationen integrieren.
Welche Plattformen werden derzeit unterstützt?
Windows 10, Windows 11, Server 2016, Server 2019, Server 2022 und Server 2025 sowie wichtige Linux-Distributionen, darunter Ubuntu 22.04, 24.04 und 26.04 LTS, Debian 11, 12 und 13, RHEL 8, 9 und 10 sowie SUSE Linux Enterprise Server 15 und 16.
Deckt agentenbasiertes Scannen dieselben Produkte ab wie ein authentifizierter Scan?
Agentenbasiertes Scannen erkennt alle Anwendungen auf dem Gerät, unabhängig davon, ob eine Schwachstelle vorliegt, und damit mehr, als ein authentifizierter Scan leisten würde. Allerdings erkennt ein authentifizierter Scan weiterhin mehr Schwachstellen als der Agent, da bestimmte Inhalte des Enterprise-Feeds von agentenbasierten Prüfungen ausgenommen sind: etwa Produkte, auf denen üblicherweise kein Agent installiert ist, wie Switches und Router, sowie Tests, die remote über das Netzwerk durchgeführt werden, wie nicht-authentifizierte bannerbasierte Tests und aktive Prüfungen.
Sprechen Sie mit unserem Team, um zu erfahren, wie sich agentenbasiertes Scannen in Ihre bestehende Schwachstellenmanagement-Umgebung integrieren lässt: agentenlos, mit Agenten oder beides.
Sind Sie bereits Greenbone-Kunde? Aktivieren Sie die Funktion direkt über Ihr GOS-Menü.