Nuova funzionalità del prodotto: scansione basata su agenti (Technology Preview)
Gestione delle vulnerabilità basata su agenti
Scansione senza agenti, con agenti o entrambe combinate. Decidi tu il modello più adatto alla tua infrastruttura.
Nuova funzionalità del prodotto: scansione basata su agenti (Technology Preview)
Scansione senza agenti, con agenti o entrambe combinate. Decidi tu il modello più adatto alla tua infrastruttura.
Le scansioni di rete analizzano la tua infrastruttura dall'esterno, esaminando la rete alla ricerca di servizi esposti. Le scansioni autenticate offrono invece una visione interna di un sistema IT e forniscono molte più informazioni sulle potenziali debolezze, incluse le vulnerabilità sfruttabili. Per un approccio di difesa in profondità alla sicurezza IT, le scansioni autenticate sono indispensabili.
La scansione basata su agenti è una forma più avanzata di scansione autenticata rispetto ai metodi tradizionali come SSH o SMB per l'accesso remoto al target. Gli agenti sono programmi di scansione installati direttamente su ciascun dispositivo. Grazie all'accesso diretto, possono valutare la sicurezza di un sistema dall'interno e comunicare i risultati. È come avere controlli di sicurezza attivi regolarmente su ogni endpoint, invece di interrogazioni remote periodiche.
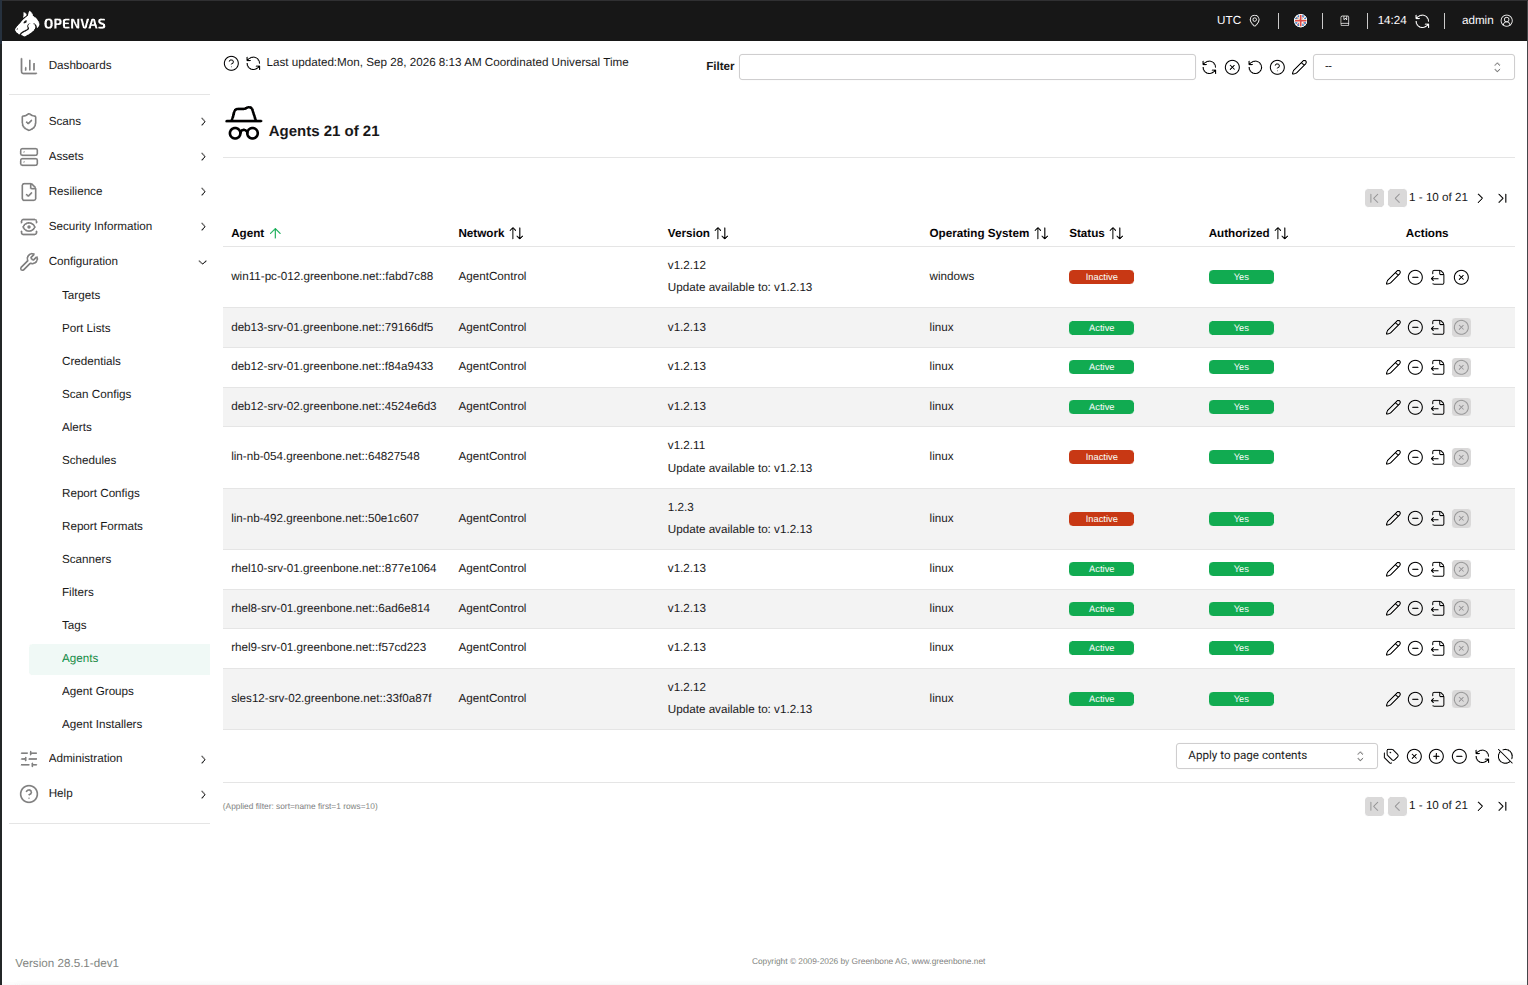

Greenbone ti lascia scegliere: scansione senza agenti, distribuzione di agenti o entrambe combinate. Decidi tu il modello più adatto alla tua infrastruttura.


Approcci diversi coprono ambiti diversi. Ecco un confronto.
| Criterio | Scansione di rete | Scansione autenticata SSH/SMB | Scansione basata su agenti |
|---|---|---|---|
| Controlli approfonditi delle vulnerabilità locali | Nessuno | Completo |  Esteso, oltre i controlli basati su script |
| Funziona senza accesso di rete in ingresso | No | No | Sì |
| Durata della scansione e reporting | Richiede tempo | Richiede tempo | Entro pochi secondi |
| Richiede credenziali centralizzate | No | Sì | No |
| Funziona per dispositivi in sedi remote (ad es. laptop) | No | No | Sì |
| Funziona tra segmenti di rete diversi | Configurazione complessa richiesta | Configurazione complessa richiesta | Sì |
Greenbone si adatta alla tua realtà operativa. Che siano i requisiti di compliance, le policy PAM o la topologia di rete a guidare le tue scelte, abbiamo una soluzione per le tue esigenze.


Usi già CyberArk o un'altra soluzione PAM per le scansioni autenticate da remoto? Supportiamo anche questo scenario. Gli agenti sono un'opzione, non un obbligo.
Greenbone supporta da tempo l’accesso remoto SSH e SMB per le scansioni autenticate. Gli agenti estendono questa capacità: offrendo visibilità sugli endpoint con meno attrito, meno rischi e maggiore frequenza.


La scansione basata su agenti risolve reali sfide operative per cui le tradizionali scansioni autenticate senza agenti non erano pensate.


Parla con il nostro team e scopri quale modello di scansione è più adatto alla tua infrastruttura.
La scansione basata su agenti è progettata per un basso consumo di risorse sui sistemi IT di produzione: meno di 100 MB di spazio su disco, CPU minima e un impatto contenuto sulla memoria.


La scansione basata su agenti è disponibile per tutti i clienti nell’ambito del nuovo modello di licenza, senza costi aggiuntivi. Gli agenti vengono conteggiati nella tua quota di asset esistente: anche se un endpoint viene rilevato anche da una scansione di rete, conta come un unico asset. Altri fornitori addebitano separatamente la distribuzione degli agenti. Noi no.

Technology Preview: la scansione basata su agenti è una funzione in accesso anticipato per la valutazione prima della disponibilità generale e non è pensata per l'uso in produzione. La definizione completa è disponibile nel manuale, a cui verrai rimandato anche durante l'attivazione dal menu GOS. La funzione fa parte di OPENVAS SCAN e sarà inclusa anche in OPENVAS SECURITY INTELLIGENCE non appena questo prodotto sarà disponibile. Non è un prodotto a sé stante ed è attivabile direttamente dal tuo menu GOS.
Devo usare gli agenti oppure posso continuare a usare la scansione basata sulla rete?
Gli agenti sono un’opzione, non un obbligo. La scansione basata su agenti è facoltativa: se la scansione autenticata tradizionale funziona per te, anche negli ambienti in cui le policy PAM limitano la distribuzione degli agenti, puoi continuare esattamente come prima. Gli approcci misti funzionano anche all’interno di un’unica istanza OPENVAS SCAN.
Qual è la differenza tra un agente e una scansione autenticata SSH/SMB?
Entrambi producono lo stesso tipo di dati sulle vulnerabilità locali degli endpoint. Le differenze principali: la scansione basata su agenti è continua e segnala più rapidamente di una scansione pianificata, gli agenti non richiedono l’archiviazione centralizzata delle credenziali e avviano connessioni in uscita invece di attendere una sessione di scansione in ingresso, semplificando notevolmente la distribuzione in ambienti con restrizioni.
Come funziona il conteggio degli agenti nella licenza?
Ogni endpoint gestito da un agente conta come un singolo asset nella tua quota di licenza. Se lo stesso endpoint viene rilevato anche da una scansione di rete, conta comunque come un solo asset. Non ci sono costi aggiuntivi per agente oltre al tuo abbonamento esistente.
L'agente richiede accesso a internet in uscita o solo l'accesso a OPENVAS SCAN?
Gli agenti si connettono alla tua istanza OPENVAS SCAN, non a un endpoint cloud esterno di Greenbone. Questo significa che l’agente necessita solo di accesso di rete in uscita verso la tua installazione interna di OPENVAS SCAN, rendendolo più compatibile con le tipiche configurazioni firewall.
Quali piattaforme sono supportate oggi?
Windows 10, Windows 11, Server 2016, Server 2019, Server 2022 e Server 2025, oltre alle principali distribuzioni Linux, tra cui Ubuntu 22.04, 24.04 e 26.04 LTS, Debian 11, 12 e 13, RHEL 8, 9 e 10, e SUSE Linux Enterprise Server 15 e 16.
La scansione basata su agenti copre gli stessi prodotti di una scansione autenticata?
La scansione basata su agenti rileva tutte le applicazioni presenti sul dispositivo, indipendentemente dalla presenza di una vulnerabilità, quindi più di quanto farebbe una scansione autenticata. Tuttavia, una scansione autenticata rileva comunque più vulnerabilità dell’agente, poiché alcuni contenuti del feed Enterprise sono esclusi dai controlli basati su agente: ad esempio i prodotti su cui è improbabile installare un agente, come switch e router, e i test pensati per essere eseguiti da remoto sulla rete, come i test basati su banner non autenticati e i controlli attivi.
Parla con il nostro team per scoprire come la scansione basata su agenti si integra nel tuo ambiente di gestione delle vulnerabilità esistente: senza agenti, con agenti o entrambi.
Sei già cliente Greenbone? Attiva la funzione direttamente dal tuo menu GOS.