Ogni infrastruttura IT presenta vulnerabilità: la domanda è solo chi le trova per primo, la vostra azienda o chi vuole attaccarla. La gestione delle vulnerabilità vi garantisce proprio questo vantaggio: un processo continuo che rende visibili le falle di sicurezza, le classifica in base al rischio reale e le trasforma in azioni concrete.

I punti chiave in breve
La gestione delle vulnerabilità è il processo continuo di individuazione, valutazione, priorizzazione e correzione delle falle di sicurezza in sistemi, reti e applicazioni. A differenza di una scansione occasionale o della semplice applicazione di patch, considera la sicurezza IT come un ciclo che non si conclude mai davvero, perché ogni giorno vengono scoperte nuove vulnerabilità. OPENVAS automatizza il rilevamento e fornisce la priorizzazione necessaria per impiegare il budget IT dove serve davvero.
Tra i principali vantaggi:
  • Superficie d'attacco notevolmente ridotta grazie alla chiusura tempestiva delle falle note
  • Priorizzazione basata sul rischio reale invece che sull'istinto
  • Base verificabile per NIS2, il Cyber Resilience Act e la norma ISO 27001

Cos’è la gestione delle vulnerabilità?

La gestione delle vulnerabilità è il processo sistematico con cui le aziende individuano le falle di sicurezza nella propria infrastruttura IT, le classificano per gravità e le correggono in modo mirato. Significa assumere il punto di vista di chi attacca e verificare dall’esterno quali sistemi, servizi e applicazioni siano realmente vulnerabili.

La gestione delle vulnerabilità è più ampia del patch management: applicare una patch chiude una falla già nota e specifica, mentre la gestione delle vulnerabilità fa sì che quella falla venga prima trovata e correttamente classificata, anche quando non esiste una patch o la causa reale è una configurazione errata. La base organizzativa è una gestione della sicurezza IT funzionante, mentre la protezione dei dati stessi è trattata nella pagina dedicata alla sicurezza dei dati.

Le fasi del ciclo di gestione delle vulnerabilità

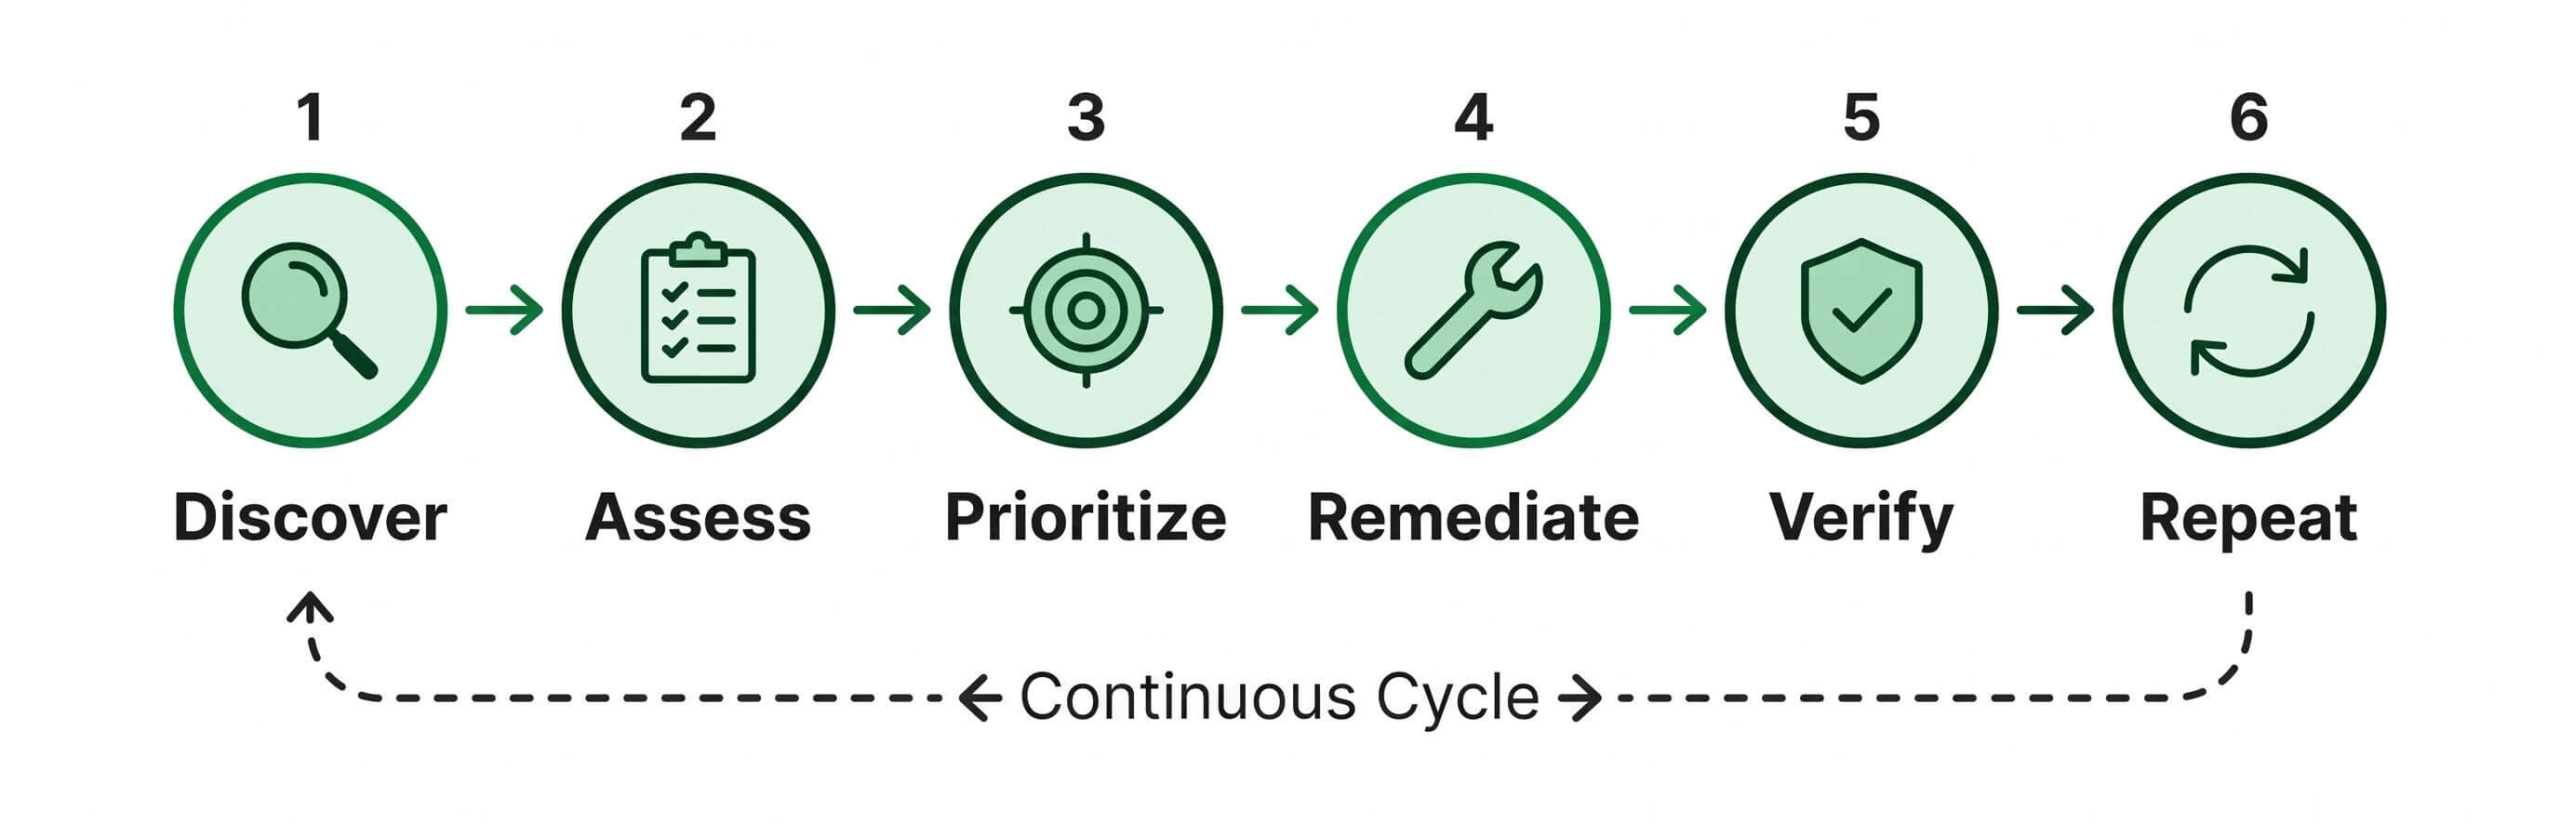
La gestione delle vulnerabilità non è un progetto una tantum, ma un ciclo di sei fasi che si ripete continuamente:

Ciclo di gestione delle vulnerabilità

1. Rilevare

Scansioni automatizzate analizzano rete, endpoint e applicazioni alla ricerca di vulnerabilità note e appena pubblicate.

2. Valutare

Ogni vulnerabilità riceve una classificazione CVSS, arricchita con informazioni su sfruttabilità e sistemi coinvolti.

3. Priorizzare

Criticità dell’asset, esposizione verso l’esterno e sfruttamento attivo già in corso determinano l’ordine di correzione.

4. Correggere

A seconda del caso tramite una patch, una modifica di configurazione o una misura compensativa quando la patch non è disponibile.

5. Verificare

Una nuova scansione conferma che la misura ha funzionato e che non è stata introdotta nessuna nuova vulnerabilità.

6. Ripetere

Poiché ogni giorno emergono nuove vulnerabilità, il ciclo riparte subito da capo invece di concludersi dopo un solo passaggio.

La gestione delle vulnerabilità in numeri

Gli studi più recenti mostrano quanto sia spesso ampio il divario tra la scoperta e l’effettiva correzione di una vulnerabilità:

54,8 giorni

tempo medio di correzione delle vulnerabilità critiche e alte nel 2025, secondo l’Edgescan Vulnerability Statistics Report 2026

45,4 %

di tutte le vulnerabilità aziendali scoperte risultano ancora aperte dopo dodici mesi, secondo l’Edgescan Vulnerability Statistics Report 2025

20 %

di tutte le violazioni di dati sono iniziate con lo sfruttamento di una vulnerabilità, secondo il Verizon Data Breach Investigations Report 2025, in aumento del 34 % rispetto all’anno precedente

Fonti: Edgescan Vulnerability Statistics Report 2025 e 2026; Verizon Data Breach Investigations Report 2025.

Come priorizzare gli interventi

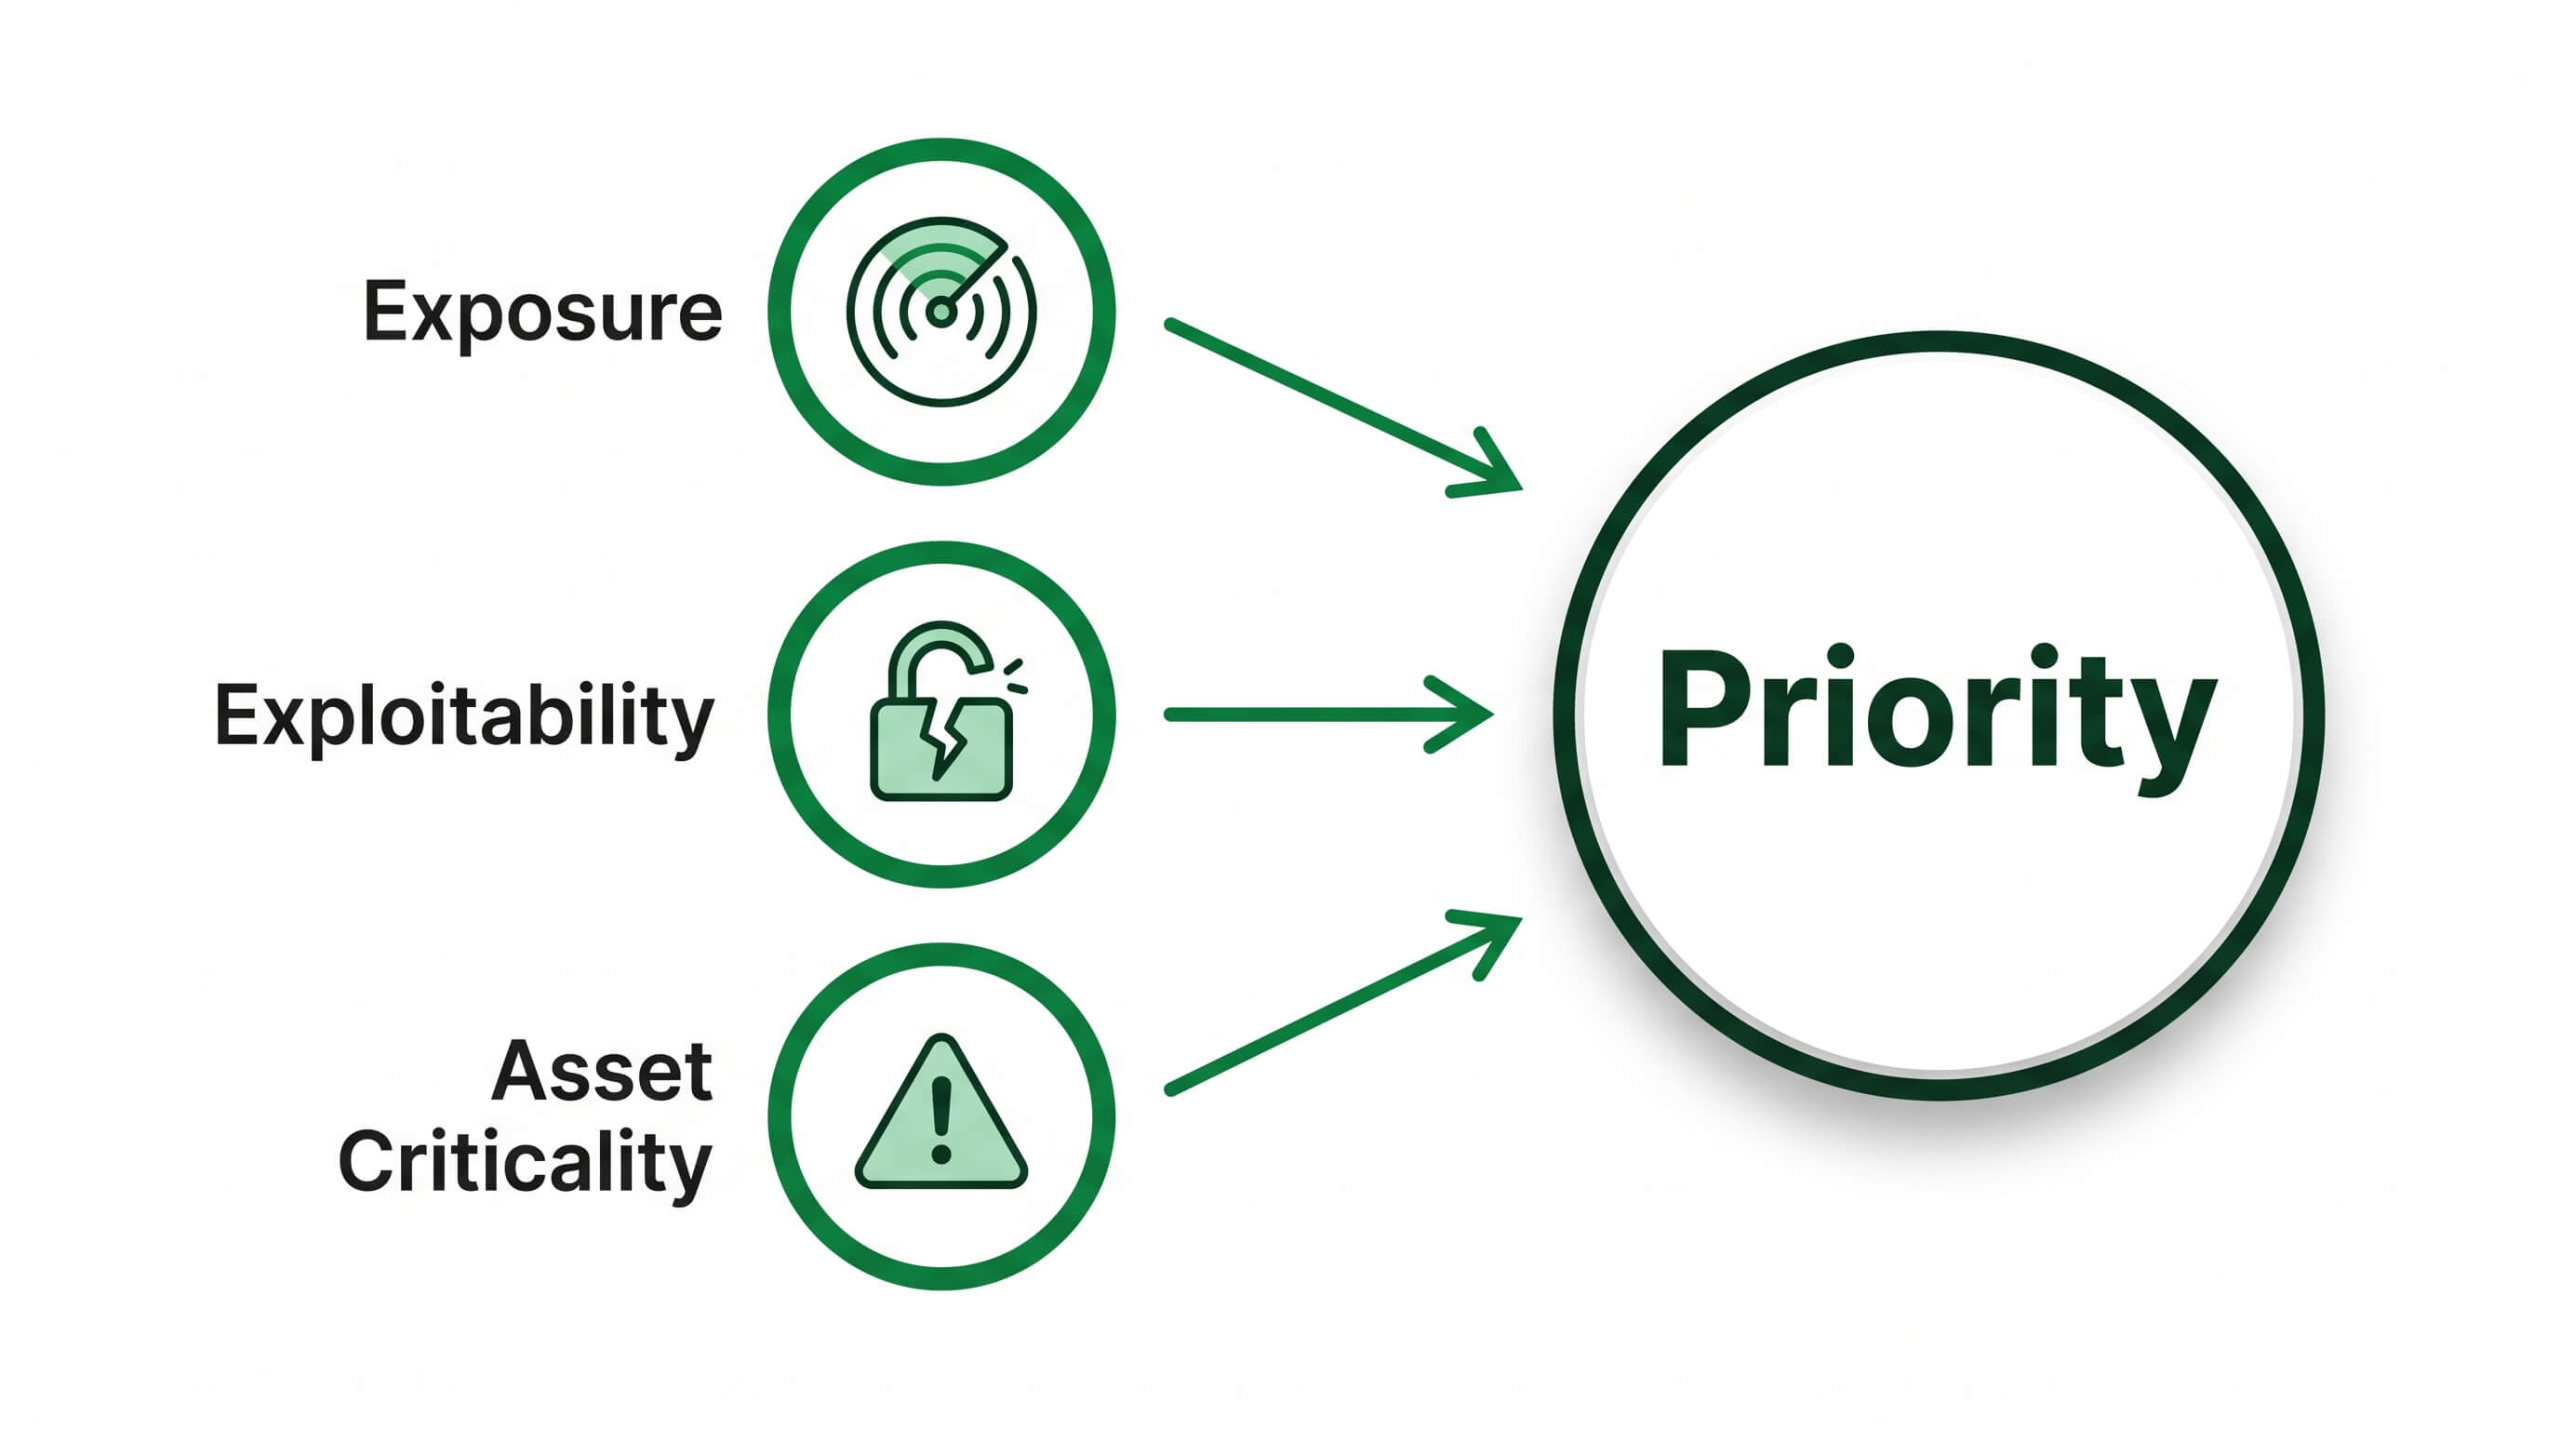
Nessuna azienda può correggere tutte le vulnerabilità contemporaneamente. Tre fattori determinano quale falla viene chiusa per prima:

Gestione delle vulnerabilità - Definizione delle priorità

Esposizione

Una falla in un server web pubblicamente raggiungibile comporta un rischio maggiore della stessa falla su un sistema offline isolato.

Sfruttabilità

Un punteggio CVSS elevato, un exploit pubblico noto o uno sfruttamento già attivo spostano una vulnerabilità più avanti nella coda.

Criticità dell’asset

Un danno al sistema di controllo della produzione pesa economicamente più di un fermo analogo su un server marketing.

Applicare le patch resta importante, ma non sostituisce la gestione delle vulnerabilità: per alcune falle semplicemente non esiste una patch, per altre un’applicazione critica per il business ne impedisce l’aggiornamento, e configurazioni errate come una password di amministrazione debole compaiono indipendentemente dal livello di patch raggiunto.

Gestione delle vulnerabilità, patch management e penetration test a confronto

I tre termini vengono spesso confusi, ma si completano a vicenda invece di sostituirsi:

Ambito Focus Frequenza Risultato tipico
Gestione delle vulnerabilità Individuazione, valutazione e correzione sistematica di tutte le vulnerabilità Continua, aggiornata quotidianamente Elenco prioritizzato con raccomandazioni operative
Patch management Installazione degli aggiornamenti disponibili per falle già note Secondo il ciclo di patch del fornitore Versione software aggiornata
Penetration test Tentativo di attacco mirato e manuale su sistemi selezionati Puntuale, di norma una o due volte l'anno Report dettagliato sui percorsi di attacco concreti

La gestione delle vulnerabilità secondo la ISO 27001

La norma ISO/IEC 27001:2022 non si limita a presupporre la gestione delle vulnerabilità, ma la richiede attraverso un controllo dedicato: l’Allegato A 8.8, “Gestione delle vulnerabilità tecniche” (ripreso dal controllo A.12.6.1 della versione 2013 della norma). Il controllo obbliga le aziende certificate a ottenere tempestivamente informazioni sulle vulnerabilità tecniche dei sistemi in uso, a valutare la propria esposizione e ad adottare misure di correzione adeguate.

Per gli auditor conta meno lo strumento utilizzato e più la prova di un processo funzionante: un inventario degli asset aggiornato, una frequenza di scansione documentata, una priorizzazione tracciabile e termini di correzione rispettati e documentati. Proprio queste evidenze vengono generate automaticamente da OPENVAS, dal rilevamento iniziale alla valutazione CVSS fino alla scansione di verifica dopo la correzione.

Per quali aziende conviene la gestione delle vulnerabilità

La gestione delle vulnerabilità si adatta alla dimensione aziendale, non solo verso l’alto:

Piccole imprese

Con pochi indirizzi IP e senza un reparto di sicurezza dedicato, le piccole imprese beneficiano di una soluzione operativa in pochi minuti.

Medie imprese

Con un parco sistemi in crescita e più sedi, la scansione continua evita che nuove vulnerabilità passino inosservate tra i vari reparti.

Grandi aziende e pubblica amministrazione

Con molte sedi e obblighi normativi di rendicontazione, la gestione delle vulnerabilità fornisce la base verificabile per NIS2, il Cyber Resilience Act e la norma ISO 27001.

La gestione delle vulnerabilità con Greenbone

OPENVAS analizza la vostra rete e tutti i dispositivi collegati con oltre 100.000 test di vulnerabilità presenti nell’OPENVAS ENTERPRISE FEED, aggiornato più volte al giorno. Ottenete uno stato sempre attuale della vostra postura di sicurezza, con gravità e raccomandazione operativa per ogni vulnerabilità.

Scansione delle vulnerabilità per piccole imprese e sedi singole, operativa in pochi minuti e testabile gratuitamente per 14 giorni.

Verso dove evolve la gestione delle vulnerabilità

Priorizzazione basata sul rischio (EPSS)

Accanto al CVSS, la probabilità reale di sfruttamento (EPSS) incide sempre più sulla priorizzazione, invece di trattare ogni falla critica allo stesso modo.

Dalla singola vulnerabilità alla superficie d’attacco

Le aziende osservano sempre più l’intera superficie d’attacco invece delle singole vulnerabilità, includendo asset cloud e shadow IT.

Cresce la pressione normativa

Con la Direttiva NIS2 e il Cyber Resilience Act, la gestione continua delle vulnerabilità diventa un obbligo di legge invece di una semplice opzione per un numero crescente di aziende.

Checklist per la gestione delle vulnerabilità

Un primo percorso concreto per avviare una gestione strutturata delle vulnerabilità:

  • Creare un inventario completo degli asset, inclusi cloud e shadow IT
  • Attivare la scansione automatizzata per rete interna ed esterna
  • Definire gli intervalli di scansione e le responsabilità per ogni sistema
  • Definire la priorizzazione in base a CVSS, esposizione e criticità dell’asset
  • Stabilire termini vincolanti di correzione per ogni livello di gravità
  • Eseguire una scansione di verifica dopo ogni correzione
  • Riportare regolarmente i risultati a direzione e revisori

Domande frequenti sulla gestione delle vulnerabilità

La gestione delle vulnerabilità è il processo continuo di individuazione delle falle di sicurezza nei sistemi IT, della loro classificazione per gravità e della loro correzione mirata, invece di una verifica occasionale.

Il patch management installa gli aggiornamenti disponibili per falle già note. La gestione delle vulnerabilità trova e valuta queste falle fin dall’inizio, anche quando non esiste una patch o la causa reale è una configurazione errata.

Poiché ogni giorno emergono nuove vulnerabilità, le scansioni dovrebbero essere continue e non occasionali. I sistemi critici raggiungibili da internet beneficiano di scansioni quotidiane, quelli interni spesso di cicli settimanali.

Il CVSS valuta quanto sia grave una vulnerabilità in teoria. L’EPSS aggiunge una stima della probabilità che venga effettivamente sfruttata nei giorni successivi, affinando così la priorizzazione.

OPENVAS BASIC parte da 2.524 euro all’anno come soluzione d’ingresso per le piccole imprese. Il prezzo di OPENVAS SCAN dipende dall’ambiente da scansionare e viene calcolato individualmente su richiesta.

Per tutte: le piccole imprese con pochi indirizzi IP ne traggono lo stesso beneficio delle grandi aziende e degli enti pubblici con molte sedi e obblighi di rendicontazione complessi.

La ISO 27001:2022 obbliga le aziende certificate, tramite il controllo dell’Allegato A 8.8, a identificare tempestivamente le vulnerabilità tecniche, valutare la propria esposizione e adottare contromisure adeguate. Gli auditor verificano principalmente l’inventario degli asset, la frequenza di scansione e i termini di correzione documentati.

Entrambi i regolamenti richiedono alle aziende interessate di gestire attivamente le vulnerabilità dei propri sistemi e prodotti e di documentare gli incidenti in modo tracciabile. La gestione continua delle vulnerabilità fornisce la base tecnica per farlo.

La gestione delle vulnerabilità descrive il processo generale, indipendentemente dallo strumento utilizzato. L’Open Source Vulnerability Management pone inoltre l’attenzione su un motore di scansione trasparente e a codice aperto. Maggiori informazioni nella pagina Open Source Vulnerability Management.

Quanto conoscete davvero le vostre vulnerabilità?

Verifichiamo insieme a che punto si trova oggi la vostra infrastruttura IT e come potrebbe essere un processo di gestione delle vulnerabilità su misura per voi.