ISO 27001ISO 9001Sviluppato in EuropaAlla base dello scanner di vulnerabilità open source più diffuso al mondo
Chi aspetta una sola fonte, aspetta troppo.
Tra la scoperta di una vulnerabilità e il primo attacco passa sempre meno tempo. Gli attaccanti usano sempre più spesso l’IA per sfruttare le falle più rapidamente. I database pubblici, invece, registrano le nuove vulnerabilità spesso con ritardo, e alcuni ormai ne elaborano in modo completo solo una parte. Per questo analizziamo direttamente i bollettini dei produttori e gli avvisi di sicurezza. Così un test può essere pronto per te prima che la vulnerabilità compaia nei database pubblici.
Veloce. Preciso. Sovrano.

Veloce
Dove la qualità lo consente, i test nascono da un'automazione supervisionata, direttamente dalle fonti primarie. Così i nostri esperti possono concentrarsi sui casi complessi. Per i sistemi già sottoposti a scansione, OPENVAS può mostrare le nuove vulnerabilità anche senza una nuova scansione. Così sai a che punto sei mentre altri aspettano ancora una voce nel database.

Preciso
Riduciamo i falsi positivi con test attivi, ovunque sia possibile. Questi inviano una richiesta di test sicura e verificano se il tuo sistema reagisce come reagirebbe uno vulnerabile. È ciò che fa chiarezza dove le sole informazioni su versioni o configurazioni lasciano dubbi. Per ogni rilevamento, la Quality of Detection indica quanto è affidabile l'identificazione. I test attivi raggiungono i valori più alti. Sei tu a stabilire da quale valore un rilevamento compare nei tuoi report.

Sovrano
L'OPENVAS ENTERPRISE FEED viene sviluppato in Europa. Attinge a dati sulle vulnerabilità da tutto il mondo: dai principali database statunitensi, dall'agenzia dell'Unione europea per la cibersicurezza ENISA e direttamente dai produttori. Così non dipendi da una singola fonte. Ogni test è firmato: puoi quindi essere certo che provenga da Greenbone, senza modifiche.
Dal rilevamento alla priorità
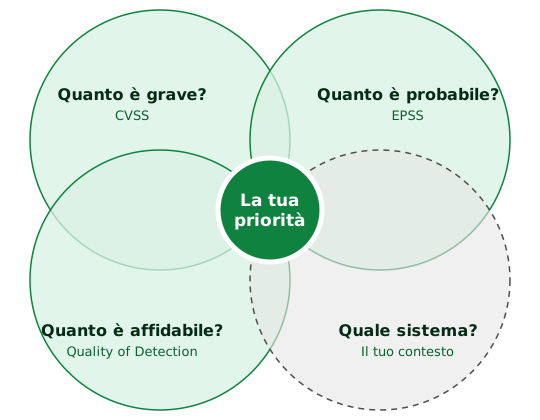
Non tutte le vulnerabilità hanno la stessa urgenza. Per ogni rilevamento, l’OPENVAS ENTERPRISE FEED fornisce tre risposte: quanto è grave la vulnerabilità (CVSS), quanto è probabile che venga sfruttata (EPSS) e quanto è affidabile il rilevamento (Quality of Detection). La quarta risposta la porti tu: il ruolo che il sistema interessato ha nella tua azienda. Un server con dati dei clienti richiede più urgenza di un dispositivo di test in laboratorio. Ne risulta una priorità che puoi ricostruire e motivare davanti agli auditor.
Dall'OPENVAS ENTERPRISE FEED
Dal tuo ambiente
Come si inserisce nel tuo ambiente? Guardiamolo insieme.
CVSS ed EPSS sono standard aperti di FIRST, il Forum of Incident Response and Security Teams.
COMMUNITY FEED ed ENTERPRISE FEED a confronto
L’OPENVAS ENTERPRISE FEED include tutti i test del COMMUNITY FEED. Li estende con test per il software aziendale, verifiche di conformità e la priorizzazione con EPSS. Con OPENVAS SCAN si aggiunge l’accesso diretto ai nostri esperti.
| Funzione | COMMUNITY FEED Incluso in OPENVAS FREE |
ENTERPRISE FEED Incluso in tutti i prodotti OPENVAS a partire da BASIC |
|---|---|---|
| Software aziendale e infrastruttura di rete (ad es. Cisco, Microsoft Exchange, Palo Alto Networks) | ✕ | ✓ |
| Verifiche di conformità secondo i CIS Benchmarks | ✕ | ✓ |
| Priorizzazione con EPSS | ✕ | ✓ |
| Enterprise Support con tempi di risposta stabiliti per contratto (con OPENVAS SCAN) | ✕ | ✓ |
| Accesso ai Greenbone Professional Services (su richiesta) | ✕ | ✓ |
| Software standard e sistemi operativi diffusi (ad es. Microsoft Office, Ubuntu Linux, AVM FRITZ!Box) | ✓ | ✓ |
| Verifiche secondo il BSI IT-Grundschutz (la baseline di sicurezza dell’Ufficio federale tedesco per la sicurezza informatica) | ✓ | ✓ |
| Scopri OPENVAS FREE | Parla con un esperto |
Un’assistenza su cui contare
Con OPENVAS SCAN ottieni, insieme all’OPENVAS ENTERPRISE FEED, l’accesso diretto al nostro Enterprise Support e, su richiesta, ai nostri Professional Services.

Assistenza dall'Europa
Il nostro team di assistenza ha sede in Europa e ti segue direttamente.

Esperti di prodotto
La tua richiesta arriva a persone che conoscono OPENVAS a fondo e ci lavorano ogni giorno.

Tempi di risposta garantiti
Quando si presenta un problema critico, ogni ora conta. I tempi di risposta sono stabiliti nel tuo contratto.
Test per il software con cui lavora la tua azienda
Una selezione dei produttori per i cui prodotti l’OPENVAS ENTERPRISE FEED include test.
Amazon (AWS)CiscoIBMSAPDellHPEBroadcomSiemensVMwareCitrixPalo Alto NetworksF5FortinetTrend MicroCheck PointSophosOpenTextAtlassianSplunk
Domande frequenti sull’OPENVAS ENTERPRISE FEED
Che cos’è l’OPENVAS ENTERPRISE FEED?
L’OPENVAS ENTERPRISE FEED è la raccolta di test di vulnerabilità con cui OPENVAS controlla i tuoi sistemi IT. Greenbone sviluppa questi test a partire da fonti di vulnerabilità di tutto il mondo e aggiorna il feed con regolarità. L’ENTERPRISE FEED include tutti i test del COMMUNITY FEED e li estende con test per il software aziendale, verifiche di conformità e priorizzazione con EPSS. Con OPENVAS SCAN si aggiunge l’accesso all’Enterprise Support.
Qual è la differenza tra COMMUNITY FEED ed ENTERPRISE FEED?
L’OPENVAS ENTERPRISE FEED include tutti i test del COMMUNITY FEED. In più copre il software aziendale e l’infrastruttura di rete, ad esempio di Cisco, Microsoft Exchange o Palo Alto Networks. Comprende verifiche di conformità secondo i CIS Benchmarks e la priorizzazione con EPSS. Con OPENVAS SCAN ottieni inoltre l’accesso all’Enterprise Support.
Il COMMUNITY FEED è gratuito?
Sì. Il COMMUNITY FEED è gratuito e offre una copertura di base per iniziare con OPENVAS. I test per il software aziendale e le verifiche di conformità sono inclusi nell’OPENVAS ENTERPRISE FEED, che è compreso in tutti i prodotti OPENVAS a partire da BASIC.
Con quale frequenza viene aggiornato l’OPENVAS ENTERPRISE FEED?
Greenbone aggiorna l’OPENVAS ENTERPRISE FEED con regolarità. Quando i tuoi sistemi installano gli aggiornamenti lo stabilisci tu nella configurazione.
Da dove provengono le informazioni per i nuovi test?
Greenbone analizza dati sulle vulnerabilità da tutto il mondo: i principali database statunitensi, i dati dell’agenzia dell’Unione europea per la cibersicurezza ENISA, i bollettini dei produttori e gli avvisi di sicurezza. Poiché i bollettini dei produttori vengono analizzati direttamente, un test nell’OPENVAS ENTERPRISE FEED può essere disponibile prima che una vulnerabilità venga registrata nei database pubblici.
Che cosa succede se i database pubblici non elaborano le vulnerabilità in modo completo?
Alcuni database pubblici ormai elaborano in modo completo solo una parte delle nuove vulnerabilità. Per questo l’OPENVAS ENTERPRISE FEED si basa su dati sulle vulnerabilità da tutto il mondo: i principali database statunitensi, i dati dell’agenzia dell’Unione europea per la cibersicurezza ENISA, i bollettini dei produttori e gli avvisi di sicurezza. Così la tua gestione delle vulnerabilità non dipende da una singola fonte.
Greenbone usa l’IA per sviluppare i test?
Sì. A seconda della complessità, i test per l’OPENVAS ENTERPRISE FEED nascono da un’automazione supervisionata, con il supporto di un’IA supervisionata oppure dalla ricerca degli esperti di sicurezza di Greenbone.
Come fa l’OPENVAS ENTERPRISE FEED a ridurre i falsi positivi?
Dove possibile, Greenbone usa test attivi. Questi inviano una richiesta di test sicura e verificano se il sistema reagisce come reagirebbe uno vulnerabile. È ciò che fa chiarezza dove le sole informazioni su versioni o configurazioni lasciano dubbi. Per ogni rilevamento la Quality of Detection indica quanto è affidabile l’identificazione, e i test attivi raggiungono i valori più alti. Sei tu a stabilire da quale valore un rilevamento compare nei tuoi report.
Come priorizzo le vulnerabilità rilevate?
Per ogni rilevamento l’OPENVAS ENTERPRISE FEED fornisce tre valori: CVSS per la gravità, EPSS per la probabilità di sfruttamento e Quality of Detection per l’affidabilità del rilevamento. Se li combini con il ruolo del sistema interessato nella tua azienda, ottieni la tua priorità.
Dove viene sviluppato l’OPENVAS ENTERPRISE FEED?
L’OPENVAS ENTERPRISE FEED viene sviluppato da Greenbone in Europa. Ogni test è firmato: puoi quindi essere certo che provenga da Greenbone, senza modifiche.
Come ottengo l’OPENVAS ENTERPRISE FEED?
L’OPENVAS ENTERPRISE FEED è incluso in tutti i prodotti OPENVAS a partire da BASIC. Parlane con noi: ti aiutiamo a trovare il prodotto giusto per il tuo ambiente.
Pronto a restare un passo avanti?
Raccontaci il tuo ambiente: ti aiuteremo a trovare la soluzione giusta.