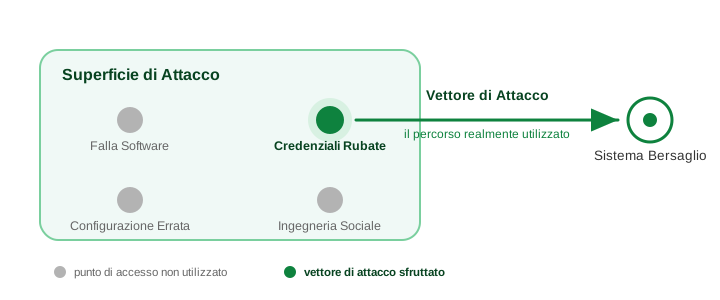
Un vettore di attacco è il percorso concreto attraverso cui un aggressore sfrutta effettivamente una vulnerabilità in un sistema, un’applicazione o una rete, ad esempio una falla software non corretta, una configurazione errata o credenziali rubate. Il termine viene spesso confuso con la superficie di attacco: la superficie di attacco comprende tutti i possibili punti di accesso a un ambiente IT, mentre il vettore di attacco è il percorso che un aggressore sceglie effettivamente.
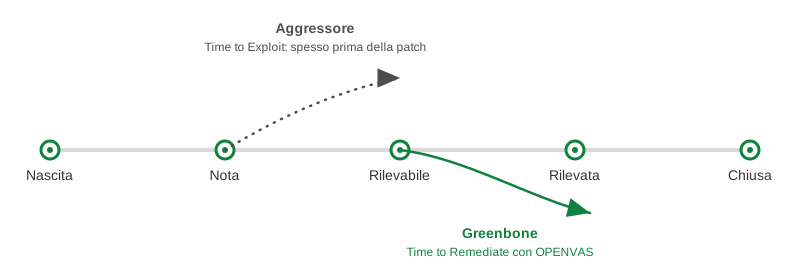
Questa pagina analizza una prospettiva particolare sui vettori di attacco: la loro cronologia. Ogni vulnerabilità che può diventare un vettore di attacco attraversa diverse fasi dalla nascita alla chiusura. La velocità con cui queste fasi vengono percorse determina se una falla viene sfruttata oppure chiusa in tempo. Chi cerca un’analisi tecnica approfondita del processo CVE stesso può fare riferimento anche alla pagina inglese Vulnerability Timeline – From CVE to Enterprise Feed, non ancora disponibile in italiano.