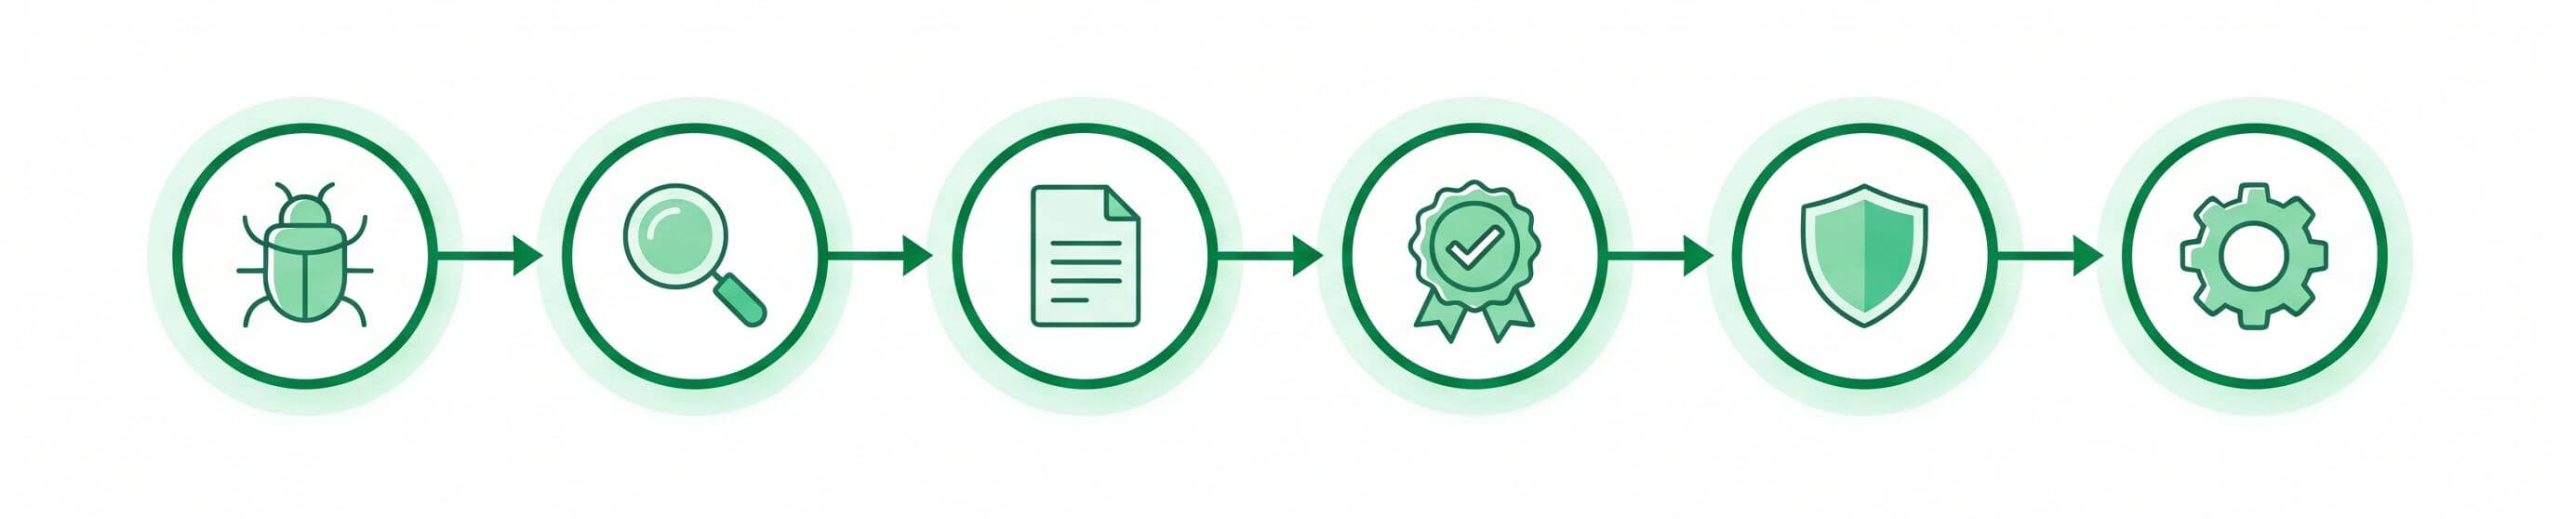
Il ciclo di vita di una vulnerabilità descrive il percorso di una falla di sicurezza dalla sua comparsa inosservata nel codice, attraverso la scoperta e la registrazione ufficiale come CVE (Common Vulnerabilities and Exposures), fino alla disponibilità di un test in grado di identificare in modo affidabile i sistemi interessati.
Per le aziende questa cronologia è rilevante perché il rischio di sfruttamento non inizia né termina con la pubblicazione del CVE. Una gestione delle vulnerabilità completa deve quindi considerare sia le falle già note pubblicamente sia quelle riservate e non ancora pubblicate.