Zwischen dem Entstehen einer Sicherheitslücke im Code und ihrer Behebung im Netzwerk liegt ein Wettlauf gegen die Zeit. Je schneller ein zuverlässiger Test zur Verfügung steht, desto kürzer ist das Zeitfenster, in dem Angreifer eine Schwachstelle ausnutzen können, bevor sie entdeckt und geschlossen wird. Dieser Weg von der stillen Lücke bis zum einsatzbereiten Schwachstellentest im OPENVAS ENTERPRISE FEED läuft für die meisten bekannten Sicherheitslücken nach einem ähnlichen Muster ab.

Das Wichtigste in Kürze
Greenbone wartet nicht auf die offizielle CVE-Veröffentlichung, sondern beginnt mit der Testentwicklung, sobald eine Schwachstelle bekannt wird. Priorisierte Sicherheitslücken werden angestrebt innerhalb von 24 Stunden nach Veröffentlichung mit einem Test abgedeckt.
Zu den wichtigsten Vorteilen gehören:
  • Tests oft schon vor der offiziellen CVE-Veröffentlichung verfügbar
  • Über 100.000 Schwachstellentests im OPENVAS ENTERPRISE FEED, täglich aktualisiert
  • Automatisierte Verknüpfung mit CVEs, sobald diese vergeben werden

Was ist der Schwachstellen-Lebenszyklus?

Der Schwachstellen-Lebenszyklus beschreibt den Weg einer Sicherheitslücke von ihrer unbemerkten Entstehung im Code über die Entdeckung und offizielle Registrierung als CVE (Common Vulnerabilities and Exposures) bis hin zur Bereitstellung eines Schwachstellentests, mit dem sich betroffene Systeme zuverlässig identifizieren lassen.

Für Unternehmen ist dieser zeitliche Ablauf relevant, weil das Risiko einer Ausnutzung nicht erst mit der CVE-Veröffentlichung beginnt und auch nicht mit ihr endet. Ein umfassendes Schwachstellenmanagement muss daher sowohl bereits öffentlich bekannte als auch reservierte, noch unveröffentlichte Schwachstellen berücksichtigen.
Die sechs Phasen: von der stillen Lücke zum fertigen Test

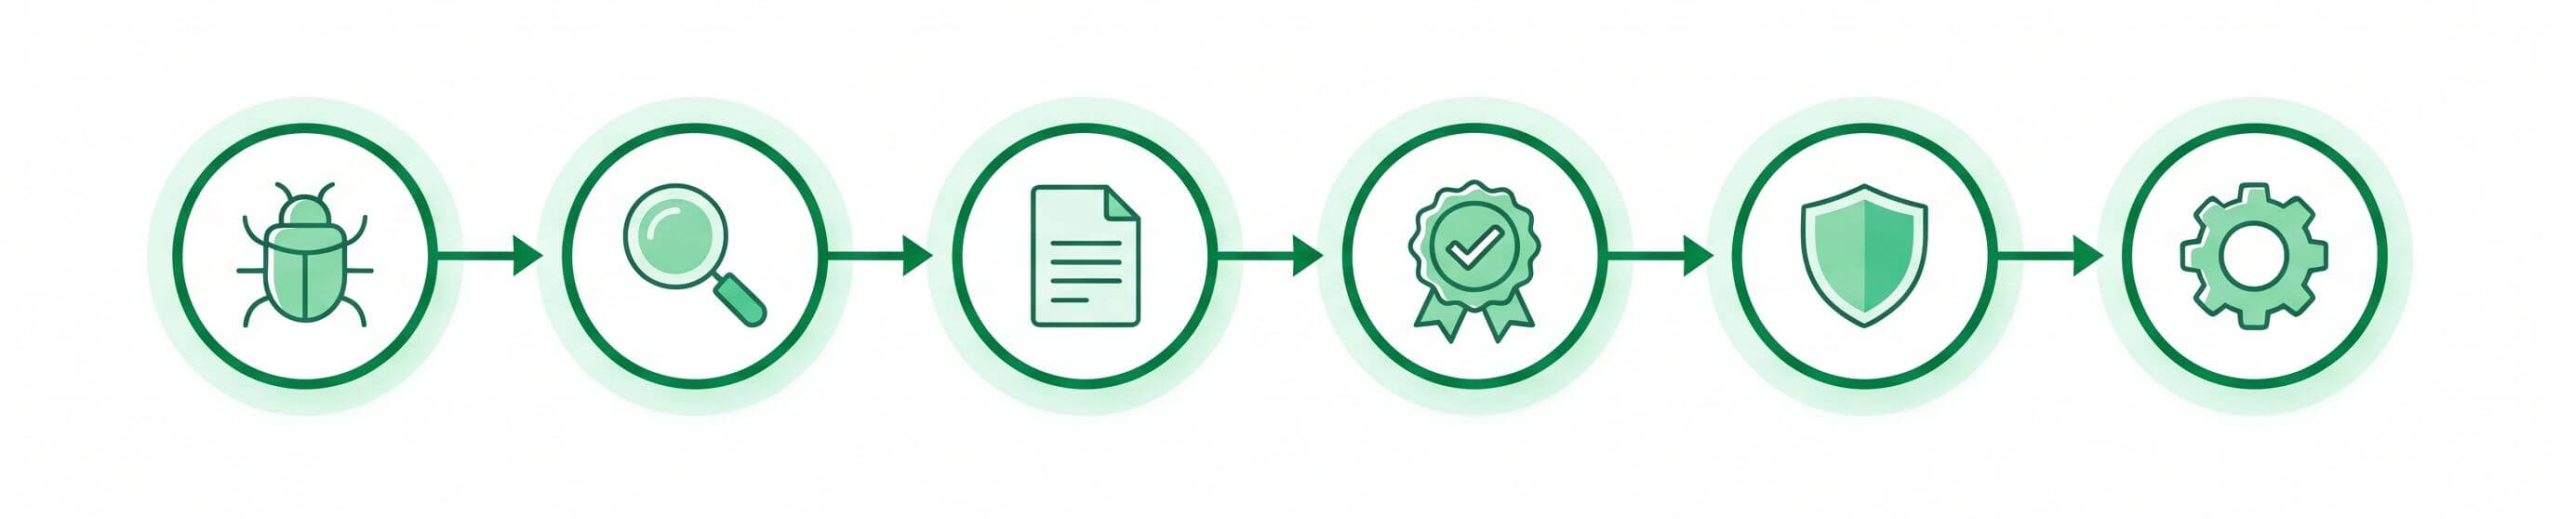
Nicht jede Schwachstelle durchläuft exakt dieselben Stationen, aber die meisten bekannten Sicherheitslücken folgen diesem Muster:

Six Steps Cyber Security Timeline
Phase Was passiert Rolle von Greenbone
1. Schwachstelle vorhanden Ein Sicherheitsproblem gelangt unbemerkt in ein Softwareprodukt, oft durch einen Programmierfehler oder eine unsichere Standardkonfiguration. Greenbone empfiehlt sichere Entwicklungsprozesse und wendet dieselben Prinzipien auf die eigenen Produkte an.
2. Schwachstelle entdeckt Ein Sicherheitsforscher, Angreifer oder automatisiertes Tool findet die Lücke. Sie kann bereits Jahre unentdeckt bestanden haben. Eigene Funde werden immer verantwortungsvoll an Hersteller oder zuständige Sicherheitsbehörden gemeldet.
3. CVE reserviert Eine CVE-Nummerierungsstelle vergibt eine reservierte, aber noch unveröffentlichte CVE-Kennung, damit Hinweis und Fix koordiniert vorbereitet werden können. Greenbone beobachtet relevante Diskussionsforen und beginnt oft schon hier mit der Testentwicklung, ohne auf die Veröffentlichung zu warten.
4. CVE veröffentlicht Der Eintrag erhält einen offiziellen Zeitstempel, eine Schweregrad-Einstufung und weiterführende Links. Spätere Aktualisierungen sind möglich. Bereits vorbereitete Tests werden automatisiert mit der CVE-Nummer verknüpft, neue Erkenntnisse fließen sofort ein.
5. Herstellerhinweis veröffentlicht Der Anbieter der betroffenen Software veröffentlicht eine Sicherheitswarnung, meist mit aktualisierter Version oder Konfigurationsempfehlung. Ein weitgehend automatisierter Prozess ruft Herstellerhinweise ab und erstellt daraus zeitnah einen Test für den Feed.
6. Weiterverteilung durch Drittanbieter Betriebssystem- oder Distributionsanbieter wie Red Hat oder Debian bündeln die betroffene Komponente und veröffentlichen eigene, teils spätere Hinweise. Für jeden relevanten Anbieter wird ein eigener, meist authentifizierter Test bereitgestellt, um die Erkennungsqualität zu erhöhen.

Schwachstellen und Exploits in Zahlen

Aktuelle Studien zeigen, wie stark sich das Zeitfenster zwischen Veröffentlichung und Ausnutzung einer Schwachstelle bereits verkürzt hat:

31 %

aller Datenschutzverletzungen begannen laut Verizon Data Breach Investigations Report (2026) mit der Ausnutzung einer Schwachstelle, erstmals seit 19 Jahren häufigster Einstiegspunkt vor gestohlenen Zugangsdaten

43 Tage

beträgt die mittlere Zeit bis zum Patch laut Verizon Data Breach Investigations Report (2026), ein Anstieg von 34 % gegenüber dem Vorjahr, während Angreifer schneller werden

5 Tage

beträgt laut Rapid7 Global Threat Landscape Report (2026) die mittlere Zeit von der Veröffentlichung einer Schwachstelle bis zur Aufnahme in den CISA-KEV-Katalog aktiv ausgenutzter Lücken, zuvor 8,5 Tage

Quellen: Verizon Data Breach Investigations Report (2026); Rapid7 Global Threat Landscape Report (2026).

Warum ein CVE mehrere Greenbone-Tests auslösen kann

Für dieselbe Sicherheitslücke tauchen im OPENVAS ENTERPRISE FEED häufig mehrere Tests auf. Das hat nachvollziehbare technische Gründe:

Remote- und authentifizierte Tests

Ein Remote-Test benötigt nur Netzwerkzugriff, liefert aber teils nur Indizien. Ein authentifizierter Test greift direkt auf die Installation zu und erhöht so die Erkennungsqualität.

Eine Komponente, viele Produkte

Wird eine anfällige Softwarebibliothek in vielen Produkten mitgeliefert, veröffentlicht jeder Hersteller einen eigenen Hinweis. Greenbone bildet für jeden Hersteller einen passenden Test.

Unterschiedliches Tempo der Anbieter

Linux-Distributionen und andere Integratoren durchlaufen eigene Qualitätsprozesse, bevor sie eine Lösung freigeben. Das führt zu zeitversetzten, zusätzlichen Herstellerhinweisen für dieselbe Lücke.

Schwachstellenmanagement mit Greenbone

Ein aktueller, schnell reagierender Feed ist nur die eine Hälfte der Gleichung. Die andere ist eine Lösung, die diese Tests zuverlässig gegen die eigene Infrastruktur ausführt und die Ergebnisse nach Kritikalität priorisiert.

Schwachstellenmanagement für kleine Unternehmen und Einzelplätze, in wenigen Minuten startklar und 14 Tage kostenfrei testbar.

Checkliste: Ist Ihr Schwachstellen-Feed schnell genug?

Ein erster Fahrplan, um die Geschwindigkeit Ihres aktuellen Schwachstellenmanagements zu prüfen:

  • Prüfen, ob der eingesetzte Feed täglich statt nur wöchentlich aktualisiert wird
  • Sicherstellen, dass reservierte, noch unveröffentlichte CVEs für kritische Systeme beobachtet werden
  • Remote- und authentifizierte Scans kombinieren, um die Erkennungsqualität zu erhöhen
  • Priorisierung nach CVSS-Schweregrad und Verbreitung des betroffenen Produkts vornehmen
  • Interne Patch-Fristen an die tatsächliche Exploit-Geschwindigkeit anpassen statt an starre Standardzyklen
  • Regelmäßige, statt einmalige, Scans für alle produktiven Systeme etablieren
  • Verantwortlichkeiten klären, wer priorisierte Funde innerhalb welcher Frist behebt

Häufig gestellte Fragen zum Schwachstellen-Lebenszyklus

Greenbone wartet nicht auf die offizielle CVE-Veröffentlichung, sondern beginnt mit der Testentwicklung, sobald eine Schwachstelle bekannt wird. Das kann wenige Tage, in Einzelfällen aber auch Monate vor der offiziellen CVE-Veröffentlichung liegen. Sobald eine CVE-Nummer existiert, wird sie automatisch mit dem passenden Test verknüpft.

Eine reservierte CVE hat bereits eine feste Kennung, aber noch keine öffentlichen Details. Sie dient dazu, Hinweis und Fix koordiniert vorzubereiten. Erst mit der Veröffentlichung erhält der Eintrag Schweregrad, Beschreibung und weiterführende Links.

Meist, weil ein Test von außen und ein zusätzlicher, authentifizierter Test von innen möglich ist, oder weil eine anfällige Komponente in mehreren Produkten unterschiedlicher Hersteller steckt und jeder Hersteller einen eigenen Hinweis veröffentlicht.

Distributionsanbieter durchlaufen eigene Qualitätssicherungsprozesse, bevor sie eine gepatchte Version freigeben. Greenbone erstellt einen Test, sobald der jeweilige Herstellerhinweis veröffentlicht ist, was je nach Anbieter Tage bis Wochen nach der CVE liegen kann.

Für priorisierte Sicherheitslücken wird eine Bereitstellung innerhalb von 24 Stunden nach Veröffentlichung angestrebt. Die tatsächliche Dauer hängt von der Qualität der verfügbaren Herstellerinformationen und dem nötigen Testaufwand ab.

Ausschlaggebend sind der CVSS-Schweregrad, die Verbreitung des betroffenen Produkts und die Durchführbarkeit der Automatisierung. Eine mittelschwere Lücke in weit verbreiteter Software erhält oft höhere Priorität als eine kritische Lücke in einer Nischenanwendung.

Ein Vulnerability Test ist eine automatisierte Prüfroutine, die feststellt, ob eine bestimmte Schwachstelle auf einem gescannten System vorhanden ist. Der OPENVAS ENTERPRISE FEED enthält über 100.000 solcher Tests und wird täglich um neue Einträge erweitert.

Ja. In manchen Fällen existiert noch keine CVE, sondern nur eine reservierte Nummer oder ein Herstellerhinweis ohne CVE-Zuordnung. Greenbone kann auch für solche Fälle bereits einen Test bereitstellen und verknüpft ihn nachträglich, sobald eine CVE vergeben wird.

Wie schnell reagiert Ihr Schwachstellenmanagement heute?

Lassen Sie uns gemeinsam prüfen, wie groß das Zeitfenster zwischen Veröffentlichung und Schließung einer Schwachstelle in Ihrer Umgebung heute ist.