ISO 27001ISO 9001Entwickelt in EuropaBasis des meistgenutzten Open-Source-Schwachstellenscanners der Welt
Wer auf eine einzige Quelle wartet, wartet zu lange.
Zwischen dem Bekanntwerden einer Schwachstelle und dem ersten Angriff bleibt immer weniger Zeit. Angreifer setzen zunehmend KI ein, um Lücken schneller auszunutzen. Öffentliche Datenbanken erfassen neue Schwachstellen dagegen oft mit Verzögerung, und manche bearbeiten inzwischen nur noch einen Teil davon vollständig. Wir werten deshalb Herstellermeldungen und Sicherheitsmeldungen direkt aus. Dadurch kann ein Test für Sie bereitstehen, bevor die Schwachstelle in öffentlichen Datenbanken erfasst ist.
Schnell. Präzise. Souverän.

Schnell
Wo die Qualität es zulässt, entstehen Tests durch überwachte Automatisierung, direkt aus primären Quellen. Unsere Experten können sich dadurch auf die komplexen Fälle konzentrieren. Für bereits gescannte Systeme kann OPENVAS neue Schwachstellen auch ohne erneuten Scan anzeigen. So wissen Sie Bescheid, während andere noch auf Datenbankeinträge warten.

Präzise
False Positives halten wir mit aktiven Tests gering, wo immer es möglich ist. Diese senden eine sichere Testanfrage und prüfen, ob Ihr System so reagiert wie ein verwundbares. Das schafft Klarheit, wo Versions- oder Konfigurationsdaten allein Zweifel lassen. Zu jedem Befund zeigt Ihnen die Quality of Detection, wie sicher die Erkennung ist. Aktive Tests erreichen dabei die höchsten Werte. Sie legen selbst fest, ab welchem Wert ein Befund in Ihren Berichten erscheint.

Souverän
Der OPENVAS ENTERPRISE FEED wird in Europa entwickelt. Er nutzt Schwachstellendaten aus aller Welt: aus den führenden US-Datenbanken, von der EU-Agentur für Cybersicherheit ENISA und direkt von den Herstellern. So bleiben Sie unabhängig von einer einzelnen Quelle. Jeder Test ist signiert, damit Sie sicher sein können, dass er unverändert von Greenbone stammt.
Vom Befund zur Priorität
Nicht jede Schwachstelle ist gleich dringend. Zu jedem Befund liefert der OPENVAS ENTERPRISE FEED drei Antworten: wie schwer die Schwachstelle ist (CVSS), wie wahrscheinlich sie ausgenutzt wird (EPSS) und wie sicher die Erkennung ist (Quality of Detection). Die vierte Antwort bringen Sie mit: welche Rolle das betroffene System in Ihrem Unternehmen spielt. Ein Server mit Kundendaten verlangt mehr Eile als ein Testgerät im Labor. So entsteht eine Priorität, die Sie nachvollziehen und gegenüber Prüfern begründen können.
Vom OPENVAS ENTERPRISE FEED
Aus Ihrer Umgebung
Wie passt das zu Ihrer Umgebung? Lassen Sie uns gemeinsam draufschauen.
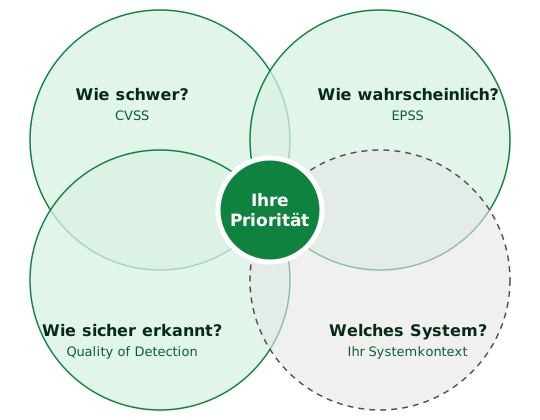
CVSS und EPSS sind offene Standards von FIRST, dem Forum of Incident Response and Security Teams.
COMMUNITY FEED und ENTERPRISE FEED im Vergleich
Der OPENVAS ENTERPRISE FEED enthält alle Tests des COMMUNITY FEED. Er erweitert sie um Tests für Unternehmenssoftware, um Compliance-Prüfungen und um die Priorisierung mit EPSS. Mit OPENVAS SCAN kommt der direkte Zugang zu unseren Experten hinzu.
| Funktion | COMMUNITY FEED Enthalten in OPENVAS FREE |
ENTERPRISE FEED Enthalten in allen OPENVAS-Produkten ab BASIC |
|---|---|---|
| Unternehmenssoftware und Netzwerktechnik (z. B. Cisco, Microsoft Exchange, Palo Alto Networks) | ✕ | ✓ |
| Compliance-Prüfungen nach CIS Benchmarks | ✕ | ✓ |
| Priorisierung mit EPSS | ✕ | ✓ |
| Enterprise Support mit vertraglich vereinbarten Reaktionszeiten (mit OPENVAS SCAN) | ✕ | ✓ |
| Zugang zu Greenbone Professional Services (auf Anfrage) | ✕ | ✓ |
| Verbreitete Standardsoftware und Betriebssysteme (z. B. Microsoft Office, Ubuntu Linux, AVM FRITZ!Box) | ✓ | ✓ |
| Prüfungen nach BSI IT-Grundschutz | ✓ | ✓ |
| OPENVAS FREE entdecken | Beratung anfragen |
Verlässlichkeit, wenn es darauf ankommt
Mit OPENVAS SCAN erhalten Sie zum OPENVAS ENTERPRISE FEED direkten Zugang zu unserem Enterprise Support und auf Wunsch zu unseren Professional Services.

Aus Deutschland, auf Deutsch
Unser Support arbeitet in Deutschland und berät Sie in Ihrer Sprache.

Menschen mit Produktwissen
Ihre Anfrage bearbeiten Menschen, die OPENVAS kennen und täglich damit arbeiten.

Vereinbarte Reaktionszeiten
Bei kritischen Fragen zählt jede Stunde. Unsere Reaktionszeiten sind vertraglich festgelegt.
Tests für die Software, mit der Ihr Unternehmen arbeitet
Eine Auswahl der Hersteller, für deren Produkte der OPENVAS ENTERPRISE FEED Tests enthält.
Amazon (AWS)CiscoIBMSAPDellHPEBroadcomSiemensVMwareCitrixPalo Alto NetworksF5FortinetTrend MicroCheck PointSophosOpenTextAtlassianSplunk
Häufige Fragen zum OPENVAS ENTERPRISE FEED
Was ist der OPENVAS ENTERPRISE FEED?
Der OPENVAS ENTERPRISE FEED ist die Sammlung von Schwachstellentests, mit denen OPENVAS Ihre IT-Systeme prüft. Greenbone entwickelt diese Tests aus Schwachstellenquellen aus aller Welt und aktualisiert den Feed regelmäßig. Der ENTERPRISE FEED enthält alle Tests des COMMUNITY FEED und erweitert sie um Tests für Unternehmenssoftware, Compliance-Prüfungen und Priorisierung mit EPSS. Mit OPENVAS SCAN kommt der Zugang zum Enterprise Support hinzu.
Was ist der Unterschied zwischen COMMUNITY FEED und ENTERPRISE FEED?
Der OPENVAS ENTERPRISE FEED enthält alle Tests des COMMUNITY FEED. Zusätzlich deckt er Unternehmenssoftware und Netzwerktechnik ab, etwa von Cisco, Microsoft Exchange oder Palo Alto Networks. Er enthält Compliance-Prüfungen nach CIS Benchmarks und Priorisierung mit EPSS. Mit OPENVAS SCAN erhalten Sie außerdem Zugang zum Enterprise Support.
Ist der COMMUNITY FEED kostenlos?
Ja. Der COMMUNITY FEED ist kostenlos und bietet eine Basisabdeckung für den Einstieg mit OPENVAS. Tests für Unternehmenssoftware und Compliance-Prüfungen enthält der OPENVAS ENTERPRISE FEED. Er ist in allen OPENVAS-Produkten ab BASIC enthalten.
Wie oft wird der OPENVAS ENTERPRISE FEED aktualisiert?
Greenbone aktualisiert den OPENVAS ENTERPRISE FEED regelmäßig. Wann Ihre Systeme die Updates einspielen, legen Sie in Ihrer Konfiguration fest.
Woher stammen die Informationen für neue Tests?
Greenbone wertet Schwachstellendaten aus aller Welt aus: die führenden US-Datenbanken, Daten der EU-Agentur für Cybersicherheit ENISA, Herstellermeldungen und Sicherheitsmeldungen. Weil Herstellermeldungen direkt ausgewertet werden, kann ein Test im OPENVAS ENTERPRISE FEED bereitstehen, bevor eine Schwachstelle in öffentlichen Datenbanken erfasst ist.
Was passiert, wenn öffentliche Datenbanken Schwachstellen nicht vollständig bearbeiten?
Manche öffentliche Datenbanken bearbeiten inzwischen nur noch einen Teil der neuen Schwachstellen vollständig. Der OPENVAS ENTERPRISE FEED stützt sich deshalb auf Schwachstellendaten aus aller Welt: die führenden US-Datenbanken, Daten der EU-Agentur für Cybersicherheit ENISA, Herstellermeldungen und Sicherheitsmeldungen. So hängt Ihr Schwachstellenmanagement an keiner einzelnen Quelle.
Setzt Greenbone KI bei der Entwicklung der Tests ein?
Ja. Je nach Komplexität entstehen Tests für den OPENVAS ENTERPRISE FEED durch überwachte Automatisierung, mit Unterstützung überwachter KI oder durch die Forschung der Sicherheitsexperten von Greenbone.
Wie hält der OPENVAS ENTERPRISE FEED False Positives gering?
Wo es möglich ist, setzt Greenbone aktive Tests ein. Diese senden eine sichere Testanfrage und prüfen, ob das System so reagiert wie ein verwundbares. Das schafft Klarheit, wo Versions- oder Konfigurationsdaten allein Zweifel lassen. Zu jedem Befund zeigt die Quality of Detection, wie sicher die Erkennung ist. Aktive Tests erreichen dabei die höchsten Werte. Sie legen fest, ab welchem Wert ein Befund in Ihren Berichten erscheint.
Wie priorisiere ich gefundene Schwachstellen?
Der OPENVAS ENTERPRISE FEED liefert zu jedem Befund drei Werte: CVSS für die Schwere, EPSS für die Wahrscheinlichkeit einer Ausnutzung und die Quality of Detection für die Sicherheit der Erkennung. Zusammen mit der Rolle des betroffenen Systems in Ihrem Unternehmen ergibt sich Ihre Priorität.
Wo wird der OPENVAS ENTERPRISE FEED entwickelt?
Der OPENVAS ENTERPRISE FEED wird von Greenbone in Europa entwickelt. Jeder Test ist signiert, damit Sie sicher sein können, dass er unverändert von Greenbone stammt.
Wie erhalte ich den OPENVAS ENTERPRISE FEED?
Der OPENVAS ENTERPRISE FEED ist in allen OPENVAS-Produkten ab BASIC enthalten. Welches Produkt zu Ihrer Umgebung passt, klären wir gern in einer Beratung.
Bereit für Ihren Vorsprung?
Sprechen Sie mit uns über Ihre Umgebung. Wir beraten Sie, welche Lösung zu Ihren Anforderungen passt.