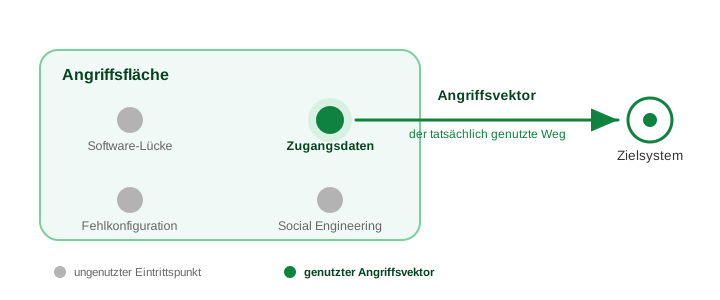
Ein Angriffsvektor ist der konkrete Weg, über den ein Angreifer eine Schwachstelle in einem System, einer Anwendung oder einem Netzwerk tatsächlich ausnutzt, etwa eine ungepatchte Software-Lücke, eine Fehlkonfiguration oder gestohlene Zugangsdaten. Der Begriff wird häufig mit der Angriffsfläche verwechselt: Die Angriffsfläche umfasst alle potenziellen Einstiegspunkte in eine IT-Umgebung, der Angriffsvektor ist der Weg, den ein Angreifer davon tatsächlich nimmt.
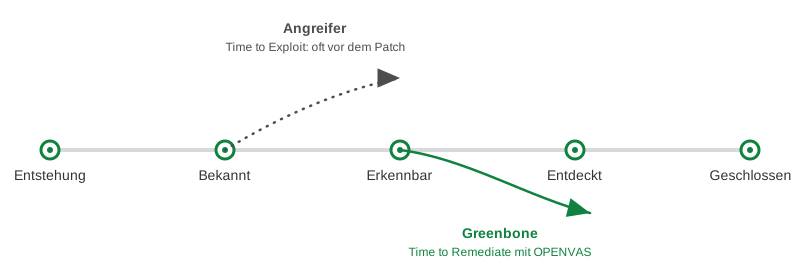
Auf dieser Seite geht es um eine besondere Perspektive auf Angriffsvektoren: ihre Zeitleiste. Jede Schwachstelle, die zu einem Angriffsvektor werden kann, durchläuft mehrere Phasen von ihrem Entstehen bis zu ihrer Schließung. Wie schnell diese Phasen durchlaufen werden, entscheidet darüber, ob eine Lücke ausgenutzt wird oder rechtzeitig geschlossen ist. Für eine technische Tiefenanalyse des CVE-Prozesses selbst lohnt sich zusätzlich ein Blick auf die Seite Schwachstellen im Zeitverlauf – von CVE zum Enterprise Feed.