Capire gli attacchi informatici e difendersi efficacemente
Come nascono gli attacchi, chi c'è dietro, quali metodi vengono utilizzati e come proteggere in modo proattivo la vostra azienda.
Scopri le misure di protezione
Come nascono gli attacchi, chi c'è dietro, quali metodi vengono utilizzati e come proteggere in modo proattivo la vostra azienda.
Scopri le misure di protezioneTempo di lettura: 12 minuti
Gli attacchi informatici colpiscono aziende di ogni dimensione: dalle start-up ai grandi gruppi, dalle cliniche alle pubbliche amministrazioni. La domanda non è se, ma quando, e quanto siete preparati ad affrontarlo. Questa pagina spiega che cosa sono gli attacchi informatici, come funzionano e quali misure di protezione possono adottare le organizzazioni. Consigliamo inoltre le nostre pagine dedicate a sicurezza IT e delle informazioni e alla gestione delle vulnerabilità.
ⓘ
I punti chiave in breve: Un attacco informatico è un tentativo deliberato di compromettere i sistemi IT, motivato da estorsione, furto di dati o obiettivi politici. Le conseguenze vanno dall’interruzione operativa fino all’insolvenza. La prevenzione è più efficace della reazione.
Gli attacchi informatici sono tentativi deliberati e malevoli di compromettere le infrastrutture IT. Gli aggressori perseguono l’obiettivo di ottenere un vantaggio, per sé stessi o per un committente, a scapito delle vittime.
Disturbo mirato di processi critici per danneggiare fatturato, reputazione o stabilità geopolitica, spesso usato come leva di pressione o diversivo.
Sottrazione di segreti aziendali, dati dei clienti o proprietà intellettuale, poi utilizzati per estorsione, spionaggio o rivendita.
Estorsione tramite ransomware, vendita di dati su mercati criminali e bonifici fraudolenti sono tra gli obiettivi più comuni degli attacchi a scopo finanziario.
Le conseguenze vanno da semplici disagi temporanei a danni tali da minacciare l’esistenza stessa dell’azienda: perdite finanziarie rilevanti, danni reputazionali, perdita di partner commerciali importanti, sanzioni regolamentari e, nei casi estremi, l’insolvenza.
Negli ultimi anni gli attacchi informatici hanno colpito organizzazioni di ogni dimensione: dalle start-up alle grandi aziende Fortune 500, fino a enti statali e infrastrutture critiche.
Un codice dannoso inserito nel diffuso software di monitoraggio IT Orion ha compromesso circa 100 grandi organizzazioni, tra cui agenzie federali statunitensi e aziende Fortune 500. È considerato uno degli attacchi alla supply chain più gravi della storia.
Uno dei maggiori produttori alimentari al mondo ha dovuto chiudere temporaneamente stabilimenti di produzione e confezionamento. Riscatto pagato: 11 milioni di USD. Un esempio della vulnerabilità delle catene di approvvigionamento critiche.
Una vulnerabilità critica nella libreria Apache Log4j ha interessato milioni di sistemi IT in tutto il mondo. Sfruttata per ransomware, cryptomining e spionaggio, resta a oggi una delle falle di sicurezza più gravi mai scoperte.
Vulnerabilità nel software MFT MOVEit: oltre 2.700 organizzazioni compromesse e 93 milioni di persone coinvolte nei settori sanitario, finanziario e pubblico.
La più grande violazione di dati nel settore sanitario statunitense: 192 milioni di persone coinvolte, danno complessivo di circa 2 miliardi di USD (di cui 22 milioni di USD di riscatto). Mesi di interruzioni nella fatturazione medica in tutti gli Stati Uniti.
Non tutti gli aggressori perseguono gli stessi obiettivi né dispongono degli stessi mezzi. Comprendere i diversi tipi di attori aiuta a valutare in modo realistico la propria esposizione al rischio.
Motivati da fini finanziari, spesso organizzati in reti altamente strutturate. Strumenti utilizzati: ransomware, phishing e furto d’identità.
Tecnicamente molto avanzati, utilizzano exploit zero-day e malware su misura. Spesso restano attivi nella rete per mesi senza essere scoperti.
Perseguono spionaggio, furto di proprietà intellettuale e sabotaggio delle infrastrutture critiche, disponendo di ingenti risorse statali.
Dipendenti, fornitori o partner che causano danni in modo intenzionale o involontario, dalla perdita di dati fino al sabotaggio attivo.
Meno esperti dal punto di vista tecnico, ma strumenti già pronti permettono attacchi automatizzati su larga scala con conseguenze reali.
Motivati da ragioni politiche o sociali. L’obiettivo è disturbare i sistemi o pubblicare dati per diffondere un messaggio.
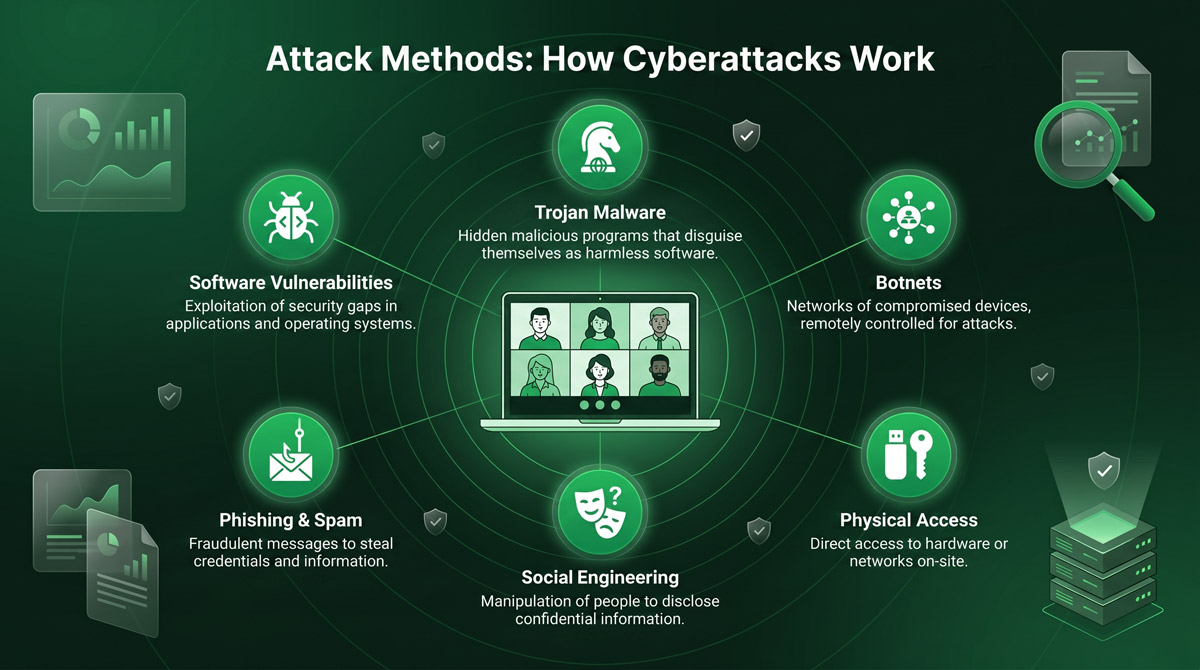
Il primo passo di un attacco è l’accesso iniziale, cioè l’intrusione non autorizzata in un sistema o in una rete. Gli aggressori combinano spesso vulnerabilità tecniche e fattori umani.
Software difettoso o configurato in modo errato apre varchi di accesso. Gli aggressori effettuano scansioni sistematiche alla ricerca di CVE note e falle zero-day, sviluppando strumenti mirati per sfruttarle.
Malware camuffato da app o documenti legittimi che, una volta installato, concede agli aggressori un accesso diretto al sistema, spesso anche alla rete aziendale interna.
Dispositivi compromessi che scansionano automaticamente internet alla ricerca di sistemi vulnerabili o sovraccaricano gli obiettivi con attacchi DDoS, mantenendo nascosta l’identità degli aggressori.
Messaggi ingannevolmente autentici via e-mail, SMS, telefono o QR code mirano a credenziali e dati di pagamento, spesso combinati con vulnerabilità non corrette.
Manipolazione delle emozioni umane tramite impersonificazione, pretexting, baiting o intimidazione. Questo approccio è spesso più efficace degli attacchi puramente tecnici.
Anche un accesso fisico di breve durata può avere conseguenze gravi: sottrazione di dispositivi, installazione di keylogger o manipolazione diretta dell’hardware IT.
Gli attacchi moderni combinano vulnerabilità tecniche e fattore umano
A seconda dell’obiettivo e del metodo utilizzato, le conseguenze immediate e a lungo termine variano notevolmente.
Cifratura di dati critici seguita da estorsione. Anche il pagamento integrale del riscatto non garantisce il ripristino dei dati. I backup restano la protezione più affidabile.
I dati sottratti vengono utilizzati per estorsione, furto d’identità o vendita su mercati criminali. Le conseguenze a lungo termine includono sanzioni, perdita di fiducia e danni reputazionali.
Il sovraccarico dei sistemi provoca interruzioni e problemi di raggiungibilità. Le interruzioni prolungate danneggiano le relazioni commerciali e influenzano l’intera catena di fornitura.
Rispettare gli obblighi di segnalazione: gli attacchi informatici sono reati. In base a NIS2, GDPR o normative settoriali specifiche, le organizzazioni possono essere tenute a segnalare gli incidenti di sicurezza gravi e a conservare le prove.
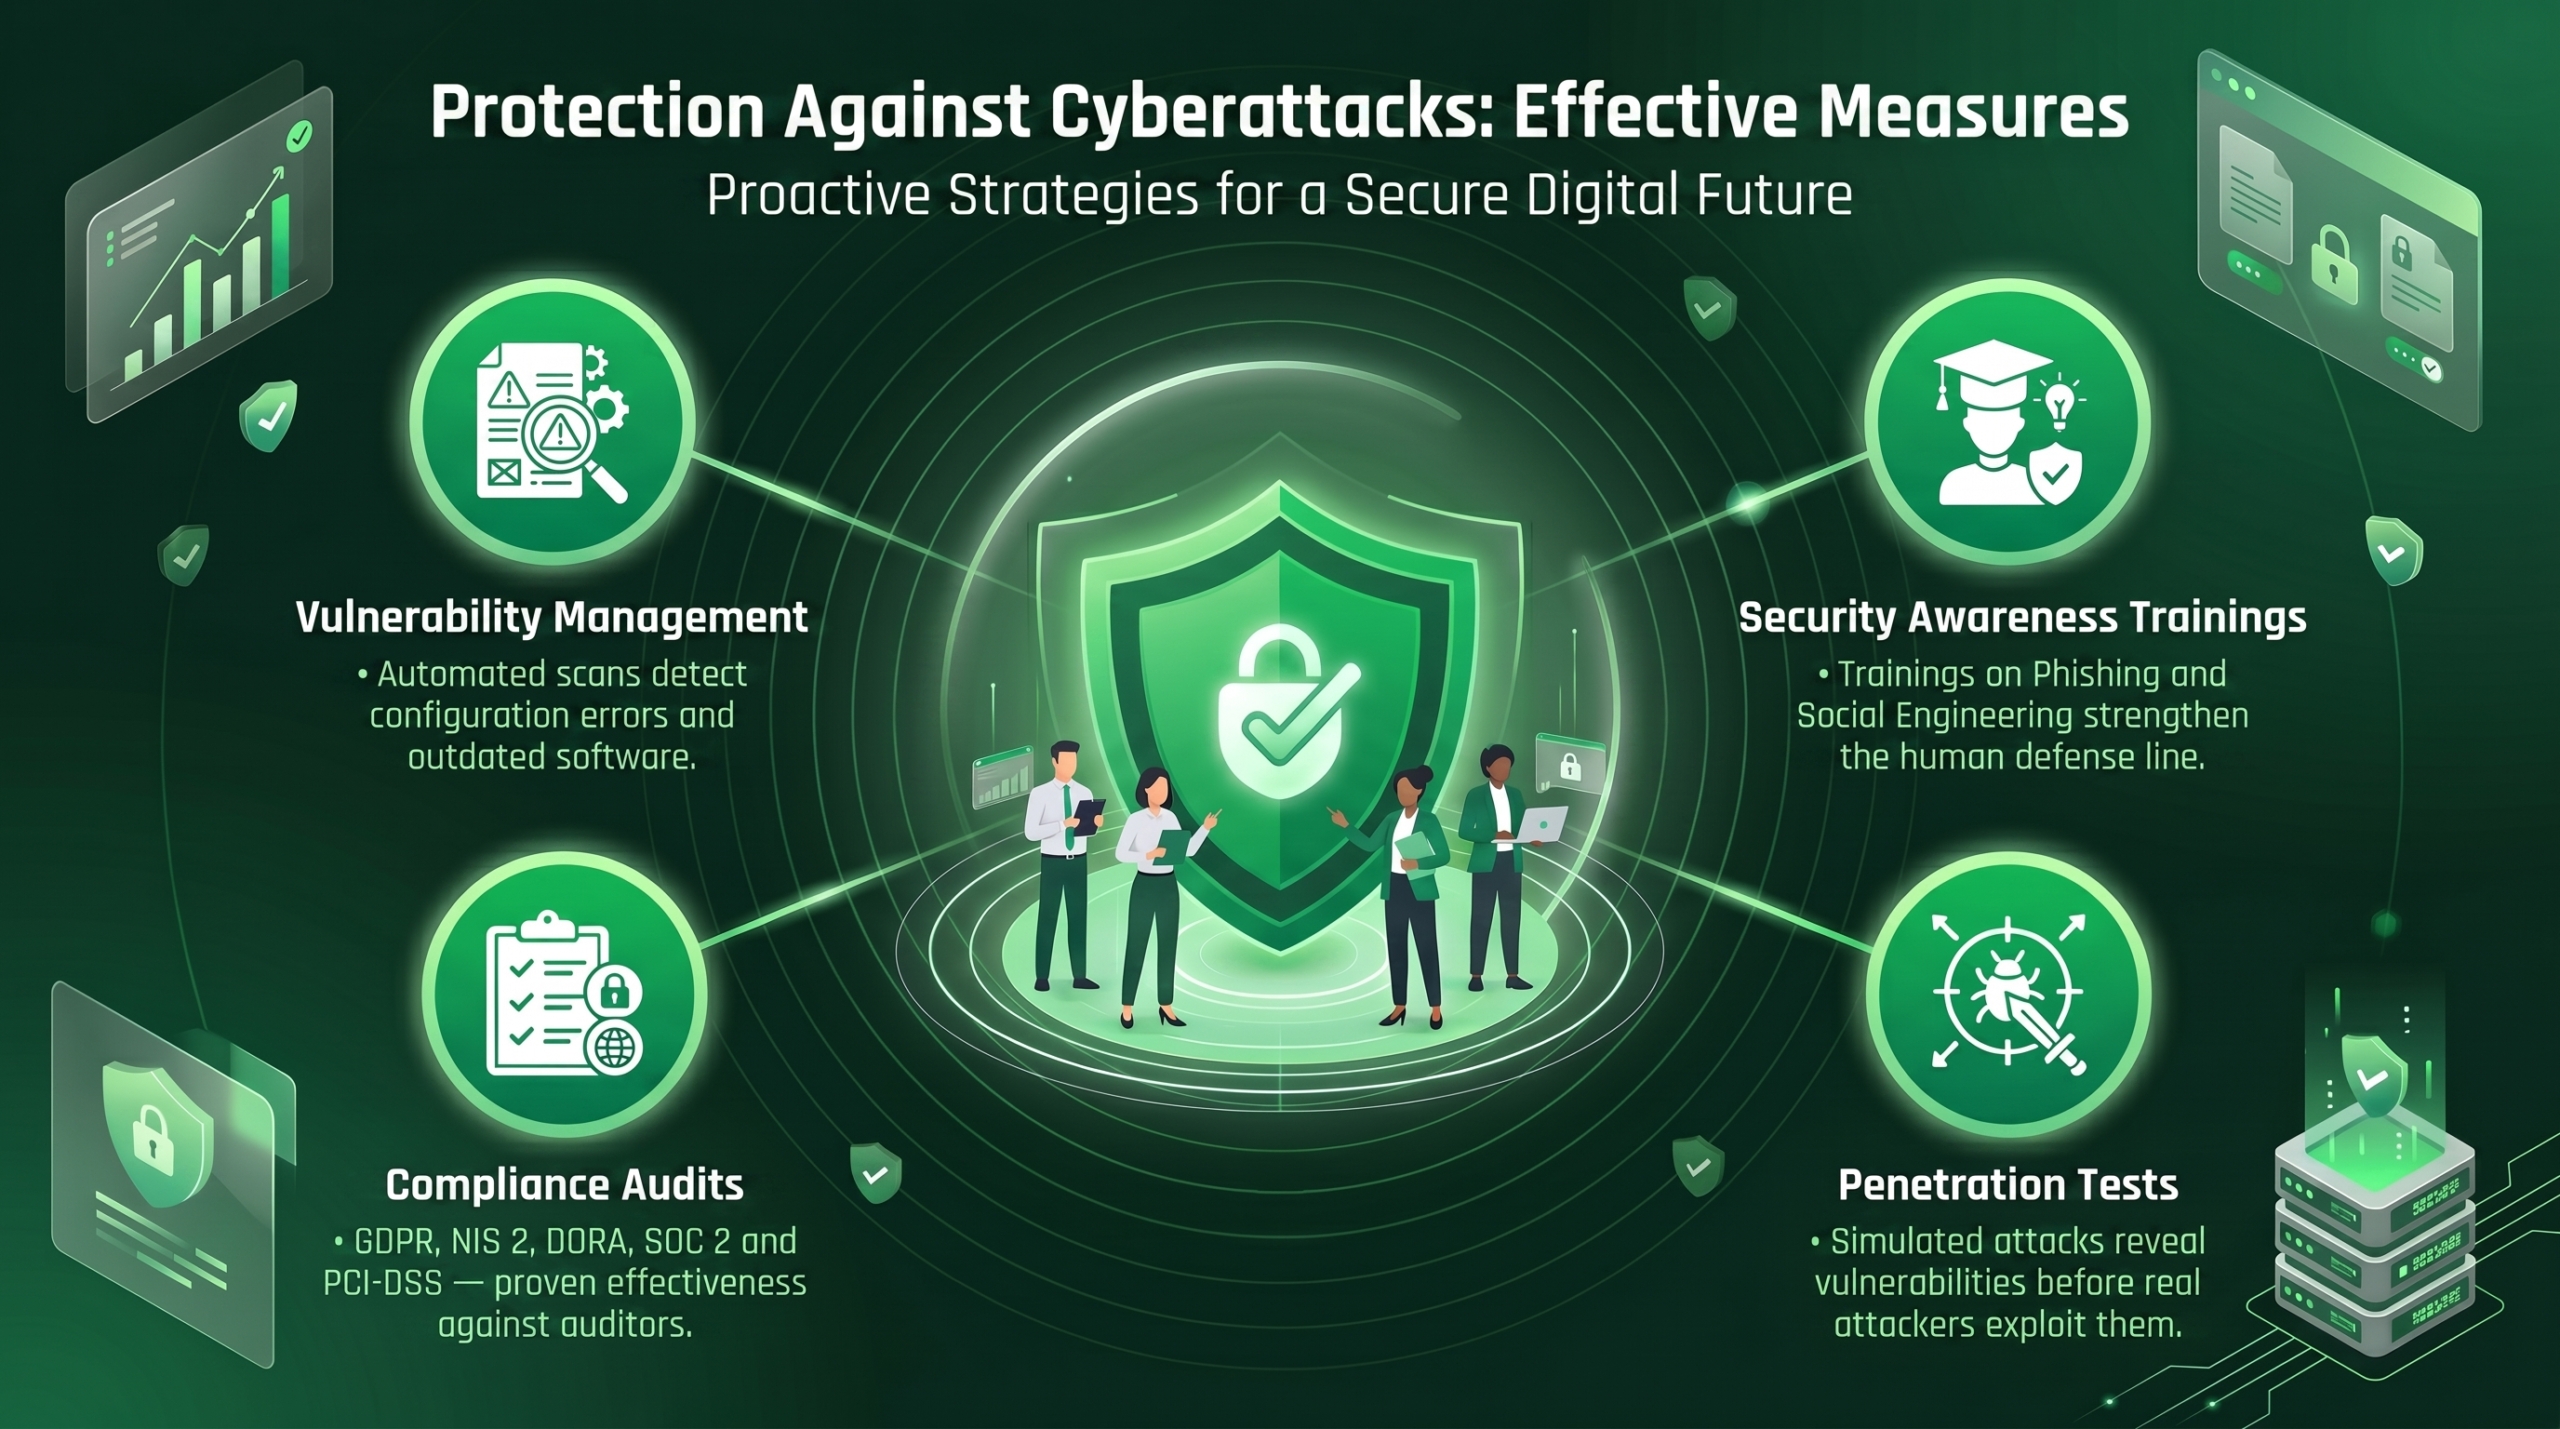
Una difesa informatica efficace richiede un approccio a più livelli: rafforzare le tecnologie, formare il personale e validare costantemente le misure di protezione. L’obiettivo è ridurre in modo misurabile la superficie di attacco, mantenendo al contempo la conformità normativa.
Scansioni continue e automatizzate di tutti i sistemi raggiungibili individuano errori di configurazione, software obsoleto e diritti di accesso troppo ampi. Greenbone fornisce priorizzazioni chiare in base al CVSS e riduce la superficie di attacco in modo misurabile.
Il personale rappresenta la prima linea di difesa, ma è anche spesso l’anello più debole. Una formazione regolare su phishing, ingegneria sociale e gestione sicura dei dati riduce notevolmente il rischio di errore umano.
GDPR, NIS2, DORA, HIPAA, SOC 2 e PCI-DSS impongono verifiche di sicurezza periodiche. I test di conformità dimostrano l’efficacia reale delle misure adottate nei confronti di auditor e autorità.
Attacchi informatici simulati individuano vulnerabilità nascoste prima che possano essere sfruttate da veri aggressori. Le specializzazioni includono reti, applicazioni web, ingegneria sociale e accesso fisico.
Analisi continua delle vulnerabilità: individuare i rischi in modo automatizzato e risolverli in base alla priorità
Una panoramica completa e aggiornata di tutti i sistemi e del relativo livello di rischio, presentata in modo chiaro per i team IT e il management.
Un focus chiaro sulle vulnerabilità più critiche, basato sui punteggi CVSS e sui dati di contesto del vostro specifico ambiente IT.
Report automatizzati per management, team IT e auditor, compatibili con ISO 27001 e lo standard tedesco BSI-Grundschutz.
Un piano di incident response (IRP) documentato riduce notevolmente l’impatto di un incidente ed evita di perdere tempo prezioso a causa di incertezze organizzative. La preparazione è fondamentale.
La prevenzione batte la reazione: misure di sicurezza proattive, sviluppate coinvolgendo direzione, management e team di sicurezza IT, offrono una protezione molto più efficace rispetto alla semplice reazione agli incidenti già avvenuti.
Verificate in meno di due minuti quali misure di protezione avete già implementato e dove è ancora necessario intervenire. Al termine riceverete una valutazione personalizzata.
Individuate le vulnerabilità prima che lo facciano gli aggressori.
Scoprite come Greenbone riduce sistematicamente la vostra superficie di attacco attraverso una gestione automatizzata delle vulnerabilità.
Scopri di più sulla gestione delle vulnerabilitàChe cos’è un attacco informatico?
Un attacco informatico è un tentativo deliberato e malevolo di compromettere le infrastrutture IT, motivato da interessi finanziari, furto di dati, obiettivi politici o sabotaggio. Le conseguenze vanno dall’interruzione operativa alle sanzioni regolamentari, fino all’insolvenza.
Quali tipi di attacchi informatici esistono?
Tra le forme più comuni figurano il ransomware (cifratura dei dati ed estorsione), il phishing (inganno per ottenere credenziali), il DDoS (sovraccarico dei sistemi), l’ingegneria sociale (manipolazione dei dipendenti), lo sfruttamento di vulnerabilità software e le minacce interne.
Come posso proteggere la mia azienda dagli attacchi informatici?
Con un concetto di sicurezza a più livelli: gestione continua delle vulnerabilità, corsi regolari di security awareness, una gestione coerente delle patch, test di penetrazione e un piano di incident response documentato. Importante: verificare regolarmente l’efficacia delle misure adottate.
Cosa fare se la mia azienda viene attaccata?
Attivare immediatamente il piano di incident response, isolare i sistemi colpiti, conservare le prove e informare le autorità e l’assicurazione cyber. Rispettare gli obblighi di segnalazione previsti dalla legge (NIS2, GDPR). In seguito: analizzare integralmente il vettore d’attacco e adeguare le misure in modo mirato.
Che cos’è il ransomware?
Un malware che cifra i file e richiede un riscatto. Anche il pagamento integrale non garantisce il ripristino dei dati. Backup regolari e testati, insieme a una gestione proattiva delle vulnerabilità, sono la protezione più affidabile.
Quanto costa un attacco informatico?
I costi variano notevolmente: riscatti diretti (ad esempio 22 milioni di USD nel caso Change Healthcare del 2024), interruzioni operative, indagini forensi, consulenza legale e sanzioni regolamentari. A questo si aggiungono danni reputazionali a lungo termine. Nei grandi incidenti, danni complessivi nell’ordine di decine di milioni non sono un’eccezione.
Volete sapere quanto è preparata la vostra azienda contro gli attacchi informatici? Il nostro team vi mostra, in una consulenza iniziale gratuita, come Greenbone rende visibile la vostra superficie di attacco e la riduce in modo misurabile.