La norma ISO/IEC 27001:2022 non si limita a presupporre la gestione delle vulnerabilità, ma la richiede attraverso un controllo dedicato: l’Allegato A 8.8, “Gestione delle vulnerabilità tecniche” (ripreso dal controllo A.12.6.1 della versione 2013 della norma). Il controllo obbliga le aziende certificate a ottenere tempestivamente informazioni sulle vulnerabilità tecniche dei sistemi in uso, a valutare la propria esposizione e ad adottare misure di correzione adeguate.
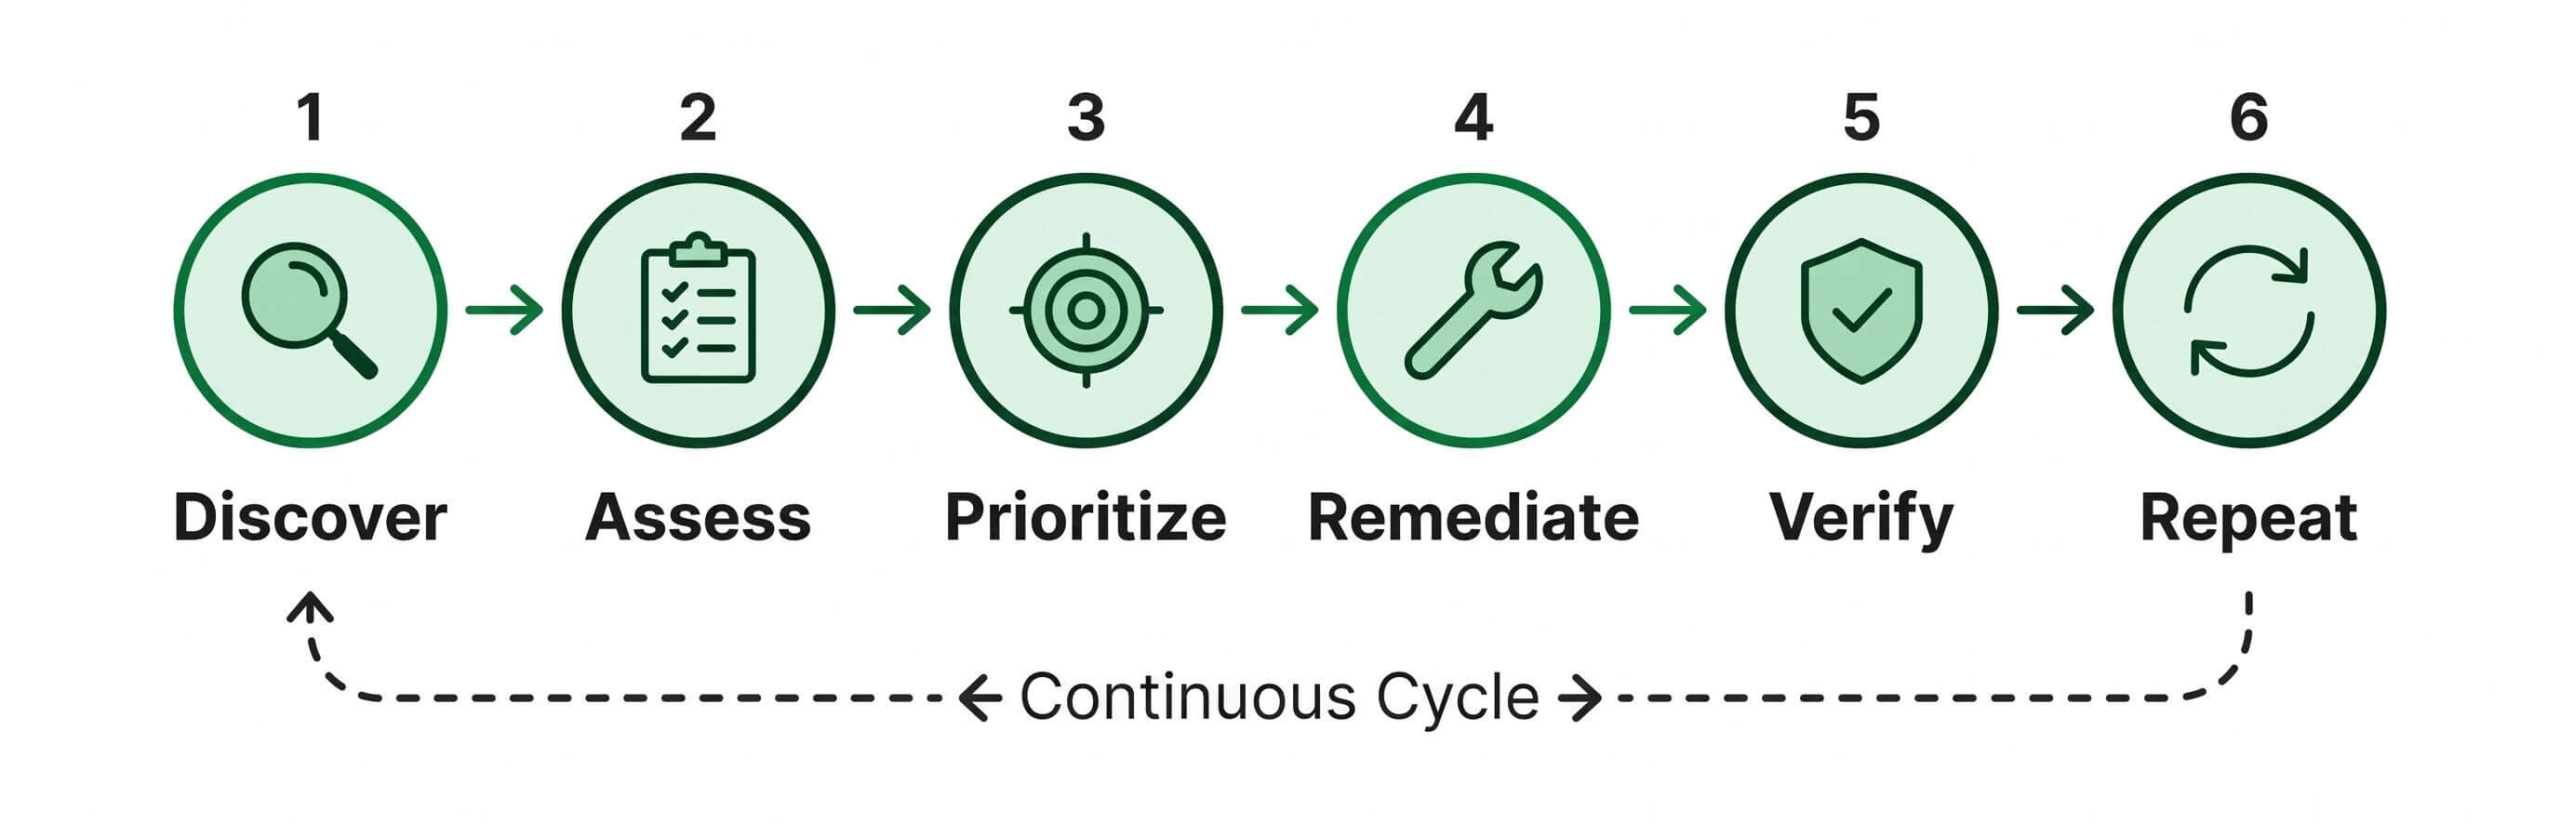
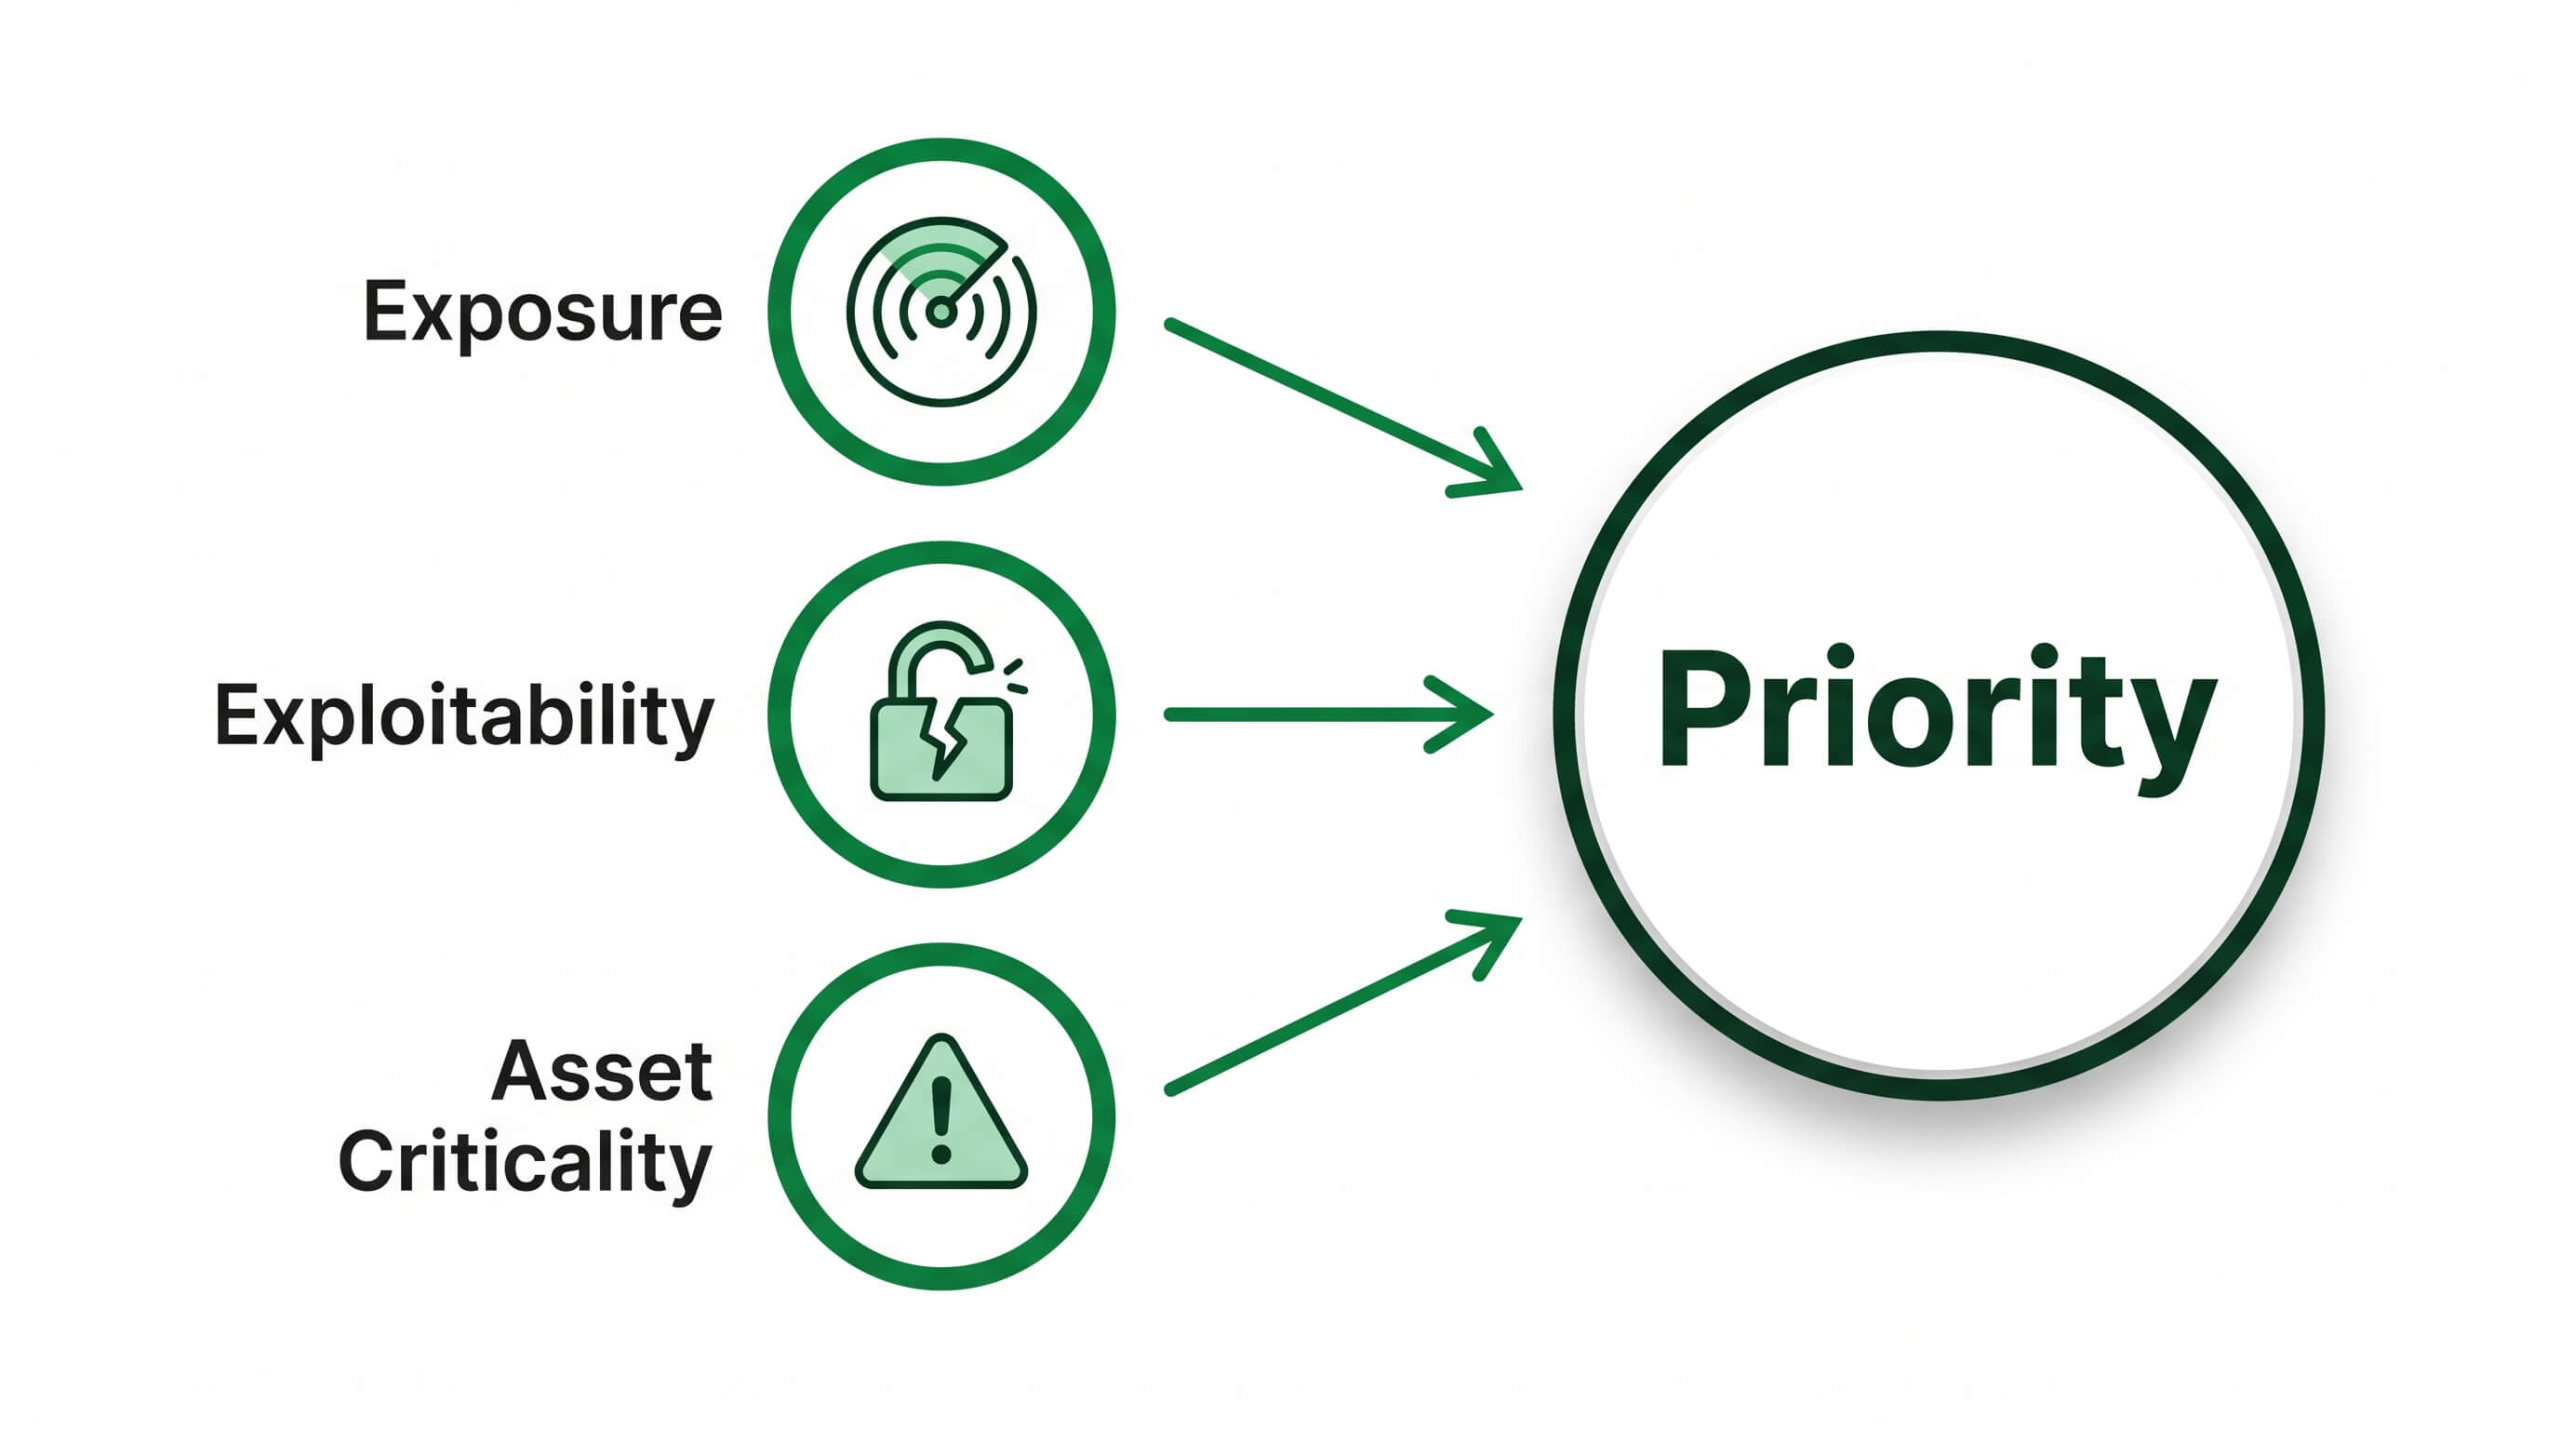
Per gli auditor conta meno lo strumento utilizzato e più la prova di un processo funzionante: un inventario degli asset aggiornato, una frequenza di scansione documentata, una priorizzazione tracciabile e termini di correzione rispettati e documentati. Proprio queste evidenze vengono generate automaticamente da OPENVAS, dal rilevamento iniziale alla valutazione CVSS fino alla scansione di verifica dopo la correzione.