Le vulnerabilità vengono spesso sfruttate prima ancora che esista una patch. Con OPENVAS identificate e chiudete i vettori di attacco prima che gli aggressori possano usarli.
Vettori di Attacco: la Corsa tra Sfruttamento e Chiusura

Siete un bersaglio, come qualsiasi organizzazione con una rete IT, e non è possibile impedirlo del tutto. Ciò che conta è la velocità con cui una vulnerabilità viene chiusa prima che diventi un vettore di attacco effettivamente sfruttato. È una corsa contro il tempo, con fasi chiare e indicatori misurabili.
I punti chiave in breve
Un vettore di attacco è il percorso concreto attraverso cui un aggressore sfrutta effettivamente una vulnerabilità. Dalla nascita alla chiusura, ogni vulnerabilità attraversa diverse fasi, e in ognuna di esse il tempo stringe. Secondo il report Mandiant M-Trends 2026, il tempo medio di sfruttamento (Time to Exploit) è ormai di -7 giorni: gli attacchi iniziano quindi spesso prima ancora che esista una patch.
I principali vantaggi di una gestione continua delle vulnerabilità includono:
- Rilevamento più rapido delle nuove vulnerabilità nel proprio ambiente
- Priorizzazione basata sul rischio reale e non solo sul CVSS
- Time to Detect e Time to Remediate misurabili
Che cosa è un vettore di attacco?
Un vettore di attacco è il percorso concreto attraverso cui un aggressore sfrutta effettivamente una vulnerabilità in un sistema, un’applicazione o una rete, ad esempio una falla software non corretta, una configurazione errata o credenziali rubate. Il termine viene spesso confuso con la superficie di attacco: la superficie di attacco comprende tutti i possibili punti di accesso a un ambiente IT, mentre il vettore di attacco è il percorso che un aggressore sceglie effettivamente.
Questa pagina analizza una prospettiva particolare sui vettori di attacco: la loro cronologia. Ogni vulnerabilità che può diventare un vettore di attacco attraversa diverse fasi dalla nascita alla chiusura. La velocità con cui queste fasi vengono percorse determina se una falla viene sfruttata oppure chiusa in tempo. Chi cerca un’analisi tecnica approfondita del processo CVE stesso può fare riferimento anche alla pagina inglese Vulnerability Timeline – From CVE to Enterprise Feed, non ancora disponibile in italiano.
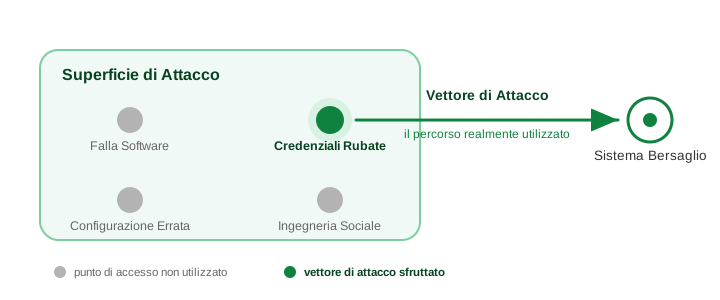
Rappresentazione semplificata: non ogni punto di accesso potenziale della superficie di attacco diventa un vettore di attacco effettivamente sfruttato.
La corsa: Time to Exploit contro Time to Remediate
Nel momento in cui una vulnerabilità diventa pubblica, inizia una corsa a tre tappe. La prima è interamente nelle mani di fornitori come Greenbone, le altre due si svolgono nel vostro ambiente:
Creare il test
Deve esistere un test di vulnerabilità in grado di individuare la falla in modo affidabile. Questa tappa è interamente nelle mani di fornitori come Greenbone.
Rilevare la vulnerabilità
Il test deve essere eseguito nel vostro ambiente per verificare se la vulnerabilità è effettivamente presente.
Chiudere la vulnerabilità
Dopo il rilevamento, la falla deve essere priorizzata e risolta tramite patch, modifica della configurazione o misura compensativa.
Gli aggressori seguono un percorso a tre tappe molto simile, con la differenza che al posto di test e chiusura ci sono sviluppo ed esecuzione di un exploit. Chi completa le proprie tappe più velocemente dell’altro vince la corsa:
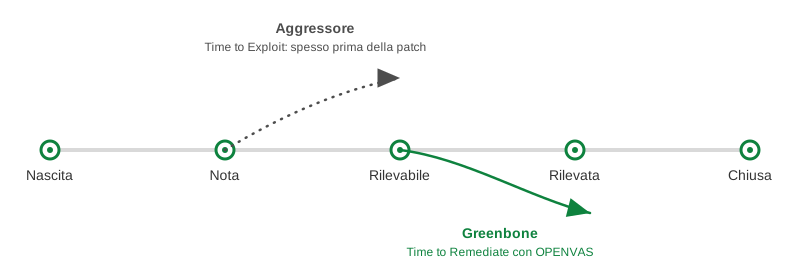
Rappresentazione semplificata, i tempi reali variano in base alla vulnerabilità.
I vettori di attacco in numeri
I dati più recenti mostrano quanto questa corsa si sia spostata a favore degli aggressori:
-7 giorni
tempo medio di sfruttamento (Time to Exploit) nel 2025: gli attacchi iniziano ormai in media prima della disponibilità pubblica di una patch, secondo Mandiant M-Trends 2026
20%
di tutte le violazioni analizzate è riconducibile allo sfruttamento di vulnerabilità, con un aumento del 34% rispetto all’anno precedente (Verizon Data Breach Investigations Report, 2025)
48.185
nuovi CVE pubblicati nel 2025, con un aumento del 20,6% rispetto all’anno precedente e un nuovo record (analisi del programma CVE 2025)
Fonti: Mandiant M-Trends (2026); Verizon Data Breach Investigations Report (2025); analisi del programma CVE 2025.
Cinque fasi di un vettore di attacco
Ogni vettore di attacco attraversa dalla nascita alla chiusura le stesse cinque fasi. La tabella seguente mostra cosa succede in ogni fase e come Greenbone aiuta ad accorciarla:
| Fase | Cosa succede | Ruolo di Greenbone |
|---|---|---|
| Nascita | Una vulnerabilità entra inosservata in un prodotto, ad esempio a causa di un errore di programmazione o di una configurazione predefinita non sicura. In questo momento nessuno ne è a conoscenza, nemmeno gli aggressori. | Greenbone adotta processi orientati alla sicurezza nello sviluppo dei propri prodotti e raccomanda ai clienti di fare altrettanto nello sviluppo software e nell'integrazione di moduli di terze parti. |
| Diventa nota | Qualcuno scopre la vulnerabilità. Nella maggior parte dei casi viene segnalata in modo responsabile, ma talvolta un aggressore tiene segreta la scoperta per sfruttarla o venderla. | Greenbone osserva i canali in cui si discute delle vulnerabilità appena scoperte e inizia tempestivamente a sviluppare un test, spesso prima che esista una voce CVE ufficiale. |
| Rilevabilità | Esiste un metodo che consente di dimostrare in modo affidabile la presenza della vulnerabilità in un ambiente IT. | Greenbone pubblica uno o più test di vulnerabilità nel feed OPENVAS e li aggiorna costantemente non appena emergono nuove informazioni. |
| Rilevamento nel vostro ambiente | La vostra scansione mostra che la vulnerabilità è presente nel vostro ambiente. È qui che si decide la velocità di priorizzazione e intervento, spesso rallentata da risorse limitate o da patch del fornitore non ancora disponibili. | OPENVAS fornisce una priorizzazione basata su CVSS e rischio reale direttamente nel report di scansione e supporta la risoluzione anche tramite servizi gestiti. |
| Chiusura | La vulnerabilità è stata risolta o efficacemente mitigata. Il vettore di attacco non esiste più nel vostro ambiente. | L'obiettivo di Greenbone è mantenere il più brevi possibile le fasi "diventa nota", "rilevabilità" e "rilevamento", affinché raggiungiate questo punto più velocemente di quanto gli aggressori raggiungano lo sfruttamento. |
Chi è interessato ai dettagli tecnici del processo CVE può consultare, in lingua inglese, la pagina Vulnerability Timeline – From CVE to Enterprise Feed, non ancora disponibile in italiano.
Perché il divario continua ad allargarsi
Diverse tendenze fanno sì che al momento gli aggressori siano in vantaggio in questa corsa:
Exploit generati dall’IA
L’intelligenza artificiale generativa può trasformare la descrizione di una vulnerabilità in un exploit funzionante in poco tempo, abbassando notevolmente la barriera d’ingresso per gli aggressori.
Un numero crescente di CVE
Con 48.185 nuovi CVE, il 2025 ha registrato più vulnerabilità pubblicate che mai. Senza una priorizzazione chiara, una copertura completa diventa praticamente impossibile.
Dispositivi edge e VPN nel mirino
Secondo il Verizon DBIR 2025, le vulnerabilità di VPN e dispositivi edge hanno contribuito a una quota molto maggiore di incidenti rispetto all’anno precedente, spesso con tempi di risoluzione molto lunghi nella pratica.
Fonti: Verizon Data Breach Investigations Report (2025); analisi del programma CVE 2025.
Come Greenbone accorcia ogni fase
OPENVAS è stato sviluppato per accorciare proprio le fasi che sono nelle vostre mani: rilevamento e chiusura.
Gestione automatizzata delle vulnerabilità per aziende medie e grandi, con scansioni continue, priorizzazione basata su CVSS e feed delle vulnerabilità aggiornato quotidianamente.
Gestione delle vulnerabilità per piccole aziende e singole postazioni, operativo in pochi minuti e testabile gratuitamente per 14 giorni.
Checklist: chiudere prima i vettori di attacco
Un primo piano concreto per vincere la corsa contro gli aggressori:
- Stabilire una gestione continua delle vulnerabilità invece di scansioni sporadiche
- Mantenere il feed OPENVAS aggiornato quotidianamente
- Priorizzare le vulnerabilità in base a CVSS e sfruttabilità reale
- Accorciare le finestre di patch per i sistemi critici e fissare scadenze vincolanti
- Includere dispositivi edge e VPN nell’ambito delle scansioni
- Misurare costantemente Time to Detect e Time to Remediate
- Definire processi di emergenza per le vulnerabilità zero-day
Domande frequenti sui vettori di attacco
Che cosa è esattamente un vettore di attacco?
Un vettore di attacco è il percorso concreto attraverso cui un aggressore sfrutta una vulnerabilità, ad esempio una falla software non corretta, una configurazione errata o credenziali rubate.
Vettore di attacco e vulnerabilità sono la stessa cosa?
No. La vulnerabilità è il difetto tecnico in sé, il vettore di attacco è il percorso attraverso cui questa vulnerabilità viene effettivamente sfruttata. Non ogni vulnerabilità diventa necessariamente un vettore di attacco attivo.
Che cosa significa Time to Exploit?
Il Time to Exploit indica il periodo tra la pubblicazione di una vulnerabilità e il suo primo sfruttamento osservato. Secondo il report Mandiant M-Trends 2026, questo valore medio è ormai di -7 giorni: gli aggressori sono quindi spesso già attivi prima che esista una patch.
Che cosa significa Time to Remediate?
Il Time to Remediate è il tempo necessario a un’organizzazione per risolvere una vulnerabilità nota, dal rilevamento nella propria scansione fino alla chiusura effettiva.
Con quale rapidità Greenbone pubblica i test per nuove vulnerabilità?
Greenbone inizia a sviluppare un test non appena una vulnerabilità diventa nota, spesso prima che esista una voce CVE ufficiale. I dettagli sul processo sono descritti, in inglese, nella pagina Vulnerability Timeline.
Perché la corsa contro gli aggressori non si vince mai del tutto?
Nessun sistema di difesa è sicuro al cento per cento e ogni giorno vengono scoperte nuove vulnerabilità. L’obiettivo non è quindi la sicurezza assoluta, ma il tempo più breve possibile tra la scoperta e la chiusura.
In che modo la scansione continua protegge dai vettori di attacco?
Solo scansioni ricorrenti mostrano in modo affidabile quando una nuova vulnerabilità compare nel proprio ambiente. Controlli occasionali o poco frequenti lasciano spesso i vettori di attacco indisturbati per settimane.
Con quale rapidità chiudete oggi i vostri vettori di attacco?
Verifichiamo insieme a che punto sono il vostro Time to Detect e Time to Remediate e quali misure avrebbero l’impatto maggiore.