Jede IT-Infrastruktur hat Schwachstellen, die Frage ist nur, ob Ihr Unternehmen sie zuerst findet oder eine angreifende Person. Schwachstellenmanagement verschafft Ihnen genau diesen Vorsprung: einen kontinuierlichen Prozess, der Sicherheitslücken sichtbar macht, nach ihrem tatsächlichen Risiko einordnet und in konkrete Maßnahmen überführt.

Das Wichtigste in Kürze
Schwachstellenmanagement ist der fortlaufende Prozess aus Erkennen, Bewerten, Priorisieren und Beheben von Sicherheitslücken in IT-Systemen, Netzwerken und Anwendungen. Anders als ein einmaliger Scan oder reines Patchen begreift er IT-Sicherheit als Kreislauf, der nie wirklich abgeschlossen ist, weil täglich neue Schwachstellen bekannt werden. OPENVAS automatisiert die Erkennung und liefert die Priorisierung, mit der Sie Ihr IT-Budget gezielt einsetzen.
Zu den wichtigsten Vorteilen gehören:
  • Deutlich reduzierte Angriffsfläche durch das frühzeitige Schließen bekannter Lücken
  • Priorisierung nach tatsächlichem Risiko statt nach Bauchgefühl
  • Nachweisbare Grundlage für NIS2, den Cyber Resilience Act und ISO 27001

Was ist Schwachstellenmanagement?

Schwachstellenmanagement bezeichnet den systematischen Prozess, mit dem Unternehmen Sicherheitslücken in ihrer IT-Infrastruktur aufspüren, nach Schweregrad einordnen und gezielt beheben. Dabei nehmen Sie die Perspektive einer angreifenden Person ein und prüfen von außen, welche Systeme, Dienste und Anwendungen tatsächlich verwundbar sind.

Schwachstellenmanagement ist damit mehr als Patch-Management: Patchen schließt eine bereits bekannte, konkrete Lücke, Schwachstellenmanagement sorgt dafür, dass diese Lücke überhaupt erst gefunden und richtig eingeordnet wird, auch dort, wo kein Patch existiert oder eine Fehlkonfiguration die eigentliche Ursache ist. Die organisatorische Basis dafür liefert ein funktionierendes IT-Sicherheitsmanagement, den Schutz der Daten selbst behandelt die Seite Datensicherheit.

Die Phasen im Schwachstellenmanagement-Zyklus

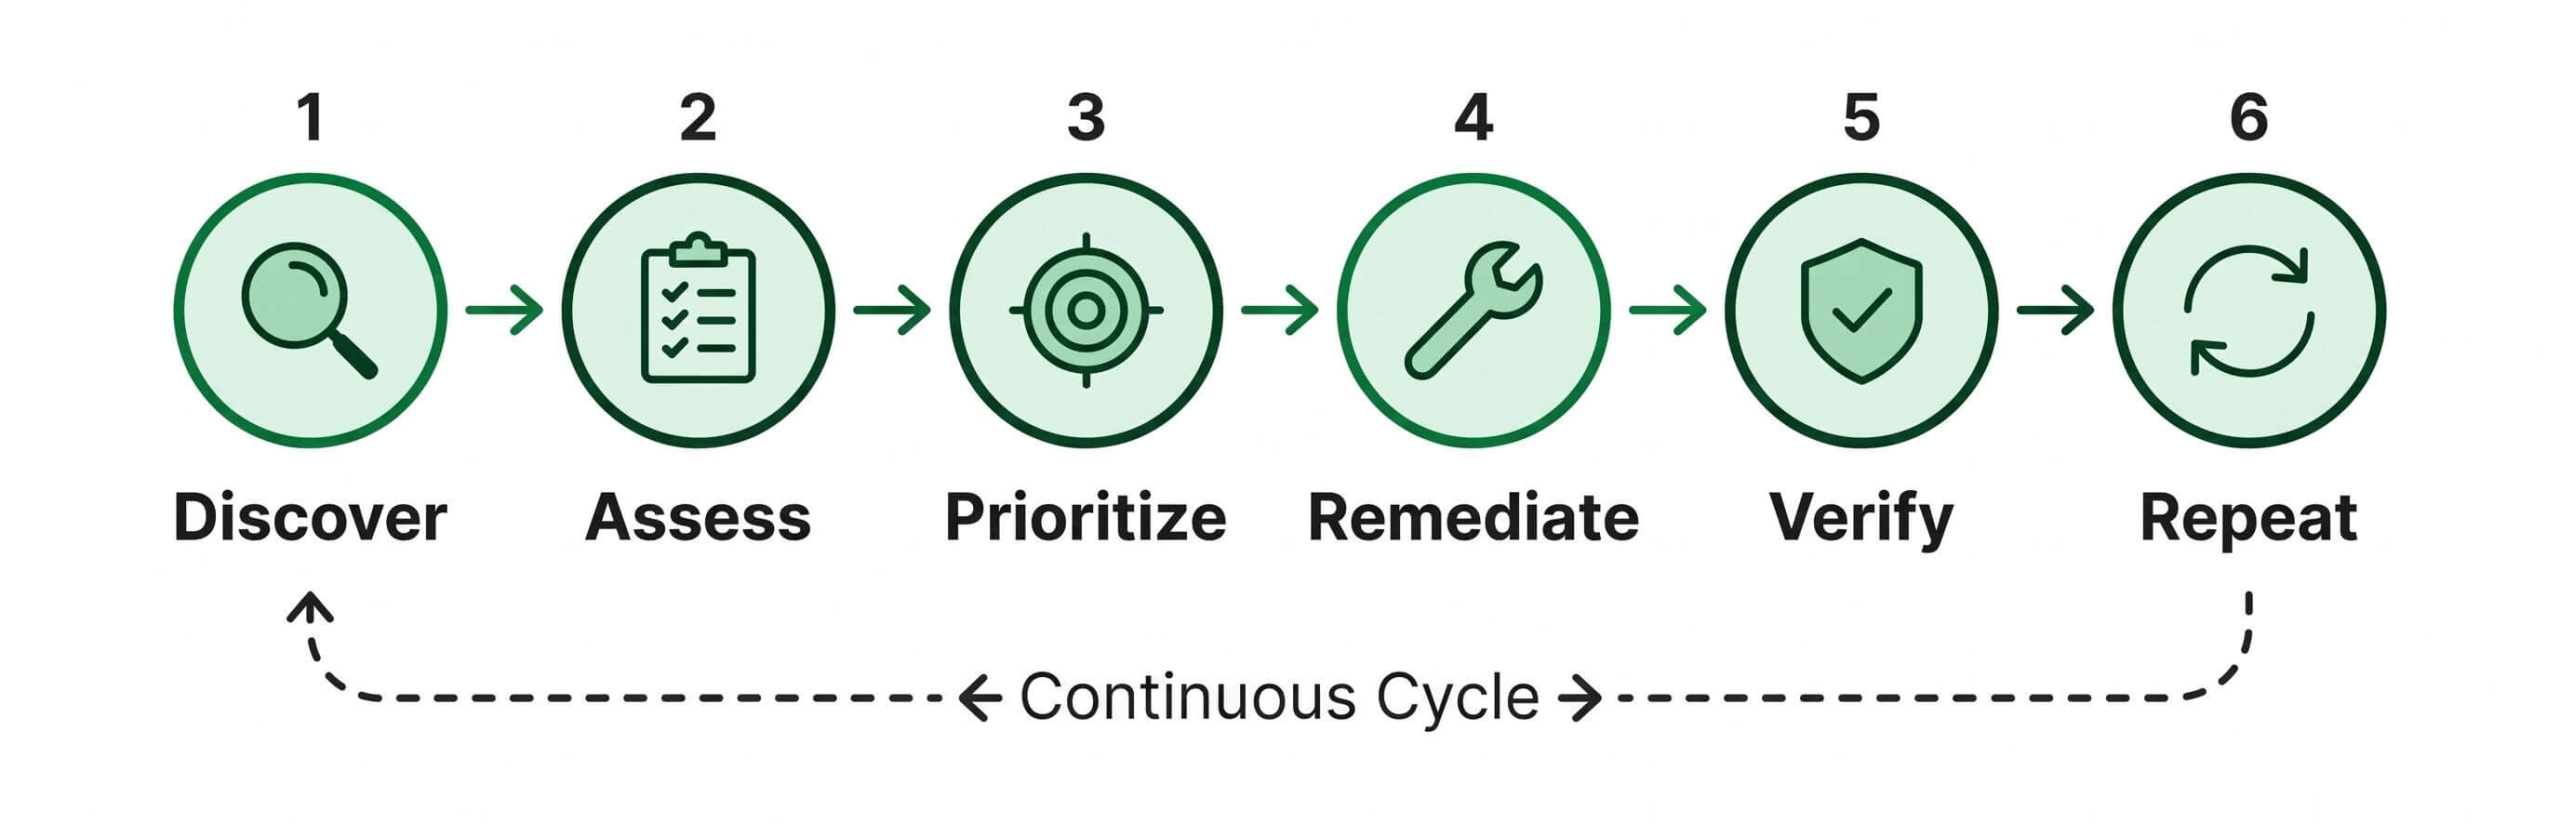
Schwachstellenmanagement ist kein einmaliges Projekt, sondern ein Kreislauf aus sechs Schritten, der sich fortlaufend wiederholt:

Schwachstellenmanagement Zyklus

1. Erkennen

Automatisierte Scans durchsuchen Netzwerk, Endgeräte und Anwendungen nach bekannten und neu veröffentlichten Schwachstellen.

2. Bewerten

Jede gefundene Schwachstelle erhält eine CVSS-Einstufung, ergänzt um Kontext wie Ausnutzbarkeit und betroffene Systeme.

3. Priorisieren

Kritikalität des Assets, Erreichbarkeit von außen und aktive Ausnutzung in freier Wildbahn entscheiden über die Reihenfolge der Behebung.

4. Beheben

Je nach Fall durch einen Patch, eine Konfigurationsänderung oder eine kompensierende Maßnahme, wenn kein Patch verfügbar ist.

5. Verifizieren

Ein erneuter Scan bestätigt, dass die Maßnahme wirkt und keine neue Schwachstelle eingeführt wurde.

6. Wiederholen

Da täglich neue Schwachstellen bekannt werden, beginnt der Kreislauf sofort wieder von vorn, statt nach dem ersten Durchlauf zu enden.

Schwachstellenmanagement in Zahlen

Aktuelle Studien zeigen, wie groß die Lücke zwischen dem Bekanntwerden und der tatsächlichen Behebung von Schwachstellen häufig ist:

54,8 Tage

durchschnittliche Zeit bis zur Behebung kritischer und hoher Schwachstellen im Jahr 2025, laut Edgescan Vulnerability Statistics Report 2026

45,4 %

aller in Unternehmen entdeckten Schwachstellen bleiben laut Edgescan Vulnerability Statistics Report 2025 auch nach zwölf Monaten noch offen

20 %

aller Datenschutzverletzungen begannen laut Verizon Data Breach Investigations Report 2025 mit einer ausgenutzten Schwachstelle, ein Anstieg von 34 % gegenüber dem Vorjahr

Quellen: Edgescan Vulnerability Statistics Report 2025 und 2026; Verizon Data Breach Investigations Report 2025.

So priorisieren Sie Maßnahmen

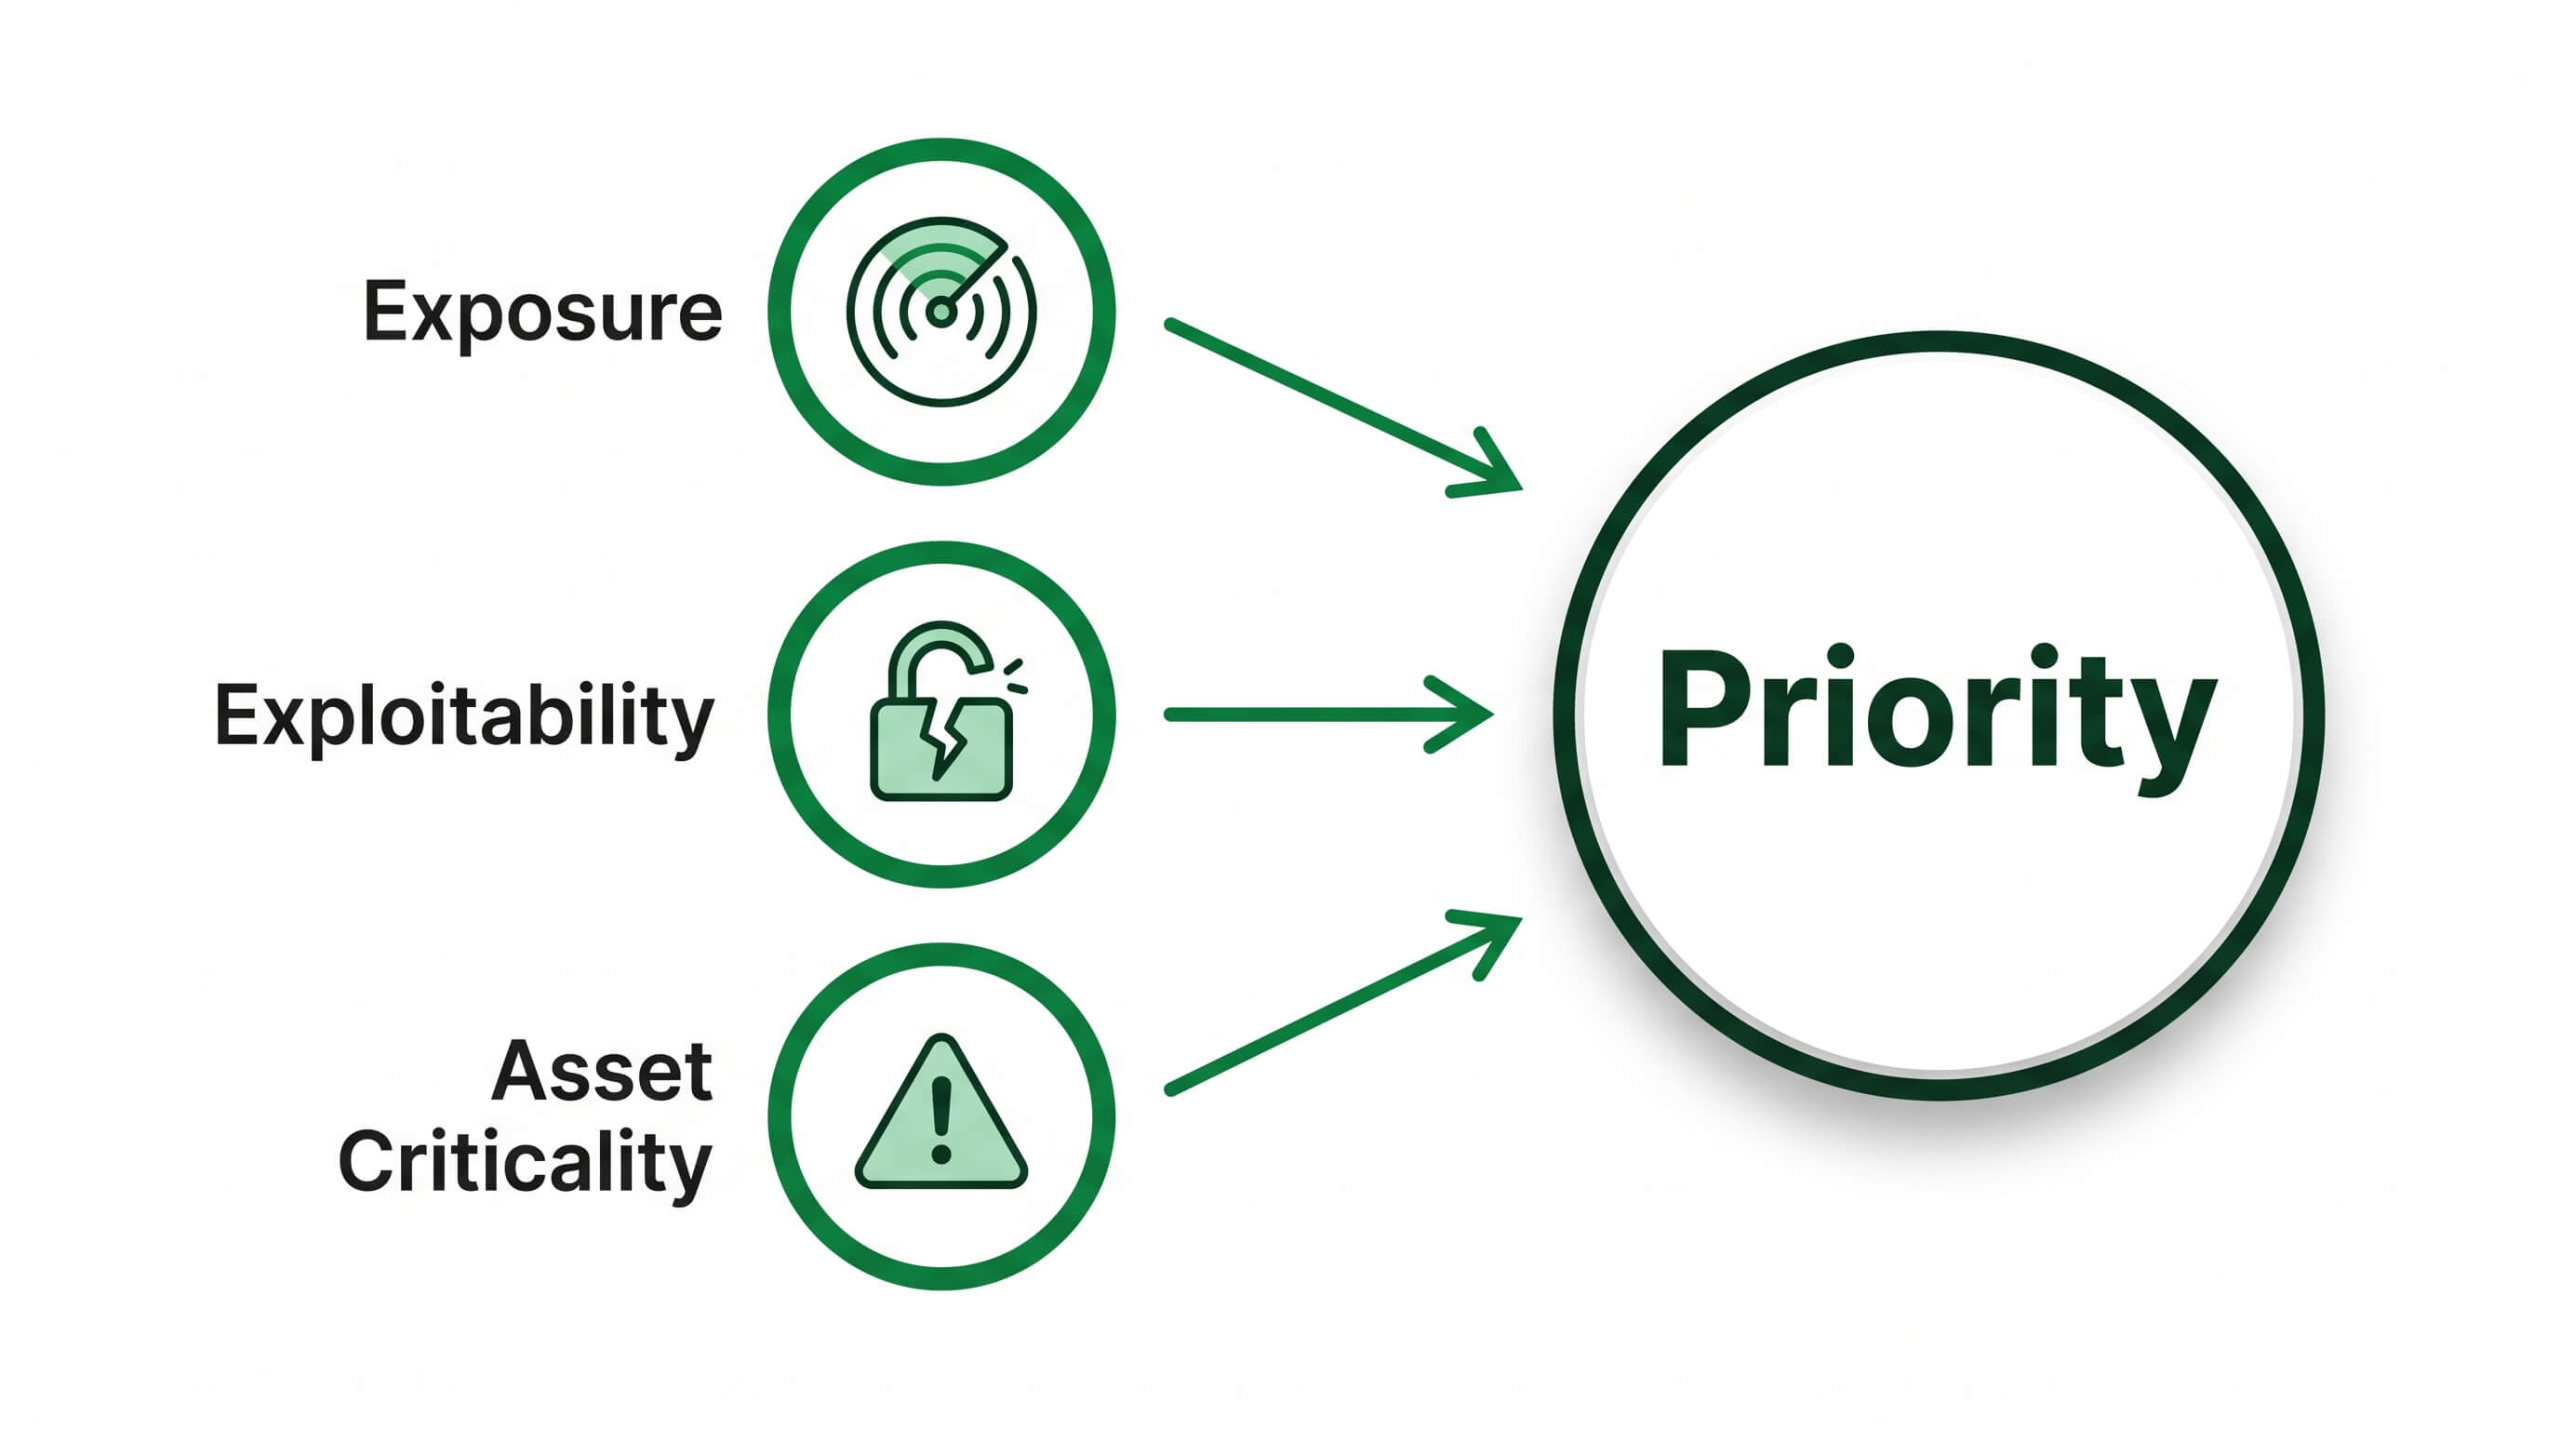
Kein Unternehmen kann alle Schwachstellen gleichzeitig beheben. Drei Faktoren entscheiden, welche Lücke zuerst geschlossen wird:

Schwachstellenmanagement Priorisierung

Exponierung

Eine Lücke im öffentlich erreichbaren Webserver birgt ein höheres Risiko als dieselbe Lücke auf einem isolierten Offline-System.

Ausnutzbarkeit

CVSS-Score, ein bekannter öffentlicher Exploit oder eine bereits aktive Ausnutzung verschieben eine Schwachstelle nach vorn in der Warteschlange.

Kritikalität des Assets

Ein Schaden an der Produktionssteuerung wiegt wirtschaftlich schwerer als derselbe Ausfall bei einem Marketing-Server.

Patchen bleibt dabei wichtig, ersetzt Schwachstellenmanagement aber nicht: Für manche Lücken existiert schlicht kein Patch, für andere verbietet eine unternehmenskritische Anwendung das Update, und Fehlkonfigurationen wie ein schwaches Administrations-Passwort entstehen unabhängig vom Patchstand ganz neu.

Schwachstellenmanagement, Patch-Management und Penetrationstests im Vergleich

Die drei Begriffe werden häufig verwechselt, ergänzen sich aber, statt sich zu ersetzen:

Bereich Fokus Häufigkeit Typisches Ergebnis
Schwachstellenmanagement Systematisches Erkennen, Bewerten und Beheben aller Schwachstellen Kontinuierlich, täglich aktualisiert Priorisierte Liste mit Handlungsempfehlungen
Patch-Management Einspielen verfügbarer Updates für bereits bekannte Lücken Nach Patch-Zyklus des Herstellers Aktualisierte Softwareversion
Penetrationstest Gezielter, manueller Angriffsversuch auf ausgewählte Systeme Punktuell, meist ein- bis zweimal jährlich Detaillierter Bericht zu konkreten Angriffspfaden

Schwachstellenmanagement nach ISO 27001

ISO/IEC 27001:2022 verlangt Schwachstellenmanagement nicht nur implizit, sondern über ein eigenes Control: Anhang A 8.8 „Handhabung von technischen Schwachstellen“ (in der Vorgängerversion ISO 27001:2013 als Control A.12.6.1 geführt). Das Control verpflichtet zertifizierte Unternehmen dazu, zeitnah Informationen über technische Schwachstellen ihrer genutzten Systeme einzuholen, die eigene Gefährdung dadurch zu bewerten und angemessene Maßnahmen zur Behebung zu ergreifen.

Für Auditoren zählt dabei weniger die eingesetzte Software als der Nachweis eines funktionierenden Prozesses: ein aktuelles Asset-Inventar, eine dokumentierte Scan-Frequenz, nachvollziehbare Priorisierung und belegte Behebungsfristen. Genau diese Nachweise liefert OPENVAS automatisiert, von der Ersterkennung über die CVSS-Bewertung bis zum Verifizierungs-Scan nach der Behebung.

Für welche Unternehmen sich Schwachstellenmanagement lohnt

Schwachstellenmanagement skaliert mit der Unternehmensgröße, nicht nur nach oben:

Kleine Unternehmen

Mit wenigen IP-Adressen und ohne eigene IT-Sicherheitsabteilung profitieren kleine Unternehmen von einem Einstieg, der in wenigen Minuten startklar ist.

Mittelstand

Mit wachsender Systemlandschaft und mehreren Standorten sorgt kontinuierliches Scannen dafür, dass neue Schwachstellen nicht in einzelnen Abteilungen untergehen.

Konzerne & Behörden

Mit vielen Zweigstellen und regulatorischen Nachweispflichten liefert Schwachstellenmanagement die auditfeste Grundlage für NIS2, den Cyber Resilience Act und ISO 27001.

Schwachstellenmanagement mit Greenbone

OPENVAS testet Ihr Netzwerk und alle angeschlossenen Geräte mit mehr als 100.000 Schwachstellentests im OPENVAS ENTERPRISE FEED, der mehrfach täglich aktualisiert wird. Sie erhalten einen tagesaktuellen Stand Ihrer Sicherheitslage inklusive Schweregrad und Handlungsempfehlung je Schwachstelle.

Schwachstellen-Scan für kleine Unternehmen und Einzelstandorte, in wenigen Minuten startklar und 14 Tage kostenfrei testbar.

Wohin sich Schwachstellenmanagement entwickelt

Risikobasierte Priorisierung (EPSS)

Neben CVSS fließt zunehmend die Wahrscheinlichkeit tatsächlicher Ausnutzung (EPSS) in die Priorisierung ein, statt jede kritische Lücke gleich zu behandeln.

Von der Schwachstelle zur Angriffsfläche

Unternehmen betrachten zunehmend die gesamte Angriffsfläche statt einzelner Schwachstellen, inklusive Cloud-Assets und Schatten-IT.

Regulatorischer Druck steigt

Mit der NIS2-Richtlinie und dem Cyber Resilience Act wird kontinuierliches Schwachstellenmanagement für immer mehr Unternehmen zur gesetzlichen Pflicht statt zur Kür.

Schwachstellenmanagement Checkliste

Ein erster, konkreter Fahrplan für den Einstieg in strukturiertes Schwachstellenmanagement:

  • Vollständiges Asset-Inventar erstellen, inklusive Cloud- und Schatten-IT
  • Automatisierten Scan für internes und externes Netzwerk einrichten
  • Scan-Intervalle festlegen und Zuständigkeiten je System benennen
  • Priorisierung nach CVSS, Exponierung und Asset-Kritikalität definieren
  • Behebungsfristen je Schweregrad verbindlich festlegen
  • Nach jeder Behebung einen Verifizierungs-Scan durchführen
  • Ergebnisse regelmäßig an Geschäftsführung und Auditoren berichten

Häufig gestellte Fragen zu Schwachstellenmanagement

Schwachstellenmanagement ist der fortlaufende Prozess, Sicherheitslücken in IT-Systemen zu erkennen, nach Schweregrad einzustufen und gezielt zu beheben, statt sie einmalig zu prüfen.

Patch-Management spielt verfügbare Updates für bereits bekannte Lücken ein. Schwachstellenmanagement findet und bewertet diese Lücken überhaupt erst, auch dort, wo kein Patch existiert oder eine Fehlkonfiguration die Ursache ist.

Da täglich neue Schwachstellen bekannt werden, sollten Scans kontinuierlich statt einmalig laufen. Kritische, extern erreichbare Systeme profitieren von täglichen Scans, interne Systeme oft von wöchentlichen Zyklen.

CVSS bewertet, wie schwerwiegend eine Schwachstelle theoretisch ist. EPSS schätzt zusätzlich die Wahrscheinlichkeit, dass sie in den nächsten Tagen tatsächlich ausgenutzt wird, und verfeinert damit die Priorisierung.

OPENVAS BASIC startet bei 2.524 Euro pro Jahr als Einstiegslösung für kleine Unternehmen. Der Preis von OPENVAS SCAN richtet sich nach der zu scannenden Umgebung und wird individuell auf Anfrage kalkuliert.

Für jede Größe: Kleine Unternehmen mit wenigen IP-Adressen profitieren ebenso wie Konzerne und Behörden mit vielen Standorten und komplexen Nachweispflichten.

ISO 27001:2022 verpflichtet zertifizierte Unternehmen über Anhang A Control 8.8 dazu, technische Schwachstellen zeitnah zu identifizieren, die eigene Gefährdung zu bewerten und angemessene Gegenmaßnahmen umzusetzen. Auditoren prüfen dafür vor allem Asset-Inventar, Scan-Frequenz und dokumentierte Behebungsfristen.

Beide Regelwerke verlangen von betroffenen Unternehmen, Schwachstellen in ihren Systemen und Produkten aktiv zu managen und Vorfälle nachvollziehbar zu dokumentieren. Kontinuierliches Schwachstellenmanagement liefert dafür die technische Grundlage.

Schwachstellenmanagement beschreibt den allgemeinen Prozess, unabhängig vom eingesetzten Werkzeug. Open Source Vulnerability Management legt den Fokus zusätzlich auf einen transparenten, offen einsehbaren Scanner-Kern. Mehr dazu auf der Seite Open Source Vulnerability Management.

Wie gut kennen Sie Ihre eigenen Schwachstellen?

Lassen Sie uns gemeinsam prüfen, wo Ihre IT-Infrastruktur heute steht und wie ein passender Schwachstellenmanagement-Prozess für Sie aussieht.