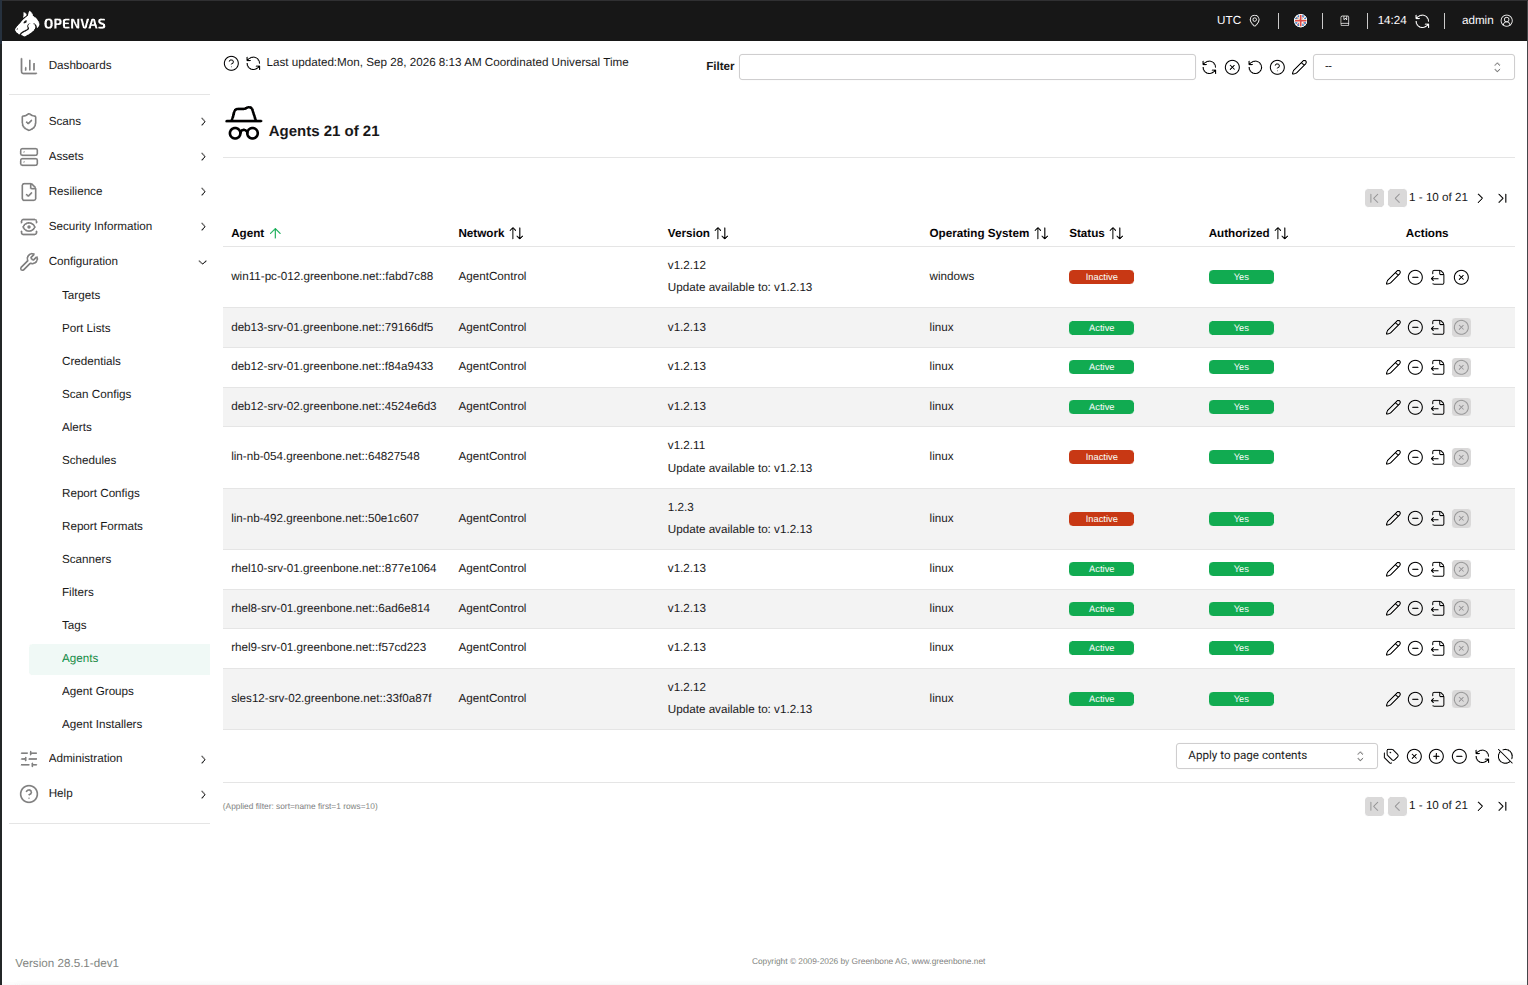
Agentenbasiertes Scannen erkennt alle Anwendungen auf dem Gerät, unabhängig davon, ob eine Schwachstelle vorliegt, und damit mehr, als ein authentifizierter Scan leisten würde. Allerdings erkennt ein authentifizierter Scan weiterhin mehr Schwachstellen als der Agent, da bestimmte Inhalte des Enterprise-Feeds von agentenbasierten Prüfungen ausgenommen sind: etwa Produkte, auf denen üblicherweise kein Agent installiert ist, wie Switches und Router, sowie Tests, die remote über das Netzwerk durchgeführt werden, wie nicht-authentifizierte bannerbasierte Tests und aktive Prüfungen.


 Erweitert, über reine Skript-Prüfungen hinaus