• Beratung anfragen
  • Newsletter
  • Deutsch Deutsch Deutsch de
  • English English Englisch en
  • Italiano Italiano Italienisch it
  • Nederlands Nederlands Niederländisch nl
Greenbone
  • Produkte
    • OPENVAS BASIC
      • OPENVAS BASIC: Bestellung
    • OPENVAS SCAN
    • Upcoming Solutions
      • OPENVAS SECURITY INTELLIGENCE
      • OPENVAS AI
    • Lösungen für Ihre Branche
      • Bildungssektor
      • Gesundheitssektor
      • Öffentlicher Sektor
    • Technologie
      • Feedvergleich
      • Produktvergleich
        • OPENVAS vs. Nessus
      • Roadmap & Lifecycle
  • Service & Support
    • Professional Services
    • Dokumente
    • Technischer Support
  • Events
    • MSP Global 2026
    • Webinare
  • Partner
    • MSSP
  • Über Greenbone
    • Unsere Geschichte
    • Karriere
    • Kontakt
  • Blog
    • Know-how
      • Cyberangriffe und Verteidigung
      • Cyber Defense Security
      • Cyber Resilience Act
      • Datensicherheit
      • Digital Operational Resilience Act
      • IT- und Informationssicherheit
      • NIS2 Richtlinie
      • Open-Source-Vulnerability Management
      • Schwachstellenmanagement
      • Schwachstellen im Zeitverlauf
      • Zeitleiste Angriffsvektoren
  • Click to open the search input field Click to open the search input field Suche
  • Menü Menü
  • Produkte
    • OPENVAS BASIC
      • OPENVAS BASIC: Bestellung
    • OPENVAS SCAN
    • Upcoming Solutions
      • OPENVAS SECURITY INTELLIGENCE
      • OPENVAS AI
    • Lösungen für Ihre Branche
      • Bildungssektor
      • Gesundheitssektor
      • Öffentlicher Sektor
    • Technologie
      • Feedvergleich
      • Produktvergleich
        • OPENVAS vs. Nessus
      • Roadmap & Lifecycle
    • IT-Schutz anfragen
  • Service & Support
    • Professional Services
    • Dokumente
    • Technischer Support
  • Events
    • MSP Global 2026
    • Webinare
  • Partner
    • MSSP
  • Über Greenbone
    • Unsere Geschichte
    • Karriere
    • Kontakt
    • Newsletter
  • Blog
    • Know-how
      • Cyberangriffe und Verteidigung
      • Cyber Defense Security
      • Cyber Resilience Act
      • Datensicherheit
      • Digital Operational Resilience Act
      • IT- und Informationssicherheit
      • NIS2 Richtlinie
      • Open-Source-Vulnerability Management
      • Schwachstellenmanagement
      • Schwachstellen im Zeitverlauf
      • Zeitleiste Angriffsvektoren
  • Deutsch
  • Englisch
  • Italienisch
  • Niederländisch
Joseph Lee

CVE-2025-64155: In freier Wildbahn genutzte Sicherheitslücke in FortiSIEM für nicht authentifizierten Root-Level-RCE

Blog

Am 13. Januar 2026 hat Fortinet CVE-2025-64155 (CVSS 9.8) und fünf weitere Schwachstellen in seiner Produktlinie öffentlich bekannt gegeben und gepatcht [1][2][3][4][5]. Insbesondere CVE-2025-64155 stellt ein hohes Risiko dar; unmittelbar nach der Veröffentlichung wurde über aktive Ausnutzung berichtet. Die Schwachstelle wurde Fortinet vor fast sechs Monaten (August 2025) von Horizon3.ai verantwortungsbewusst gemeldet. Greenbone bietet eine Remote-Banner-Prüfung für CVE-2025-64155 in Ihrem Netzwerk, sowie Tests für drei weitere Fortinet-Sicherheitslücken, die im selben Patch-Zyklus veröffentlicht wurden [6][7][8].

Interessenten können OPENVAS BASIC, die virtuelle Einstiegs-Appliance von Greenbone, zwei Wochen lang kostenlos testen, um den OPENVAS ENTERPRISE FEED zu evaluieren. Unsere vollständige Produktpalette umfasst auch leistungsstarke physische und virtuelle Appliances für die Bereiche Unternehmen, Bildung und öffentlicher Sektor.

CVE-2025-64155 (CVSS 9.8) ist eine Sicherheitslücke bei der Befehlseingabe in Betriebssystemen [CWE-78], die die Remote-Code-Ausführung (RCE) mit Root-Rechten auf FortiSIEM-Endpunkten ermöglicht. Eine nicht authentifizierte beliebige RCE mit Root-Rechten ist die gefährlichste Kombination von Attributen, die eine CVE haben kann. Diese Kombination ermöglicht es fähigen Bedrohungsakteuren, aus der Ferne die vollständige Kontrolle über ein betroffenes Gerät zu übernehmen und möglicherweise Rootkit-Malware zu installieren. Bestehende Rootkits verfügen bekanntermaßen über fortschrittliche Umgehungsfunktionen, darunter die Umgehung von Endpoint Detection and Response [1][2][3], verdeckte Persistenzmechanismen, Manipulation von Protokollen, Manipulation von Firmware und Umgehung des Secure Boot [4][5][6].

Defused hat über Honeypot-Exploits berichtet, jedoch wurden keine konkreten Opfer identifiziert, und CVE-2025-64155 wurde noch nicht in die CISA-Datenbank „Known Exploited Vulnerabilities“ (KEV) aufgenommen. Fortinet-CVEs wurden jedoch 23 Mal in der CISA-KEV-Datenbank aufgeführt, davon stehen 13 im Zusammenhang mit Ransomware-Angriffen. Eine vollständige technische Beschreibung und ein Proof-of-Concept (PoC)-Exploit wurden von Horizon.3.ai veröffentlicht, dem Team, das die Schwachstelle zuerst entdeckt hat. Mehrere staatliche CERT-Behörden haben weltweit Warnungen herausgegeben [7][8][9][10][11][12][13]. Fortinet-User sollten alle aktuellen PSIRT-Hinweise lesen, um ihr Risiko zu bewerten.

Technische Beschreibung von CVE-2025-64155 in FortiSIEM

FortiSIEM-Geräte verwenden den phMonitor-Dienst für die Kommunikation und den Datenaustausch über TCP/IP. phMonitor stellt mehrere Befehlshandler auf dem TCP-Port 7900 bereit, die ohne Authentifizierung über die Funktion initEventHandler() ausgeführt werden. Die Weiterleitung der Handler wird durch die vom Client übergebenen Parameter bestimmt.

Die Ausnutzung von CVE-2025-64155 wurde durch Ausnutzen einer Argument-Injection-Schwachstelle [CWE-88] in phMonitor demonstriert, wobei das Schreiben beliebiger Dateien erreicht wurde. Ein Eindringling kann diese Schwachstelle für Root-Level-RCE nutzen, indem Nicht-Root-Dateien überschrieben werden, die von der Datei /etc/cron.d/fsm-crontab – dem Root-eigenen Cron-Scheduler von FortiSIEM – ausgeführt werden. Nicht-Root-RCE-Angriffsketten sind ebenfalls möglich, z. B. das Schreiben einer Bash-Reverse-Shell in die Datei /opt/phoenix/bin/phLicenseTool, die automatisch in regelmäßigen Abständen ausgeführt wird.

Wenn bestimmte Parameter an phMonitor übergeben werden, die die Funktion handleStorageRequest aufrufen, wird der User-kontrollierte Parameter <cluster_url> an ein Shell-Skript namens elastic_test_url.sh übergeben. Das Shell-Skript hängt den Parameter <cluster_url> an den curl-Befehl an und führt ihn aus. Da der Parameter jedoch nicht ordnungsgemäß bereinigt wird, kann curl missbraucht werden, um lokale Dateischreibvorgänge auf dem Ziel-FortiSIEM-Host auszulösen. Forschende von Horizon3.ai haben außerdem darauf hingewiesen, dass die fehlende Authentifizierung für die phMonitor-API von FortiSIEM in der Vergangenheit zu mehreren ausnutzbaren CVEs mit maximaler Schweregradbewertung beigetragen hat [1][2].

Behebung von CVE-2025-64155 in FortiSIEM-Geräten

Sicherheitsverantwortliche sollten die Update-Anweisungen befolgen, die in der offiziellen Empfehlung von Fortinet zu CVE-2025-64155 enthalten sind. Laut Fortinet betrifft die Schwachstelle nicht alle Knotentypen. Nur die Super- und Worker-Knoten sind betroffen. Wer kein Update durchführen kann, sollte laut Fortinet den Zugriff auf den phMonitor-Port 7900 zu beschränken. Die Sperrung des Zugriffs auf Port 7900 kann jedoch dazu führen, dass davon abhängige Dienste ausfallen.

Während der offizielle Hardening-Leitfaden von Fortinet empfiehlt, FortiSIEM „in einem geschützten Netzwerksegment” zu betreiben, sind sich Sicherheitsforschende bewusst, dass sensible Dienste trotz des hohen Risikos häufig dem Internet ausgesetzt sind. Selbst wenn ein FortiSIEM-Gerät nicht öffentlich zugänglich ist, könnten anfällige Instanzen für laterale Bewegungen und Persistenz innerhalb eines Zielnetzwerks genutzt werden. Diese Bedrohung besteht, wenn Eindringlinge bereits einen Zugang haben, wenn böswillige Insider vorhanden sind oder wenn Bedrohungsakteure in Zukunft unbefugten Zugriff auf das interne Netzwerk erhalten.

Die betroffenen FortiSIEM-Produkte und entsprechenden Abhilfemaßnahmen sind:

Produkt-Versionen Lösung
FortiSIEM Cloud Nicht betroffen
FortiSIEM 7.5 Nicht betroffen
FortiSIEM 7.4 Aktualisierung auf 7.4.1 oder höher
FortiSIEM 7.3 Aktualisierung auf 7.3.5 oder höher
FortiSIEM 7.2 Aktualisierung auf 7.2.7 oder höher
FortiSIEM 7.1 Aktualisierung auf 7.1.9 oder höher
FortiSIEM 7.0 Auf sichere Version migrieren
FortiSIEM 6.7 Auf sichere Version migrieren

Zusammenfassung

CVE-2025-64155 (CVSS 9.8) ist eine kritische, nicht authentifizierte Sicherheitslücke in FortiSIEM, die eine Remote-Codeausführung auf Root-Ebene ermöglicht und von Fortinet am 13. Januar 2026 offengelegt und gepatcht wurde. Fast unmittelbar nach der Offenlegung wurden Honeypot-Exploits beobachtet, wodurch sich das Risiko für alle exponierten oder erreichbaren FortiSIEM-Implementierungen erhöhte. Verteidigungsteams sollten sicherstellen, dass ihre FortiSIEM-Instanzen nicht öffentlich zugänglich sind und dass Zugriffskontrollen auch in internen Netzwerksegmenten strikt durchgesetzt werden.

Eine kostenlose zweiwöchige Testversion von OPENVAS BASIC, der virtuellen Einstiegs-Appliance von Greenbone, steht Interessenten zur Verfügung, um die branchenführende Abdeckung des OPENVAS ENTERPRISE FEED zu evaluieren. Unsere vollständige Produktpalette umfasst auch leistungsstarke physische und virtuelle Appliances für mittelständische und große Unternehmen, Bildungseinrichtungen und Kundschaft aus dem öffentlichen Sektor.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht
20. Januar 2026/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2026-01-20 08:51:122026-01-20 08:51:12CVE-2025-64155: In freier Wildbahn genutzte Sicherheitslücke in FortiSIEM für nicht authentifizierten Root-Level-RCE
Joseph Lee

Dezember 2025 Threat Report: Notfall-Patches zum Jahresende und neue Exploit-Kampagnen

Blog

Im Jahr 2025 erhöhte Greenbone die Gesamtzahl der Schwachstellentests im OPENVAS ENTERPRISE FEED auf über 227.000 und fügte fast 40.000 Schwachstellenprüfungen hinzu. Seit der Veröffentlichung der ersten CVE im Jahr 1999 wurden über 300.000 Software-Sicherheitslücken zum CVE-Repository von MITRE hinzugefügt. Die Zahl der CVE-Veröffentlichungen stieg weiter rasant an und lag etwa 21 % über dem Wert von 2024. Die CISA fügte ihrem Verzeichnis bekannter ausgenutzter Sicherheitslücken (KEV) 245 CVEs hinzu, von denen 24 als bekannte Ransomware-Vektoren bekannt sind. Sicherheitsbeauftragte, die Schwachstellen erkennen und Schutzmaßnahmen ergreifen möchten, können OPENVAS BASIC kostenlos testen, einschließlich einer zweiwöchigen kostenlosen Testversion des OPENVAS ENTERPRISE FEED.

CVE-2025-20393-cisco-spam-filter

Notfall-Exploits zum Jahresende

Im Dezember 2025 wurden 5.519 neue CVEs veröffentlicht, was einen neuen Rekord für einen einzelnen Monat darstellt. Neue kritische Schwachstellen und Notfallmaßnahmen setzten sich während der gesamten Weihnachtszeit unvermindert fort. Der Greenbone-Blog hat bereits über zwei aktiv ausgenutzte CVSS-10-Schwachstellen berichtet, die im Dezember aufgetreten sind: CVE-2025-55182 mit dem Namen React2Shell und CVE-2025-20393, die Cisco AsyncOS Spam Quarantine betrifft. Im Threat Report für Dezember 2025 fassen wir die kritischsten neuen Bedrohungen für die IT-Sicherheit des Monats zusammen.

Ransomware-Angriffe auf Hypervisoren nahmen Ende 2025 sprungartig zu

Untersuchungen von Huntress zeigen, dass Hypervisoren als primäres Ziel für Ransomware zunehmend an Bedeutung gewinnen. Ihren Daten zufolge waren Hypervisoren in der ersten Hälfte des Jahres 2025 an 3 % der böswilligen Verschlüsselungsangriffe beteiligt, in der zweiten Hälfte stieg dieser Anteil auf 25 %. Sie gehen davon aus, dass dieser Anstieg auf die Ransomware-APT „Akira“ zurückzuführen ist, eine Gruppe, die dafür bekannt ist, Software-Schwachstellen aggressiv auszunutzen.

Um das Risiko für die Hypervisor-Infrastruktur zu verringern, sollten Verteidigungsteams umfassende Sicherheitskontrollen planen und implementieren, darunter

  • Regelmäßige Durchführung von Schwachstellenscans in der gesamten Hypervisor-Infrastruktur und Priorisierung aller entdeckten Schwachstellen zur Minderung
  • Deaktivierung oder Einschränkung unnötiger Hypervisoren und VM-Instanzen
  • Keine direkte Freigabe von Verwaltungsschnittstellen an das Internet
  • Beschränkung des Zugriffs auf Hypervisor-IP-Adressen und Verwaltungskonsolen mithilfe von Firewall-Regeln

MongoBleed verschenkt einen Notfall-Patch für die Feiertage

CVE-2025-14847 (CVSS 7.5, EPSS 98. Perzentil), der MongoDB betrifft, wurde am 19. Dezember 2025 veröffentlicht. Der Fehler ermöglicht es einem nicht authentifizierten Eindringling aus der Ferne, auf sensible Speicherorte zuzugreifen, indem fehlerhafte Pakete mit inkonsistenten Längenparametern gesendet werden [CWE-130]. Er wurde in Anlehnung an die informelle Konvention für Speicherleck-Schwachstellen wie HeartBleed [1][2] und CitrixBleed [3][4] „MongoBleed” getauft. Der Fehler liegt im zlib-Komprimierungsprozess der Netzwerk-Transportschicht von MongoDB. Bei einer Längeninkongruenz könnte der zlib-Nachrichtenkompressor eine zugewiesene Pufferlänge anstelle der tatsächlichen dekomprimierten Länge zurückgeben, wodurchnicht initialisierten Heap-Speicher gelesen werden könnten.

Ein Sicherheitsforscher schätzt, dass weltweit über 200.000 Instanzen im öffentlichen Internet exponiert sind. Die Shadowserver Foundation listet über 80.000 auf. Für CVE-2025-14847 wurde mindestens ein Proof-of-Concept-Exploit (PoC) veröffentlicht, der automatisch nach Geheimnissen wie DB-Passwörtern und Cloud-Schlüsseln suchen kann. Der PoC demonstriert, wie ein Eindringling den Heap-Speicher durchsuchen kann, um sensible Informationen zu exfiltrieren. CVE-2025-14847 wurde in den KEV-Katalog der CISA aufgenommen, und weltweit wurden zahlreiche nationale CERT-Warnungen herausgegeben [5][6][7][8][9][10][11][12][13]. Bislang wurden noch keine Ransomware-Angriffe gemeldet, die MongoBleed ausnutzen.

Der OPENVAS ENTERPRISE FEED von Greenbone umfasst Remote-Versionserkennungsprüfungen für Windows- und Linux-Instanzen von MongoDB Server [14][15] sowie eine aktive Prüfung für Windows und Linux [16]. Die offizielle Empfehlung von MongoDB enthält eine Liste der betroffenen Versionen und Patches. Benutzer sollten dringend ein Upgrade durchführen und MongoDB-Server auf Anzeichen einer Kompromittierung (IoC) überprüfen.

CVSS 10 SmarterMail-Sicherheitslücke ermöglicht nicht authentifizierte RCE

!

Update

11. Februar 2026

CVE-2026-24423 (CVSS 9.8) ist eine neue kritische Sicherheitslücke, die derzeit für Ransomware-Angriffe ausgenutzt wird und in die KEV-Liste der CISA aufgenommen wurde. Der Anbieter von SmarterMail, SmarterTools, ist nach einem Sicherheitsvorfall ebenfalls Opfer seines eigenen Softwareprodukts geworden. In einem Bericht hat ReliaQuest Angriffe, die auf CVE-2026-24423 abzielen, dem Warlock-Ransomware-Betreiber (auch bekannt als Storm-2603), einem in China ansässigen Bedrohungsakteur, zugeschrieben.

CVE-2026-24423 ist eine nicht authentifizierte RCE-Sicherheitslücke in der ConnectToHub-API-Methode. Mit einer bösartigen HTTP-Anfrage kann ein Angreifer eine SmarterMail-Instanz auf einen von ihm kontrollierten HTTP-fähigen Server verweisen und bösartige Betriebssystembefehle an SmarterMail übermitteln.

Ein PoC für die Schwachstelle ist in der Core Certified Exploit Library von Fortra verfügbar. Mehrere nationale CERT-Behörden haben Warnungen für CVE-2026-24423 herausgegeben [1][2][3][4][5][6]. Greenbones OPENVAS ENTERPRISE FEED enthält seit kurz nach der Bekanntgabe im Januar 2026 sowohl Versionserkennungs– als auch aktive Schwachstellentests für CVE-2026-24423. Benutzer sollten auf die neueste sichere Build-Version von SmarterMail aktualisieren.

!

Update

27. Januar 2026

Sowohl CVE-2025-52691 CVSS 10, veröffentlicht Ende Dezember 2025, als auch CVE-2026-23760 CVSS 9.3, eine neue Schwachstelle, veröffentlicht am 23. Januar 2026, wurden am 26. Januar 2026 zur KEV-Liste der CISA hinzugefügt, was auf eine aktive Ausnutzung hinweist. Beide Schwachstellen betreffen SmarterTools SmarterMail.

Die neuere Schwachstelle, CVE-2026-23760, ist eine Authentication-Bypass-Schwachstelle [CWE-288], die es einem nicht authentifizierten Angreifer ermöglicht, das Passwort des Admin-Benutzers zurückzusetzen. Wie unten beschrieben, liegt für CVE-2025-52691 eine vollständige technische Beschreibung vor. Auch für CVE-2026-23760 wurde eine vollständige technische Beschreibung veröffentlicht, was das Risiko erhöht.

Der OPENVAS ENTERPRISE FEED enthält Vulnerability-Tests für beide CVEs. Ein Remote-Banner-Check zur Erkennung von CVE-2026-23760 wurde am 23. Januar 2026 innerhalb von 24 Stunden nach Veröffentlichung der CVE und noch vor der Aufnahme in die CISA KEV publiziert.

Anwender sollten ihr Risiko neu bewerten und die offiziellen Release Notes von SmarterMail konsultieren, die darauf hinweisen, dass ein Upgrade auf den gepatchten Build 9518 erfolgen sollte.

CVE-2025-52691 (CVSS 10) ist eine neue Sicherheitslücke in SmarterTools SmarterMail, die eine nicht authentifizierte Remote-Code-Ausführung (RCE) ermöglicht und Build 9406 und frühere Versionen betrifft. Die Sicherheitslücke wird durch eine Schwachstelle beim Hochladen beliebiger Dateien [CWE-434] verursacht, die es Schadakteuren ermöglicht, Dateien an einen beliebigen Speicherort auf dem Zielserver hochzuladen. Diese hochgeladenen Dateien können potenziell als Web-Shells dienen oder als SYSTEM ausgeführt werden, wenn sie in sensiblen Verzeichnissen abgelegt werden.

SmarterMail läuft auf dem Windows/IIS/.NET-Stack und umfasst eine Webanwendung mit Webmail- und Synchronisierungsdiensten über HTTPS. Laut der offiziellen Dokumentation von SmarterMail gibt es über 15 Millionen User. Andere Quellen schätzen den Anteil von SmarterMail an allen identifizierbaren Webanwendungen auf weniger als 0,1 %. SmarterMail wird häufig in verwalteten Webhosting-Umgebungen verwendet, was den potenziellen Ausbreitungsradius im Falle einer Ausnutzung vergrößern könnte.

Die Cyber Security Agency (CSA) von Singapur veröffentlichte CVE-2025-52691 und warnte die Öffentlichkeit erstmals vor diesem Risiko. Aktive Ausnutzung in freier Wildbahn oder öffentliche PoC-Exploits wurden nicht bekannt gegeben, aber Forschende von penligent.ai haben technische Beschreibungen der Angriffskette veröffentlicht [1][2]. Andere nationale Sicherheitsbehörden haben ebenfalls Notfall-Cyberwarnungen herausgegeben [3][4].

Der OPENVAS ENTERPRISE FEED enthält eine Versionserkennungsprüfung für CVE-2025-52691. Die Schwachstelle wurde Anfang Oktober 2025 in Build 9413 von SmarterMail gepatcht. Es wird empfohlen, auf die neueste Version zu aktualisieren.

OSGeo GeoServer wird aktiv über XXE-Sicherheitslücke ausgenutzt

CVE-2025-58360 (CVSS 9,8, EPSS 99. Perzentil) ist eine nicht authentifizierte XML External Entity (XXE)-Sicherheitslücke [CWE-611] in OSGeo GeoServer. Die Schwachstelle ermöglicht es Schadakteuren aus der Ferne, beliebige Dateien zu lesen, Server-Side Request Forgery (SSRF) [CWE-918] auszulösen oder einen Denial-of-Service (DoS) zu verursachen. Die Ursache liegt in einer fehlerhaften Bereinigung der XML-Daten, die vom Endpunkt /geoserver/wms GetMap verarbeitet werden.

CVE-2025-58360 wurde am 11. Dezember zu CISA KEV hinzugefügt, und es gibt mehrere öffentliche PoC-Exploits [1][2][3]. Eine Verwendung in Ransomware-Angriffen oder Spionage wurde nicht bestätigt. Die Shadowserver Foundation hat 2.451 exponierte GeoServer-Instanzen verfolgt; Shodan meldet über 14.000, was auf ein erhebliches globales Risiko hinweist. Mehrere nationale CERT-Behörden haben Warnungen zu CVE-2025-58360 veröffentlicht [4][5][6][7][8]. Zuvor, im Jahr 2024, wurde CVE-2024-36401 (CVSS 9.8) in GeoServer aktiv ausgenutzt und führte zu einer bestätigten Sicherheitsverletzung bei einer nicht genannten US-Bundesbehörde. Dies deutet darauf hin, dass Cyber-Bedrohungen mit der Ausnutzung der GeoServer-Infrastruktur vertraut sind, was das Risiko erhöht.

Der OPENVAS ENTERPRISE FEED enthält eine Remote-Banner-Prüfung, um anfällige GeoServer-Instanzen zu erkennen. CVE-2025-58360 betrifft die Hauptanwendung OSGeo GeoServer, docker.osgeo.org/geoserver-Container, gs-web-app und gs-wms Maven-Pakete. Der vollständige Status der betroffenen Produkte ist in einer offiziellen Mitteilung verfügbar.

Living on the Edge: Neue Bedrohungen für Netzwerkperimeter im Dezember 2025

Unser monatlicher Threat Report hat über das Jahr 2025 Software-Schwachstellen, die sich auf den Netzwerkperimeter auswirken, genau verfolgt [1][2][3]. Im Dezember 2025 gab es tatsächlich eine weitere Welle neuer hochriskanter CVEs und aktiver Ausnutzung. Betrachten wir einige neue Risiken für Perimeter-Netzwerke genauer:

Mehrere Fortinet-Produkte werden aktiv über Authentifizierungsumgehung ausgenutzt

Am 9. Dezember 2025 wurden CVE-2025-59718 (CVSS 9,8, EPSS 90. Perzentil) und CVE-2025-59719 (CVSS 9,8) eine Woche nach ihrer Veröffentlichung in die KEV-Liste der CISA aufgenommen. CVE-2025-59718 betrifft Fortinet FortiOS, FortiProxy und FortiSwitchManager, während CVE-2025-59719 nur FortiWeb betrifft. Die neuen CVEs ermöglichen die Umgehung der Authentifizierung bei FortiCloud SSO-Admin-Anmeldungen aufgrund einer unsachgemäßen kryptografischen Signaturprüfung [CWE-347] von SAML-Nachrichten. Laut dem ersten Bericht über aktive Angriffe von Arctic Wolf kann die FortiCloud-SSO-Anmeldung standardmäßig aktiviert sein, wenn Geräte über die FortiCare-GUI registriert werden.

Mindestens ein PoC-Exploit ist öffentlich verfügbar [1]. Die neuen CVEs lösten weltweit eine breite Reaktion nationaler CERT-Behörden aus [1][2][3][4][5][6][7][8][9][10][11][12]. Greenbone bietet Erkennung für beide neuen CVEs mit kritischem Schweregrad. Eine vollständige Liste der betroffenen Produkte finden Sie in der offiziellen Mitteilung von Fortinet.

Privilegieneskalationsfehler in SonicWall SMA 1000-Appliances

CVE-2025-40602 (CVSS 6.6, EPSS 84. Perzentil) ist eine lokale Privilegieneskalationsschwachstelle, die die Appliance Management Console von SonicWall Secure Mobile Access (SMA) 1000-Appliances betrifft. Die Schwachstelle wird durch unzureichende oder fehlende Autorisierung verursacht [CWE-862]. Die Ausnutzung kann zur Ausführung von Befehlen auf Root-Ebene des Betriebssystems führen. CVE-2025-40602 steht nun auf der KEV-Liste der CISA und wird aktiv für unauthentifizierte RCE ausgenutzt, kombiniert mit CVE-2025-23006 (CVSS 9,8, EPSS 98. Perzentil), die im Januar 2025 veröffentlicht wurde und in unserem Threat Report vom Januar 2025 behandelt wird. CVE-2025-40602 kann jedoch auch allein mit lokalem Kontozugriff ausgenutzt werden.

Für beide CVEs sind keine detaillierten Angriffsanleitungen oder PoC-Exploits öffentlich verfügbar. Dies könnte darauf hindeuten, dass die laufenden Angriffe von staatlichen Akteuren oder anderen APT-Gruppen durchgeführt werden. Der OPENVAS ENTERPRISE FEED enthält Remote-Banner-Prüfungen für beide oben beschriebenen CVEs [1][2]. Betroffen sind SMA 1000 Series-Geräte (6200, 6210, 7200, 7210, 8000v, 8200v) der Versionen 12.4.3-03093 und früher sowie der Versionen 12.5.x bis 12.5.0-02002.

CVE-2025-14733: WatchGuard-VPNs erneut aktiv ausgenutzt

CVE-2025-14733 (CVSS 9,8, EPSS 97. Perzentil) ist eine nicht authentifizierte RCE-Sicherheitslücke, die mobile User-VPNs und Zweigstellen-VPNs von WatchGuard Firebox mit IKEv2 betrifft, wenn diese mit einem dynamischen Gateway-Peer konfiguriert sind. Die Ursache ist ein Softwarefehler, der das Beschreiben von Speicher außerhalb der Grenzen im iked IKEv2-Daemon ermöglicht, der für die Verwaltung von VPN-Sitzungen zuständig ist. Laut dem Bedrohungsbericht des Anbieters haben Eindringlinge Konfigurationsdateien und die Benutzerdatenbank aus kompromittierten VPN-Geräten exfiltriert [TA0010].

Die CVE wurde in die KEV-Datenbank der CISA aufgenommen, aber es sind noch keine Proof-of-Concept- oder detaillierten technischen Berichte verfügbar. Die Shadowserver Foundation meldet mehr als 100.000 betroffene Geräte, die im Internet exponiert sind. Ein ähnlicher Fehler beim Schreiben außerhalb des zulässigen Bereichs in WatchGuard-VPNs, CVE-2025-9242 (CVSS 9.8), wird seit September 2025 in freier Wildbahn ausgenutzt.

Der OPENVAS ENTERPRISE FEED von Greenbone enthält Remote-Prüfungen für die beiden oben genannten CVEs [1][2], sodass Sicherheitsverantwortliche betroffene Geräte schnell identifizieren können. Weitere Informationen, darunter die konkret betroffenen Versionen und Konfigurationsanforderungen für die Ausnutzung, Maßnahmen zur Schadensbegrenzung und Indikatoren für Kompromittierung (IoC), finden Sie in der offiziellen Empfehlung von WatchGuard.

Array Networks AG Series VPNs für RCE ausgenutzt

CVE-2025-66644 (CVSS 9.8, EPSS 86. Perzentil) ist eine Sicherheitslücke durch unbefugte Befehlsinjektion [CWE-78] in Array Networks ArrayOS AG Series VPNs mit aktivierter DesktopDirect-Fernzugriffsfunktion. Laut einem Anfang Dezember 2025 veröffentlichten Bericht wird CVE-2025-66644 seit mindestens August aktiv gegen Unternehmen in Japan ausgenutzt. Die Angriffskette umfasste die Installation von PHP-Webshells [T1505.003] und die Erstellung von betrügerischen Usern [T1136] zur Persistenz.

Die CVE wurde zur KEV-Liste der CISA hinzugefügt. Es ist jedoch kein öffentlicher PoC-Exploit verfügbar. Greenbone bietet eine Remote-Banner-Prüfung zur Erkennung anfälliger Geräte. Zur Risikominderung wird ein Upgrade auf ArrayOS Version 9.4.5.9 oder höher empfohlen.

Ivanti behebt neue Schwachstellen in EndPoint Manager (EPM)

Im Dezember 2025 wurden vier neue riskante CVEs veröffentlicht und gepatcht, die Ivanti EndPoint Manager (EPM) betreffen. Bislang wurden noch keine aktiven Exploits gemeldet, und keine der Schwachstellen hat zu hohen EPSS-Werten geführt. Sie sollten ein Upgrade auf Ivanti Endpoint Manager 2024 SU4 SR1 durchführen und sicherstellen, dass EPM nicht mit dem Internet verbunden ist. Der OPENVAS ENTERPRISE FEED enthält eine Remote-Erkennung für alle vier neuen Ivanti-Schwachstellen. Weitere Informationen finden Sie in der offiziellen Empfehlung von Ivanti.

Die vier neuen CVEs werden im Folgenden kurz beschrieben.

  • CVE-2025-13659 (CVSS 8.8) ermöglicht das Schreiben beliebiger Dateien auf dem Server ohne Authentifizierung, was aufgrund einer unsachgemäßen Kontrolle dynamisch verwalteter Code-Ressourcen [CWE-913] möglicherweise zur Ausführung von Remote-Code führen kann.
  • CVE-2025-13662 (CVSS 7.8) ermöglicht die Ausführung von nicht authentifiziertem Code durch unsachgemäße Signaturüberprüfung im Patch-Management-Prozess [CWE-347].
  • CVE-2025-13661 (CVSS 8.0) ist eine authentifizierte Pfadüberquerungsschwachstelle [CWE-22], die das Schreiben beliebiger Dateien ermöglicht.
  • CVE-2025-10573 (CVSS 6.1): Eine gespeicherte XSS-Sicherheitslücke [CWE-79], die die Ausführung von nicht authentifiziertem JavaScript in einer Admin-Sitzung in Ivanti Endpoint Manager Core und Remote-Konsolen ermöglicht.

Update: Neue CVEs erhöhen das Risiko durch Social Engineering

Social Engineering ist eine beliebte Angriffsmethode. Die Verwendung irreführender Kontexte, um Opfer zum Klicken auf Links und Dateien zu verleiten [T1566], hat sich als äußerst wirksames Mittel erwiesen, um sich unbefugten Zugriff und sogar RCE zu verschaffen. Hier sind einige neue Bedrohungen im Bereich Social Engineering, denen sich Sicherheitsteams entgegenstellen sollten:

Neue hochriskante 7-Zip-Sicherheitslücke hat öffentlichen PoC

CVE-2025-11001 (CVSS 7.8) ist eine Path-Traversal-Sicherheitslücke [CWE-22] in der 7-Zip-Anwendung für Windows, die durch die unsichere Verarbeitung von symbolischen Links im Linux-Stil in ZIP-Dateien verursacht wird. Ein böswillig erstelltes ZIP-Archiv kann potenziell RCE ermöglichen, indem es Dateien in sensible Verzeichnisse legt [T1574], oder andere Angriffe ermöglichen, wie z. B. das Platzieren von Malware an sichtbaren Stellen auf dem System des Opfers, in der Hoffnung, dass sie ausgeführt wird [T1204.002]. Unter Windows hängt die Ausnutzung davon ab, dass der lokale Useraccount über die Berechtigung SeCreateSymbolicLinkPrivilege oder andere Konfigurationen wie den Entwicklermodus verfügt oder 7-Zip als Admin ausführt.

CVE-2025-11001 wurde nicht in die KEV-Liste der CISA aufgenommen, aber der britische NHS hat einen öffentlichen PoC-Exploit gemeldet [1]. Mehrere nationale CERT-Behörden haben weltweit Warnungen herausgegeben [2][3][4][5][6][7][8]. CVE-2025-11002 wird oft zusammen mit CVE-2025-11001 genannt, bleibt aber offiziell im Status RESERVED. CVE-2025-11001 wurde in der Version 25.00 von 7-Zip gepatcht. Der OPENVAS ENTERPRISE FEED von Greenbone enthält Erkennungstests für die Windows-Anwendung 7-Zip und andere Plattformen, die anfällige Versionen von 7-Zip enthalten.

CISA fügt neue WinRAR-Sicherheitslücke zur Liste aktiv ausgenutzter Schwachstellen hinzu

CVE-2025-6218 (CVSS 7.8) ist eine Verzeichnisüberquerungsschwachstelle [CWE-22], die WinRAR-Versionen 7.11 und früher betrifft. Ähnlich wie bei der oben beschriebenen CVE-2025-11001 können Eindringlinge, die ein Opfer dazu verleiten, eine bösartige Archivdatei zu öffnen, Dateien an sensiblen Speicherorten auf dem Zielsystem ablegen, was möglicherweise zu einer Malware-Infektion führen kann. Im August 2025 wurde eine weitere WinRAR-Sicherheitslücke, CVE-2025-8088 (CVSS 8.8), in Spionagekampagnen ausgenutzt.

Es liegen mehrere technische Analysen zu CVE-2025-6218 vor [1][2]. Die chinesische Bedrohungsanalyse 360 Threat Intel hat die Angriffe der Gruppe APT-C-08 (auch bekannt als BITTER, Manlinghua, T-APT-17) zugeschrieben. Die Gruppe ist eine seit 2013 aktive Advanced Persistent Threat (APT) und bekannt dafür, dass sie Regierungs-, Energie-, Militär- und Verteidigungsindustrieunternehmen in Südasien ins Visier nimmt [3][4]. Am 9. Dezember 2025 hat die CISA CVE-2025-6218 in ihre KEV-Liste aufgenommen, und es wurden zahlreiche nationale CERT-Warnungen herausgegeben, die bis zum Zeitpunkt der ersten Offenlegung der CVE zurückreichen [5][6][7][8][9][10][11].

Der OPENVAS ENTERPRISE FEED enthält eine authentifizierte Sicherheitsüberprüfung, um das Vorhandensein von anfälligen WinRAR-Anwendungen auf Windows-Endpunkten zu erkennen. Es wird empfohlen, auf die neueste Version von WinRAR für Windows zu aktualisieren.

CVE-2025-66516: Neue Leitlinien für kritische Apache-Tika-Sicherheitslücke

CVE-2025-66516 (CVSS 9.8) ist eine neue CVE mit maximaler Schwere, die Apache Tika betrifft, ein Open-Source-Toolkit zur Analyse und Extraktion von Inhalten. Die Anwendung wird häufig in Such-, ETL- und Indizierungspipelines, bei der Verhinderung von Datenverlusten (DLP) und Compliance-Scans sowie in KI-RAG-Systemen verwendet, um verschlüsselte Dokumente (wie .pdf und .docx) in Klartext und Metadaten umzuwandeln.

CVE-2025-66516 ermöglicht es jedem Schadakteur, der eine böswillig erstellte XFA-fähige PDF-Datei an den Apache Tika-Prozessor übermitteln kann, eine XML-External-Entity-Injection [CWE-611] auszulösen. Die Ausnutzung ermöglicht aufgrund der unsicheren Verarbeitung externer Entitäten während der XFA-XML-Analyse die Offenlegung von Dateien, SSRF und DoS.

CVE-2025-66516 gilt als Erweiterung von CVE-2025-54988 (CVSS 8.4), veröffentlicht im August 2025. CVE-2025-54988 beschrieb die betroffenen Komponenten nicht korrekt; wurde das tika-parser-pdf-Modul aktualisiert, aber nicht tika-core, waren Systeme weiterhin anfällig. Das Patchen erfordert die Aktualisierung der gesamten Abhängigkeitskette auf eine korrigierte Version.

Obwohl Berichte keine aktive Ausnutzung oder Verwendung von Ransomware vermuten lassen, ist ein öffentlicher PoC-Exploit verfügbar. Die Schwachstelle ist aufgrund der weit verbreiteten Verwendung von Tika in automatisierten Dokumentenverarbeitungs-Pipelines mit einem hohen Risiko verbunden. Das belgische CERT.be und das koreanische KRCERT haben Warnungen herausgegeben. Der OPENVAS ENTERPRISE FEED von Greenbone enthält Erkennungstests für CVE-2025-66516, darunter betroffene Upstream-SaaS-Produkte von Atlassian, Elastic und anderen.

Zusammenfassung

Im Dezember 2025 tauchten während der Feiertage kritische CVEs auf, die Sicherheitsverantwortliche zu Notfall-Patches und einer schnellen Triage zwangen. Dieser Bericht behandelt neue, aktiv ausgenutzte Schwachstellen, darunter MongoBleed, einen nicht authentifizierten RCE von SmarterMail, OSGeo GeoServer und aktuelle Angriffe auf Edge-Geräte wie die von Fortinet SonicWall, WatchGuard und anderen. Sicherheitsbeauftragte, die ihre IT-Infrastruktur absichern möchten, können OPENVAS BASIC kostenlos testen, einschließlich einer zweiwöchigen kostenlosen Testversion von OPENVAS ENTERPRISE FEED.
Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht
8. Januar 2026/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2026-01-08 14:05:062026-02-12 10:20:58Dezember 2025 Threat Report: Notfall-Patches zum Jahresende und neue Exploit-Kampagnen
Joseph Lee

Neue aktiv ausgenutzte CVSS 10-Sicherheitslücke in Cisco AsyncOS Spam Quarantine Remote Access

Blog
!

Update

26. Januar 2026

Am 15. Januar 2025 hat Cisco Patches für CVE-2025-20393 CVSS 10 veröffentlicht. Cisco empfiehlt ein Upgrade auf eine gepatchte Version. Die Patches sollen die in der Kampagne beobachteten Persistenzmechanismen entfernen. Es gibt keine Workarounds; Patching ist für eine vollständige Schadensbegrenzung erforderlich. Gepatchte Versionen sind:

  • • Cisco Secure Email Gateway (SEG) 15.0.5-016
  • • Cisco Secure Email Gateway (SEG) 15.5.4-012
  • • Cisco Secure Email Gateway (SEG) 16.0.4-016
  • • Cisco Secure Email and Web Manager (SEWM) 15.0.2-007
  • • Cisco Secure Email and Web Manager (SEWM) 15.5.4-007
  • • Cisco Secure Email and Web Manager (SEWM) 16.0.4-010

Am Mittwoch, dem 17. Dezember, wurde eine neue Zero-Day-Sicherheitslücke mit maximaler Schwere in Cisco AsyncOS veröffentlicht. Cisco hat angegeben, dass die Schwachstelle mit der Kennung CVE-2025-20393 seit Ende November 2025 aktiv von chinesischen APT-Akteuren ausgenutzt wird und dass das Unternehmen bereits mindestens eine Woche vor der Veröffentlichung von dieser Aktivität Kenntnis hatte. Die Ausnutzung ist auf AsyncOS-Konfigurationen beschränkt, bei denen die Spam-Quarantäne aktiviert ist und die für den Fernzugriff freigegeben sind. Der Hersteller hat noch keinen Patch veröffentlicht.

Der OPENVAS ENTERPRISE FEED enthält nun Remote-Versionserkennungsprüfungen für CVE-2025-20393. Eine kostenlose Testversion von Greenbones OPENVAS BASIC steht Verteidigungsteams zur Verfügung, um ihre IT-Systeminfrastruktur auf neue Bedrohungen, einschließlich CVE-2025-20393, zu scannen.

CVE-2025-20393-cisco-spam-filter

Kritisch: Cisco CVE-2025-20393

CVE-2025-20393 (CVSS 10) ist eine kritische Schwachstelle in Cisco Secure Email Gateway (SEG) und Cisco Secure Email and Web Manager (SEWM) Appliances, wenn diese mit Cisco AsyncOS laufen und die Spam-Quarantäne-Funktion [1][2] sowohl aktiviert als auch über das Internet zugänglich ist. Die offizielle Empfehlung von Cisco und der Blogbeitrag von Talos beschreiben bekannte Exploit-Kampagnen, enthalten jedoch nur spärliche technische Details zur Sicherheitslücke selbst. CVE-2025-20393 wurde als Fehler aufgrund einer unsachgemäßen Eingabevalidierung [CWE-20] klassifiziert und ermöglicht Berichten zufolge die nicht authentifizierte Remote-Codeausführung (RCE) auf Root-Ebene.

Am 17. Dezember gab Cisco bekannt, dass es seit dem 10. Dezember von der Ausnutzung Kenntnis hatte und dass die Angriffe wahrscheinlich Ende November begonnen hatten. Hier ist anzumerken, dass mit Inkrafttreten der Meldepflichten des EU-Cyber Resilience Acts (CRA) im September 2026 bekannte Schwachstellen und Exploits innerhalb von 24 Stunden an die ENISA gemeldet werden müssen. Talos weist darauf hin, dass die Angriffe Teil einer Cyberspionagekampagne sind, die von der chinesischen APT-Gruppe UAT-9686 durchgeführt wird. Allerdings gibt es im Internet vor der Ausnutzung von CVE-2025-20393 keine Hinweise auf UAT-9686.

Die CISA hat CVE-2025-20393 umgehend in ihre Liste der bekannten ausgenutzten Schwachstellen (KEV) aufgenommen. Das deutsche BSI und das kanadische Centre for Cyber Security haben Notfallwarnungen herausgegeben [3][4]. Es wurden keine Ransomware-Aktivitäten gemeldet, und ein PoC-Exploit-Code für CVE-2025-20393 ist noch nicht öffentlich verfügbar.

Die Spam-Quarantänefunktion dient dazu, Spam-Nachrichten zurückzuhalten, anstatt sie automatisch zu löschen. So können Admins und User verdächtige Spam-Nachrichten auf Fehlalarme überprüfen. Die Spam-Quarantänefunktion ist auf Cisco-Geräten zwar standardmäßig nicht aktiviert, die Einrichtungsanleitungen für SEG und SEWM enthalten allerdings klare Anweisungen zur Aktivierung und Konfiguration des Fernzugriffs [1][2]. Der Fernzugriff auf die Spam-Quarantänefunktion ermöglicht es Admins und Usern, quarantänisierte Nachrichten über eine Webschnittstelle zu überprüfen und zu verwalten, die in der Regel auf Port 82 für HTTP- und Port 83 für HTTPS-Zugriff aktiviert ist.

Von CVE-2025-20393 betroffene Cisco-Produkte

Laut Herstellerhinweis sind alle Versionen von Cisco AsyncOS von CVE-2025-20393 betroffen:

  • Cisco Secure Email Gateway (SEG): Sowohl physische als auch virtuelle Appliances sind betroffen. Das SEG hieß zuvor Cisco Email Security Appliance (ESA) [1].
  • Cisco Secure Email and Web Manager (SEWM): Sowohl physische als auch virtuelle Appliances sind betroffen. Das SEWM-Gerät hieß zuvor Content Security Management Appliance (SMA) [2].

CVE-2025-20393 kann nur ausgenutzt werden, wenn die IP-Schnittstelle für den Remote-Browserzugriff auf die Spam-Quarantänefunktion aktiviert ist.

Abwehr von Angriffen gegen CVE-2025-20393

Derzeit ist kein Patch für CVE-2025-20393 verfügbar. User, die die Spam-Quarantäne aktiviert haben, müssen entweder den Dienst deaktivieren oder eine Workaround-Abwehrmaßnahme implementieren, bis ein Patch veröffentlicht wird. Diese Ausgleichsmaßnahmen können Folgendes umfassen:

  • Sicherstellen, dass die Webschnittstelle der Spam-Quarantäne nicht für das öffentliche Internet zugänglich ist.
  • Den Zugriff mit strengen Firewall- und ACL-Regeln auf autorisierte IP-Adressen beschränken.
  • Bei Verdacht auf eine Kompromittierung ist laut Cisco eine vollständige Neuinstallation des Geräts die einzige wirksame Methode, um die Persistenz zu beseitigen. Die Neuinstallation des betroffenen Geräts mittels eines bekanntermaßen fehlerfreien Images ist erforderlich, da Malware möglicherweise auch nach Konfigurationsänderungen weiterhin vorhanden ist. Wenn eine vollständige Wiederherstellung des Geräts nicht möglich ist, empfiehlt Cisco, sich an das TAC zu wenden.

Nach dem Eindringen in ein Gerät wurden bereits persistente Backdoors [TA0003] eingesetzt, verdeckter Fernzugriff [TA0011] eingerichtet und Techniken zur Umgehung der Erkennung [TA0005] angewendet. Laut Berichten von Cisco wird CVE-2025-20393 verwendet, um die Persistenz-Malware AquaShell, die Reverse-Tunneling-Tools AquaTunnel und Chisel sowie das Dienstprogramm AquaPurge zum Löschen von Protokollen einzusetzen. Diese Malware-Familien der Marke Aqua wurden jedoch vor dieser Kampagne von Sicherheitsforschern nicht öffentlich dokumentiert. Cisco hat Indikatoren für Kompromittierung (IoC) im Zusammenhang mit den beobachteten Angriffen veröffentlicht.

Zusammenfassung

Am Mittwoch, dem 17. Dezember, veröffentlichte Cisco eine Notfallmeldung zu CVE-2025-20393, einer Zero-Day-Sicherheitslücke mit maximaler Schwere, die aktiv ausgenutzt wird und Cisco Secure Email Gateway (SEG)- und Secure Email and Web Manager (SEWM)-Geräte betrifft, bei denen die Spam-Quarantäne aktiviert und exponiert ist. Die Schwachstelle ermöglicht eine nicht authentifizierte RCE auf Root-Ebene. Cisco Talos hat die beobachtete Ausnutzung auf Spionageaktivitäten mit Bezug zu China zurückgeführt.

Da kein Patch verfügbar ist, sind sofortige Ausgleichsmaßnahmen von entscheidender Bedeutung. Greenbones OPENVAS ENTERPRISE FEED hat innerhalb von 24 Stunden nach der öffentlichen Bekanntgabe eine Erkennung für CVE-2025-20393 bereitgestellt. Eine kostenlose Testversion von Greenbones OPENVAS BASIC steht Verteidigungsteams zur Verfügung, um ihre IT-Infrastruktur auf neue Bedrohungen, einschließlich CVE-2025-20393, zu scannen. Sobald betroffene Geräte identifiziert wurden, besteht die Schadensbegrenzung in erster Linie darin, entweder die Spam-Quarantänefunktion vollständig zu deaktivieren oder den Zugriff auf ihre Webschnittstelle zu beschränken, bis ein Patch verfügbar ist.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht
19. Dezember 2025/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2025-12-19 12:54:082026-01-26 13:33:11Neue aktiv ausgenutzte CVSS 10-Sicherheitslücke in Cisco AsyncOS Spam Quarantine Remote Access
Greenbone AG

OPENVAS SCAN von Greenbone unterstützt jetzt den Proxmox VE-Hypervisor

Blog

Wer will nicht, dass sich neue Software problemlos in eine bestehende IT-Umgebung integrieren lässt? Für uns bedeutet dies, eine plattformübergreifende Mischung aus Betriebssystemen und Infrastrukturen zu unterstützen. Wir freuen uns, unsere Unterstützung für Virtualisierungsplattformen zu erweitern und Proxmox VE in unsere Familie der unterstützten Hypervisoren aufzunehmen. Diese Ergänzung ermöglicht mehr Flexibilität bei der Bereitstellung von OPENVAS SCAN in unterschiedlichen IT-Umgebungen. Proxmox VE-Usern und anderen steht eine kostenlose Testversion von Greenbones OPENVAS BASIC zur Verfügung, mit der sie ihre IT-Infrastruktur auf Schwachstellen scannen und Cyberangriffen einen Schritt voraus sein können.

Threat Report Mai 2025

OPENVAS SCAN JETZT AUF PROXMOX VE

Für maximale Sicherheit und zuverlässige Leistung muss die Enterprise-Edition von OPENVAS SCAN von Greenbone innerhalb des Greenbone Operating System (GOS) ausgeführt werden. Dies ist jedoch kaum eine Einschränkung, da es viele Möglichkeiten gibt, Greenbone-Produkte einzusetzen. Erstens ist Greenbone der einzige Anbieter weltweit, der einsatzbereite, dedizierte Hardware-Appliances anbietet. Was die Virtual-Appliance-Editionen unserer Produkte angeht, so gewährleistet die große Auswahl an unterstützten Hypervisoren, dass Sie unsere Lösung auf allen gängigen Betriebssystemplattformen ausführen können. OPENVAS SECURITY INTELLIGENCE ist wirklich plattformübergreifend. Eine vollständige Übersicht über unsere Produktangebote finden Sie in unserem Lösungsvergleich.

Nun erweitern wir unsere Hypervisor-Unterstützung um Proxmox VE. Im weiteren Verlauf dieses Artikels werden wir die ersten Schritte mit der virtuellen Appliance OPENVAS SCAN im Proxmox VE Type-1-Hypervisor erläutern.

Die virtuelle Appliance OPENVAS SCAN unterstützt nun den Proxmox VE Type-1-Hypervisor

Greenbone freut sich, die Unterstützung für die Proxmox VE-Virtualisierung hinzuzufügen. Proxmox VE ist ein Debian-Linux-basierter Typ-1-Hypervisor. Als Typ-1-Hypervisor läuft Proxmox VE direkt auf der Hardware des Hosts. Dadurch sind virtualisierte Appliances näher an der zugrunde liegenden Hardware und bieten eine verbesserte Leistung, geringere Latenz und eine effizientere Nutzung der Ressourcen. Das Ergebnis ist eine schnellere und zuverlässigere Virtualisierungsumgebung. Im Gegensatz dazu laufen Typ-2-Hypervisoren auf dem Host-Betriebssystem und fügen eine zusätzliche Ebene zwischen der Hardware und den VMs hinzu.

Proxmox VE selbst wurde im April 2008 erstmals veröffentlicht und vereint den KVM-Hypervisor des Linux-Kernels und QEMU für die Hardware-Emulation über eine Debian-basierte Verwaltungsplattform. QEMU ist seit 2003 ein Open-Source-Maschinenemulator und wird heute von der QEMU-Projekt-Community gepflegt. Linux KVM erschien im Februar 2007 im Mainline-Kernel und unterstützt weiterhin das Linux-Virtualisierungs-Ökosystem.

Ganz gleich, ob Ihr Unternehmen bereits Greenbone nutzt und nach neuen Virtualisierungsoptionen sucht, oder ob Sie bisher auf Support für Ihre Proxmox-Umgebung gewartet haben – wir haben jetzt die passende Lösung für Sie.

Wie richte ich OPENVAS SCAN auf Proxmox VE ein?

Eine Proxmox VE-fähige Instanz der virtuellen Appliance OPENVAS SCAN bei einem Mitglied des Greenbone-Vertriebsteams angefordert werden. Dieses spezielle Image, das als .zst-Sicherungsdatei bereitgestellt wird, ist für Proxmox optimiert. Sobald Sie die .zst-Datei erhalten haben, führen Sie die folgenden Schritte aus, um die virtuelle Appliance OPENVAS SCAN zu installieren und zu konfigurieren:

  1. Verwenden Sie den SSH-Befehl „secure copy“ (scp), um die .zst-Datei in den entsprechenden Ordner auf Ihrem Proxmox VE-System zu verschieben. Dies ist in der Regel der Ordner /var/lib/vz/dump. Ein typischer Befehl würde also lauten:

$ scp /path/to/vzdump-qemu-greenbone-enterprise-basic-24.10.6-proxmox.vma.zst root@192.168.1.123:/var/lib/vz/dump

  1. Das Backup-Image wird nun in der Proxmox VE-Weboberfläche auf der linken Seite unter Storage -> local (pve) -> Backups angezeigt.
  2. Markieren Sie die hochgeladene Datei und klicken Sie auf die Schaltfläche „Zurückspielen“ (engl. “Restore”). Die virtuelle Appliance OPENVAS SCAN ist mit den optimalen virtuellen Hardwareeinstellungen und den erforderlichen Mindestressourcen vorkonfiguriert. Wenn Sie eine höhere Leistung wünschen, können Sie die Ressourcen wie CPU und RAM vor oder nach dem Importieren der Appliance erhöhen.
  3. Nach dem Import wird die VM in der Registerkarte „Virtual Machine“ auf der linken Seite der Proxmox VE-Weboberfläche angezeigt. Sie können die VM markieren und ganz rechts auf „Start“ klicken.
  4. Schließlich können Sie über die Schaltfläche „>_ Console“ ganz rechts eine NoVNC-Konsole für die laufende VM öffnen und den Einrichtungsprozess für OPENVAS SCAN abschließen

Welche Hypervisoren unterstützt die virtuelle Appliance OPENVAS SCAN?

Um Ihnen bei der Auswahl der für Ihre Umgebung am besten geeigneten Bereitstellungsmethode zu helfen, finden Sie im Folgenden eine Übersicht über die erforderlichen Ressourcen und die Hypervisor-Unterstützung von OPENVAS SCAN.

Die virtuelle Appliance OPENVAS SCAN benötigt die folgenden Ressourcen:

  • 2 virtuelle CPUs
  • 12 GB RAM
  • 500 GB virtuelle Festplatte (kann dynamisch zugewiesen werden)

Die folgenden Hypervisoren werden offiziell unterstützt:

Hypervisor Type
Proxmox VE Type-1 Hypervisor
VMware vSphere (ESXi) Type-1 Hypervisor
Huawei FusionCompute v8.0 Type-1 Hypervisor
Microsoft Hyper-V v5.0 or higher Type-1 Hypervisor
Oracle VirtualBox v6.1 or higher Type-2 Hypervisor
VMware Workstation Pro v16.0 or higher Type-2 Hypervisor

Zusammenfassung

Greenbone hat die Unterstützung für die Bereitstellung unserer virtuellen Appliance OPENVAS SCAN auf dem Proxmox VE Type-1-Hypervisor erweitert und bietet Ihnen damit eine schnellere, flexiblere und hardwareeffizientere Möglichkeit, Schwachstellenscans in Unternehmen durchzuführen. Diese neue Funktion erweitert die Virtualisierungsoptionen und stellt sicher, dass OPENVAS SCAN sicher in verschiedene IT-Umgebungen integriert werden. Proxmox VE-User und andere können eine kostenlose Testversion von Greenbones OPENVAS BASIC nutzen, um ihre IT-Infrastruktur auf neue Bedrohungen zu scannen und Cyberangriffen einen Schritt voraus zu sein.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht
16. Dezember 2025/von Greenbone AG
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Greenbone AG https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Greenbone AG2025-12-16 10:10:222025-12-17 09:43:14OPENVAS SCAN von Greenbone unterstützt jetzt den Proxmox VE-Hypervisor
Joseph Lee

React2Shell: Kritische Schwachstelle in React und Next.js aktiv ausgenutzt

Blog
!

Update

15. Dezember 2025

Es wurden drei weitere Schwachstellen in React Server Components (RSC) identifiziert, die weitere Patches erfordern:

  • • CVE-2025-55184 CVSS 7.5 und CVE-2025-67779 CVSS 7.5: Beide Schwachstellen ermöglichen einen vorab authentifizierten Denial-of-Service (DoS). CVE-2025-67779 gilt als Umgehung des ursprünglichen React2Shell-Patches. Die Ausnutzung ermöglicht jedoch keine Remote-Code-Ausführung (RCE).
  • • CVE-2025-55183 CVSS 5.3: Die Ausnutzung kann eine begrenzte Offenlegung des Quellcodes ermöglichen.

Es wurden neue Fixes veröffentlicht, und Usern wird empfohlen, auf React 19.0.3, 19.1.4 oder 19.2.3 zu aktualisieren, um die Schwachstellen vollständig zu beheben. Vercel hat eine Anleitung zum Patchen dieser Schwachstellen in Next.js veröffentlicht.

Der ENTERPRISE FEED von Greenbone umfasst die Erkennung aller oben genannten zusätzlichen CVEs [1] [2] [3].

Am 3. Dezember 2025 tauchte eine neue Software-Schwachstelle mit maximaler CVSS-Bewertung auf, welche React (auch bekannt als ReactJS) betrifft und die Cybersicherheitslandschaft erschütterte. Die als React2Shell bezeichnete Schwachstelle CVE-2025-55182 wird bereits aktiv ausgenutzt. Es wird dringend geraten, Systeme auf Anfälligkeit zu überprüfen und sofort einen Patch zu installieren, falls Sie betroffen sind. React ist die beliebteste JavaScript-Bibliothek für die Erstellung moderner Benutzeroberflächen (UIs) für Webanwendungen, was bedeutet, dass die globalen Auswirkungen weitreichend sein könnten. Greenbone stellt eine kostenlose Testversion von OPENVAS BASIC bereit, um Ihre Unternehmens-IT-Infrastruktur auf neue Bedrohungen wie React2Shell zu scannen.

Kritisch: React2Shell

Kritisch: React2Shell

CVE-2025-55182 (CVSS 10.0) ermöglicht eine nicht authentifizierte serverseitige Remote-Code-Ausführung (RCE) in den Standardkonfigurationen von React 19. Die Schwachstelle besteht im „Flight”-Protokoll der React Server Components (RSC). RSC ist ein Framework und eine Reihe von Bibliotheken, die es React 19-Anwendungen ermöglichen, Anwendungslogik zur Verarbeitung an den Server zurückzugeben, anstatt sie im Client-Browser auszuführen. Das Flight-Protokoll ist das Serialisierungsformat von React für den Transport von RSC-Nutzdaten (Payloads).

React2Shell ermöglicht die unsichere Deserialisierung von Flight-Nutzdaten auf dem Server [CWE-502], wodurch die Ausführung nicht authentifizierter Shell-Befehle möglich wird. Die Ausnutzung dieser Schwachstelle ermöglicht potenziell die vollständige Kompromittierung des Angriffsziels, einschließlich der Fernsteuerung.

Die Bedrohungslage ist aktiv und eskalierend. AWS war der erste Cloud-Dienst, der aktive Ausnutzung festgestellt hat. Seitdem haben mehrere IaaS-Provider aktive Angriffe gemeldet. Berichte haben Kampagnen aufgedeckt, die darauf abzielen, Fernzugriffstools [T1219], Proxy-Traffic-Relays [T1090] und Botnet-Agenten [T1583.004] zu installieren und infizierte Hosts für das Schürfen von Kryptowährungen [T1496] zu nutzen. GreyNoise hat Hunderte verschiedene IP-Adressen verfolgt, die Exploits versucht haben, und die Shadowserver Foundation meldet weltweit etwa 160.000 anfällige Instanzen.

Die Schwachstelle wurde in die Liste der bekannten ausgenutzten Schwachstellen (KEV) der CISA aufgenommen, und weltweit wurden zahlreiche nationale CERT-Warnungen für CVE-2025-55182 herausgegeben [1][2][3][4][5][6][7][8][9][10][11][12][13][14][15][16][17]. Es sind mehrere öffentliche PoC-Exploits verfügbar [18][19][20], darunter einer von Lachlan Davidson [21], dem Sicherheitsforscher, der die React2Shell-Sicherheitslücke identifiziert und offengelegt hat. Diese öffentlichen PoCs erhöhen das Risiko fortgeschrittener Angriffe.

Wie funktioniert React2Shell (CVE-2025-55182)?

JavaScript-Prototypenverschmutzung [CWE-1321] wurde in React 19 als möglich identifiziert, da die Deserialisierungslogik serialisierte Objektparameter nicht ausreichend validierte. Wenn RSC JavaScript-Objekte aus Flight-Payloads rekonstruiert, können vom Eindringling kontrollierte spezielle Schlüssel die Prototyp-Kette falsch konfigurieren. Dies kann zu Laufzeitänderungen führen, die über das unmittelbar rekonstruierte Objekt hinausgehen. Im Fall von CVE-2025-55182 umfasst dies den Aufruf nativer Node.js-Funktionen wie child_process.execSync, um Shell-Befehle auf dem Zielserver auszuführen.

Welche Produkte sind von React2Shell (CVE-2025-55182) betroffen?

Laut offiziellen Hinweisen von React [1][2] betrifft React2Shell die Komponenten react-server-dom-webpack, react-server-dom-parcel und react-server-dom-turbopack der React-Versionen 19.0, 19.1.0, 19.1.1 und 19.2.0. Diese Komponenten sind in der Standardkonfiguration aktiviert. React2Shell betrifft auch wichtige Frameworks, die React 19s RSC enthalten, wie beispielsweise das sehr beliebte Web-Framework Next.js.

React 19.0.0, veröffentlicht am 5. Dezember 2024, war die erste Version, die nicht-experimentelle RSC-Funktionalität enthielt. Das bedeutet, dass CVE-2025-55182 vor allem neuere Websites und Organisationen betrifft, die ihre Webserver-Infrastruktur regelmäßig aktualisieren. Da RSC standardmäßig aktiviert sind, sind alle Endpunkte potenziell anfällig, auch wenn die Serverfunktionen nicht implementiert sind.

Laut dem offiziellen Blogbeitrag auf react.dev sind unter anderem folgende Frameworks betroffen:

  • js (siehe Vendor-Hinweis)
  • Vite RSC-Plugin (siehe Vendor-Hinweis)
  • Parcel RSC-Plugin
  • React Router RSC-Preview
  • Expo app-building platform (siehe Vendor-Hinweis)
  • RedwoodSDK
  • Waku (siehe Vendor-Hinweis)

React2Shell (CVE-2025-55182) Risikominderung

Website-Backend-Developer sollten ihre Infrastruktur überprüfen, um festzustellen, ob React 19 Teil ihres Web-Stacks ist. Um anfällige Instanzen zu erkennen, enthält der OPENVAS ENTERPRISE FEED eine Remote-Versionsprüfung für Vercel Next.js und eine aktive Prüfung, die eine HTTP-Anfrage sendet, um zu überprüfen, ob Ziele anfällig sind.

Die wirksamste Abhilfemaßnahme ist ein Upgrade auf eine gepatchte Version von React in Ihrer Release-Linie. Dies sind React 19.0.1, 19.1.2 oder 19.2.1. Die Ausnutzung kann auch über eine Webanwendungs-Firewall (WAF) verhindert werden, und viele Cloud-IaaS-Dienste haben WAF-Regeln zur Abhilfe veröffentlicht [1][2][3][4][5].

Die gepatchten Versionen von React und Next.js für jede Release-Linie sind:

  • React 0.1
  • React 1.2
  • React 2.1
  • Next.js 15.0.5
  • Next.js 15.1.9
  • Next.js 15.2.6
  • Next.js 15.3.6
  • Next.js 15.4.8
  • Next.js 15.5.7
  • Next.js 16.0.7

Next.js 14.3.0-canary.77 oder einer späteren Canary-Version sollten ein Downgrade auf die neueste stabile 14.x-Version erhalten. Laut der offiziellen Empfehlung von Next.js sind Next.js 13.x, Next.js 14.x stable, Pages Router-Anwendungen und die Edge Runtime nicht betroffen. Anweisungen zum Aktualisieren anderer betroffener Frameworks von Dritten finden Sie in der offiziellen Empfehlung von React.

Zusammenfassung

React2Shell (CVE-2025-55182) ist eine CVSS 10.0, nicht authentifizierte RCE im Flight-Protokoll der React 19 Server Components. Die Ursache ist eine unsichere serverseitige Deserialisierung im Flight-Protokoll. React2Shell betrifft auch wichtige Frameworks, die React 19s RSC enthalten, wie beispielsweise das sehr beliebte Web-Framework Next.js.

Die Schwachstelle gilt als aktiv ausgenutzt, mit öffentlich zugänglichen PoCs und einer Vielzahl von nationalen CERT-Hinweisen weltweit. Verteidigungsteams sollten eine Expositionsbewertung durchführen und, wenn möglich, WAF-Regeln implementieren, um die Ausnutzung vorübergehend zu mindern, während sie dringende Upgrades auf gepatchte Versionen von React 19 und anderen betroffenen Frameworks planen. Greenbone stellt eine kostenlose Testversion von OPENVAS BASIC bereit, um Ihre Unternehmens-IT-Infrastruktur auf neue Bedrohungen wie React2Shell zu scannen.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht
9. Dezember 2025/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2025-12-09 13:50:122026-01-26 12:56:45React2Shell: Kritische Schwachstelle in React und Next.js aktiv ausgenutzt
Greenbone AG

Greenbones Analyse zur Post-Quanten-Verschlüsselung

Blog

Der Q-Day markiert den Zeitpunkt, an dem Quantencomputer klassische Kryptografie-Standards überflüssig machen werden. Die von Quantencomputern ausgehenden Risiken erfordern eine Umstellung auf Post-Quanten-Kryptografie (PQC). Greenbone bereitet sich proaktiv auf diese Zukunft vor – durch die Aktualisierung unserer internen Infrastruktur, die Prüfung unserer Partner und die Verbesserung der OPENVAS SECURITY INTELLIGENCE-Plattform mit verbesserten Erkennungs- und neuen Prüfungsfunktionen. Das Ziel ist es, sicherzustellen, dass unsere digitalen Abläufe und die unserer Kundschaft Post-Quanten-Sicherheit (PQS) erreichen können. Greenbone wird quantenfähig – innen und außen. Wir heben die Erkennung und das Management von Schwachstellen auf eine neue Ebene – die Quantenebene.

Quantencomputer versprechen eine beispiellose und fast unvorstellbare Rechenleistung [1]. Die Quanten-Singularität (bekannt als „Q-Day“) steht für den Übergang von einer theoretischen Quantenbedrohung zu einem realen, operativen Risiko – wenn ein quantenfähiger Bedrohungsakteur einer Organisation irreparablen Schaden zufügen kann [2][3]. Für Hochsicherheitsanwendungen arbeitet das deutsche BSI unter der Hypothese, dass der Q-Day Anfang der 2030er Jahre relevant werden wird [4]. Die Bemühungen zur Entwicklung und Standardisierung von PQC laufen seit mehr als einem Jahrzehnt. Während die Quantenforschung und -entwicklung eine globale Aufgabe ist, übernimmt das NIST die Führung bei der Fertigstellung globaler Standards bis 2027 [5][6].

Das primäre Ziel der Cyber-Verteidigung ist es, PQS zu erreichen, indem Hochsicherheitssysteme auf die neuen global qualifizierten PQC-Standards umgestellt werden. In einigen Fällen erfordert dies die schrittweise Einstellung der Unterstützung für Prä-Quanten-Algorithmen. In anderen Fällen bedeutet dies lediglich eine Erhöhung der Schlüssellänge für etablierte klassische Algorithmen. Durch die Umstellung auf PQS-Standards sind Unternehmen rechtzeitig vor dem Q-Day vorbereitet.

Als Verbraucher digitaler Produkte und Anbieter der OPENVAS SECURITY INTELLIGENCE-Plattform bereitet sich Greenbone auf den Q-Day und das Post-Quanten-Zeitalter vor. Wir haben dabei eine doppelte Verantwortung: Erstens müssen unsere internen Abläufe und digitalen Produkte widerstandsfähig gegen Angriffe sein. Zweitens müssen wir unsere Sicherheitsprodukte mit neuen Funktionen ausstatten und neue Erkennungs-, Audit- und Berichtsfunktionen hinzufügen, um unserer Kundschaft bei der Umsetzung der PQS-Konformität zu unterstützen. Lesen Sie weiter, um mehr über die Zukunft von PQS zu erfahren und zu erfahren, wie Greenbone sich auf das Post-Quanten-Zeitalter vorbereitet!

Greenbone macht sich bereit für Quanten – innen und außen

Als Anbieter digitaler Produkte muss Greenbone die etablierten PQC-Standards implementieren, um sowohl unsere eigenen IT-Abläufe zu schützen als auch unserer Kundschaft dabei zu helfen, ihre eigenen zu verteidigen. Intern wird Greenbones Weg zur PQS von mehreren Faktoren bestimmt. Dazu gehören unser Bekenntnis zu den höchsten Standards für IT-Sicherheit sowie unsere Zertifizierungen nach ISO/IEC 27001 und ISO 9001:2025 [1]. Unsere außergewöhnliche Erkennungsabdeckung motiviert uns ebenfalls, unsere Führungsrolle zu behaupten.

Technische Richtlinien, die von akkreditierten Regierungsstellen veröffentlicht wurden, wie beispielsweise die TR-02102-Reihe des deutschen BSI, definieren den Umfang der PQS-Landschaft; andere nationale Regierungen haben ihre eigenen Prognosen und Richtlinien veröffentlicht [2][3][4][5][6]. Unser Team bei Greenbone analysiert solche Prognosen, um die PQS-Konformität in unserer gesamten digitalen Infrastruktur zu gestalten und Upgrades für unsere OPENVAS SECURITY INTELLIGENCE-Produktreihe und den OPENVAS ENTERPRISE FEED zu planen. Unsere Bemühungen erstrecken sich auch auf die Prüfung von IKT Drittparteien, um die vollständige Konformität in unseren digitalen Abläufen sicherzustellen. Angesichts der zunehmenden Bedrohung durch Quantencomputer sind wir weiterhin bestrebt, mit den sich weiterentwickelnden PQS-Standards Schritt zu halten.

Aktualisierung der Erkennungs- und Compliance-Profile von OPENVAS SCAN

!

Updates

Post-Quanten-Kryptografie Test für nicht authentifizierte Protokolle (SSL/TLS)

Für OPENVAS SCAN steht ab sofort eine neue Compliance-Richtlinie zur PQC bereit. Diese Richtlinie erfasst die erkannten kryptografischen Eigenschaften von SSL/TLS, einschließlich der eingesetzten Versionen, unterstützten Cipher Suites sowie der verwendeten Key-Exchange-Gruppen (KEX). Die Ergebnisse werden dabei auf Übereinstimmung mit den aktuellen PQC-Standards geprüft.

Die neue PQC-Richtlinie für SSL/TLS überprüft alle aus der Ferne erreichbaren Dienste im Zielnetzwerk, die SSL/TLS verwenden. Ein erfolgreicher Test wird gemeldet, wenn alle Dienste mindestens eine PQC-fähige KEX-Gruppe unterstützen und keine als unsicher eingestuften, blockierten Algorithmen aktiv sind. Auf diese Weise können Unternehmen sicherstellen, dass netzwerkweit ausschließlich empfohlene PQC-KEX-Verfahren eingesetzt werden.

Post-Quanten-Kryptografie-Test für nicht authentifizierte Protokolle (SSH)

Mitte Januar 2026 veröffentlichte Greenbone eine Compliance-Richtlinie: Post-Quanten-Kryptografie-Test für nicht authentifizierte Protokolle (SSH). Die neue SSH-Compliance-Richtlinie unterstützt Unternehmen in der Entdeckungsphase der Implementierung von Post-Quanten-Kryptografie-Standards (PQC).

Die Richtlinie gibt an, ob PQC-Schlüsselaustauschmethoden von Remote-SSH-Diensten im Zielnetzwerksegment unterstützt werden. Optional können Unternehmen die Richtlinie so konfigurieren, dass eine Nichtkonformität gemeldet wird, wenn bestimmte Nicht-PQS-Algorithmen identifiziert werden, selbst wenn PQC-Algorithmen vorhanden sind. Auf diese Weise können Unternehmen sicherstellen, dass nur PQC-Schlüsselaustauschmethoden aktiviert sind, wie von den Behörden empfohlen.

Als branchenführende Plattform für das Scannen und Verwalten von Schwachstellen muss Greenbone Verstöße gegen etablierte PQS-Standards erkennen. Um diesen Erwartungen gerecht zu werden, fügen wir unserem OPENVAS ENTERPRISE FEED neue Erkennungstests hinzu. Dazu gehören neue NASL-Skripte zur Prüfung der Implementierung von PQC und die Bereitstellung eines speziellen PQS-Compliance-Scans. Weitere Upgrades umfassen eine Cryptography Bill of Materials (CBOM) zur Verfolgung aller identifizierten Verschlüsselungsmethoden pro IT-Asset, die für mehr Transparenz sorgt, sowie spezialisierte Berichte in einem strukturierten Format.

Diese Upgrades liefern unserer Kundschaft einen klaren Nachweis der PQS-Konformität und melden nicht konforme Dienste. Gemäß den Vorgaben von NIST CSWP 48 wird OPENVAS SCAN die Erkennung von Netzwerkdiensten, Cloud-Diensten, Endusersystemen und -servern, Anwendungen sowie Softwarepaketen und -bibliotheken unterstützen. Durch die Implementierung von Discovery für PQS können Unternehmen die Einhaltung der IT-Sicherheitsstandards erreichen, die für ihre betrieblichen Anforderungen gelten.

OPENVAS SCAN wird die PQS-Konformität für viele gängige Protokolle erkennen, darunter:

Protokoll / Familie

Verwendung in der Industrie

Quantenbedrohungen

TLS

DNS über HTTPS (DoH) und DNS über TLS (DoT) bieten eine sichere Auflösung; TLS/mTLS unterstützt die sichere Kommunikation auf der OSI-Anwendungsschicht.

Zertifikat Kompromittierung des privaten Schlüssels, passive Entschlüsselung aufgezeichneter TLS-Sitzungen nach einem Quanten-Durchbruch und Identitätsdiebstahl durch Fälschung von Signaturen.

SSH

Ermöglicht einen sicheren Netzwerkkanal für die Betriebssystemadministration, Dateiübertragung und Remote-Ausführung.

Offenlegung von Client-Anmeldedaten, Kompromittierung von User-Keys und Verlust der Forward Secrecy durch Quanten-Schlüsselwiederherstellung.

IPSec/IKEv2

Eine VPN-Protokollsuite, die Netzwerkverschlüsselung und -authentifizierung über Encapsulating Security Payload (ESP) und Authentication Header (AH) bereitstellt.

Der Austausch wird von IKE unter Verwendung von RSA oder ECDH abgewickelt, die anfällig für Quantenangriffe mit dem Shor-Algorithmus sind.

Kerberos

Ein Authentifizierungssystem, das symmetrische Kryptografie für den sicheren Schlüsselaustausch zwischen Clients und Diensten verwendet.

Post-Quanten-Angriffe könnten vorab geteilte Schlüssel knacken oder Ticket-Gewährungsdienste kompromittieren, wenn eine schwache Verschlüsselung verwendet wird.

PGP

Ermöglicht End-to-End-E-Mail-Verschlüsselung und digitale Signaturen zwischen Einzelpersonen und Organisationen.

Die Kompromittierung privater Schlüssel durch Quantenangriffe könnte historische verschlüsselte Korrespondenz offenlegen.

OAUTH/OpenID Connect

Bietet delegierte Autorisierung und föderiertes Identitätsmanagement über Webanwendungen und APIs hinweg.

Die Gefährdung von Tokens und Signaturen durch Quantenangriffe könnte unbefugten Zugriff oder Identitätsfälschungen ermöglichen.

DNSSEC

Bietet Integrität und Authentizität für DNS-Antworten durch kryptografische Signaturen.

Quantenangriffe können RSA/ECDSA-basierte DNSSEC-Signaturen knacken und ermöglichen so Domain-Spoofing oder Umleitungen.

S/MIME

Verschlüsselt und signiert E-Mail-Nachrichten für die Sicherheit der Unternehmenskommunikation.

Quantenangriffe könnten gespeicherte E-Mails entschlüsseln und Absendesignaturen fälschen, wenn RSA- oder ECC-Schlüssel verwendet werden.

Hardware-Sicherheitsmodule (HSMs)

Bieten manipulationssichere Speicherung kryptografischer Schlüssel und sichere Vorgänge für PKI und Signaturen.

Anfällig für die Extraktion gespeicherter Schlüssel, wenn klassische Algorithmen (RSA, ECC) durch Quantencomputer kompromittiert werden.

Zeitplan für die Umsetzung der PQS-Standards

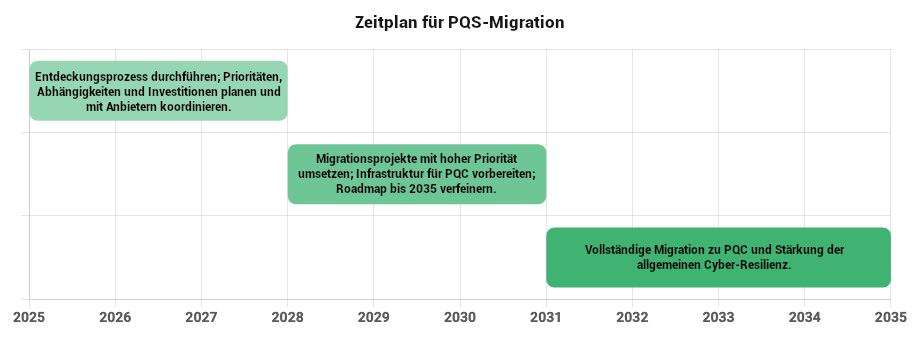
Das britische National Cyber Security Centre (NCSC) hat einen allgemeinen Zeitplan für die Migration der IT-Infrastruktur auf PQS-konforme Standards vorgelegt [1].

Abbildung 1: Allgemeiner Zeitplan für die Migration auf PQS

Zeitplan

Aktivitäten

Bis 2028

Durchführung einer Ermittlung und Bewertung aller kryptografischen Implementierungen. Entwicklung eines Migrationsplans mit Prioritäten, Abhängigkeiten, Investitionen und Aktualisierungen der Hardware-Vertrauensbasis. Kommunikation der Anforderungen an Lieferunternehmen und externe IKT-Dienste.

Von 2028 bis 2031

Durchführung von Migrationen mit hoher Priorität und Vorbereitung der Infrastruktur auf die PQC-Bereitschaft. Verfeinerung der Roadmap für die vollständige Migration bis 2035.

Von 2031 bis 2035

Abschluss der Umstellung auf PQC bei gleichzeitiger Stärkung der allgemeinen Cybersicherheitsresilienz aller Systeme.

Die Auswirkungen von Quantencomputern auf kryptografische Primitive

Kryptografische Primitive sind die Grundbausteine einer sicheren digitalen Kommunikation. Jede kryptografische Funktion hat eine andere Aufgabe bei der Gewährleistung sicherer Online-Transaktionen: Fernauthentifizierung, Gewährleistung der Vertraulichkeit, Integrität und Authentizität von Daten während der Übertragung und im Ruhezustand sowie Nichtabstreitbarkeit. Obwohl es etablierte Standards zur Abwehr klassischer kryptografischer Angriffe auf Siliziumbasis gibt, wird erwartet, dass feindliche Quantentechnologien deren Widerstandsfähigkeit erheblich beeinträchtigen werden. Infolgedessen werden quantenfähige Angreifende in der Lage sein, verdeckte Spionagekampagnen und digitale Identitätsdiebstähle sowohl von menschlichen als auch von nicht-menschlichen Entitäten gegen Mechanismen durchzuführen, die nicht den neuen PQS-Standards entsprechen.

Die Sicherheitslage wird durch HNDL-Angriffe (Harvest Now Decrypt Later) weiter verkompliziert, bei denen Eindringlinge verschlüsselte Nachrichten aufzeichnen, die sie erst später entschlüsseln können – sobald sie über ausreichend fortschrittliche Quantentechnologie verfügen. HNDL-Angriffe machen die zeitnahe Implementierung von PQC noch wichtiger, insbesondere für hochsensible Daten. Gemäß der NIST-Standardisierung für Post-Quanten-Kryptografie werden Quantencomputer voraussichtlich folgende Auswirkungen auf die einzelnen kryptografischen Primitive haben:

Die Auswirkungen von Q-Day auf die symmetrische Verschlüsselung (AES, ChaCha20)

Bedrohungsstufe: Moderat – reduzierte effektive Schlüsselstärke

Quantencomputer, die den Grover-Algorithmus verwenden, sind in der Lage, einen Schlüsselraum in etwa √N Zeit zu durchsuchen, anstatt der N Zeit, die für herkömmliche Brute-Force-Kryptografieangriffe erforderlich ist [1]. Dadurch wird die Sicherheit symmetrischer Schlüssel effektiv halbiert: Ein 128-Bit-Schlüssel bietet nur noch eine Post-Quanten-Sicherheit von ≈64 Bit, ein 256-Bit-Schlüssel nur noch ≈128 Bit.

Die folgende Tabelle gibt einen Überblick darüber, wie symmetrische Schlüssel vom Grover-Algorithmus beeinflusst werden [2][3][4].

Algorithmus / Schlüssellänge

Klassische Sicherheit

Quantenäquivalent             (Grover-Algorithmus)

PQS-Status

AES-128

128-Bit-Sicherheit

≈ 64-Bit             äquivalent    

Anfällig– nicht ausreichend für PQS.

AES-192

192-Bit-Sicherheit

≈ 96-Bit-Äquivalent

Anfällig – nicht ausreichend für PQS.

AES-256

256-Bit-Sicherheit

≈ 128-Bit-Äquivalent

Die empfohlene Mindestbitstärke für PQS.

ChaCha20

256-Bit-Sicherheit

≈ 128-Bit-Äquivalent

Vergleichbar mit AES-256.

Darüber hinaus sind sich Experten zwar einig, dass aktuelle Verschlüsselungsalgorithmen wie AES durch eine einfache Erhöhung der Bitstärke geheimer Schlüssel ausreichend quantenresistent werden, doch dieser Ansatz stellt eine erhöhte Belastung für klassische CPUs auf Siliziumbasis dar. Daher besteht Bedarf an der Entwicklung neuer Algorithmen, die sowohl für die siliziumbasierte Datenverarbeitung effizient als auch gegenüber quantenbasierten kryptografischen Analysen robust sind.

Die Auswirkungen des Q-Day auf asymmetrische Verschlüsselung und digitale Signaturen (RSA, DSA, ECC)

Bedrohungsstufe: Schwerwiegend – vollständig geknackt

Der Shor-Algorithmus ermöglicht es Quantencomputern, große ganze Zahlen effizient zu faktorisieren und diskrete Logarithmen zu lösen [1][2] – die mathematische Grundlage von RSA, dem Digital Signature Algorithm (DSA) und der Elliptic Curve Cryptography (ECC). Daher müssen die klassischen Algorithmen, auf denen asymmetrische Verschlüsselung und digitale Signaturen basieren, vollständig durch quantenresistente Algorithmen ersetzt werden. Im August 2024 veröffentlichte das NIST FIPS 204 zur Fertigstellung von ML-DSA (CRYSTALS-Dilithium) und FIPS 205 für SLH-DSA (SPHINCS+) als US-Bundesstandards. FIPS 206 zur formellen Standardisierung von FN-DSA (Falcon) befindet sich in der Entwicklung [3][4][5].

Die folgende Tabelle gibt einen Überblick darüber, wie klassische und PQC-asymmetrische Kryptografiealgorithmen vom Shor-Algorithmus beeinflusst werden [6][7][8].

Algorithmus

PQS-Status

RSA (1024 / 2048 / 4096 Bit)

Anfällig – nur in der hybriden Übergangsphase verwenden.

Digital Signature Algorithm (DSA)

Anfällig — auch in hybriden Konfigurationen nicht empfohlen.

ML-DSA

NIST-standardisiert für digitale Signaturen. Empfohlen für allgemeine Authentifizierung.

FN-DSA

NIST-standardisiert für digitale Signaturen. Empfohlen für allgemeine Authentifizierung.

SLH-DSA

NIST-standardisiert für digitale Signaturen in Hochsicherheitsumgebungen.

Die Auswirkungen des Q-Day auf die Echtzeit-Schlüsselerstellung

Bedrohungsstufe: Schwerwiegend – Diffie-Hellman und ECC sind geknackt

Da vorquantische Echtzeit-Schlüsselerstellungsmechanismen wie Diffie-Hellman (DH) und Elliptic-Curve Diffie-Hellman (ECDH) auf Public-Key-Kryptografie basieren, sind auch sie vom Shor-Algorithmus betroffen. Daher müssen diese klassischen Mechanismen durch postquantische Schlüsselkapselungsmechanismen (KEM) ersetzt werden. Per Definition unterscheidet sich KEM von anderen Schlüsselaustauschmechanismen dadurch, dass eine Partei einen zufälligen symmetrischen Schlüssel generiert und diesen dann mit dem öffentlichen Schlüssel der anderen Partei kapselt. Im Gegensatz dazu berechnen bei DH und ECDH beide Seiten unabhängig voneinander einen Teil des endgültigen gemeinsamen symmetrischen Schlüssels und sind beide Seiten dafür verantwortlich, diese Teile zu einem endgültigen gemeinsamen Schlüssel zu kombinieren.

Während der Übergangsphase hin zu einer vollständigen postquantum-sicheren Schlüsselvergabe werden hybride Schlüsselaustauschverfahren bevorzugt. Hybride Schlüsselaustauschverfahren verwenden sowohl einen klassischen Algorithmus wie ECDH als auch einen postquantum-sicheren KEM. Auf diese Weise bleibt die Sitzungsherstellung auch dann sicher, wenn ein Angriff auf einen Algorithmus entdeckt wird.

Im August 2024 finalisierte das NIST den FIPS-203-Standard für ML-KEM (basierend auf dem CRYSTALS-Kyber-Algorithmus) für die quantenresistente Schlüsselgenerierung. Zuletzt fügte das NIST im Jahr 2025 den Hamming-Quasi-Cyclic-Algorithmus (HQC) zur Liste der PQS-Schlüsselgenerierungsstandards hinzu [1].

Die folgende Tabelle beschreibt die Quantenbedrohung für klassische Echtzeit-Schlüsselaufbauverfahren sowie die PQS-konformen Hybrid- und ML-KEM-Algorithmen [4][5][6].

Algorithmus

PQS-Status

Diffie–Hellman (DH)

Anfällig — ersetzen oder während der Übergangsphase nur in Kombination mit einem PQ KEM verwenden.

Elliptic-Curve Diffie–Hellman (ECDH)

Anfällig — ersetzen oder nur in einer hybriden ECDH+PQ-KEM verwenden, bis die vollständige PQ-Migration abgeschlossen ist.

Hybride Schlüsselbildung (z. B. ECDH + ML-KEM)

Während der Migration dringend empfohlen, um sich gegen unvorhergesehene Entwicklungen abzusichern. Bleibt sicher, wenn eine Komponente geknackt ist.

ML-KEM (512, 768 und 1024 Bit Stärke)

NIST-standardisiert für die Schlüsselbildung. ML-KEM-512 wird für klassische Anwendungsfälle mit 128 Bit empfohlen. ML-KEM-768 wird für höhere Sicherheit in Unternehmensprofilen empfohlen und ML-KEM-1024 wird für Szenarien mit höchster Sicherheit empfohlen.

HQC (128, 192 und 256 relative Bitstärken)

NIST-standardisiert für die Schlüsselerstellung. HQC-128, HQC-192 und HQC-256 entsprechen den NIST-Sicherheitsstufen 1, 3 und 5. Jede bietet einen quantenresistenten Schutz, der in etwa den Sicherheitsstärken von AES-128, AES-192 und AES-256 entspricht.

Die Auswirkungen des Q-Day auf Hash-Algorithmen (SHA-2, SHA-3)

Bedrohungsstufe: Niedrig – leicht geschwächt

Quantenangriffe wie der Grover-Algorithmus und der Brassard-Høyer-Tapp-Algorithmus (BHT) reduzieren die Kollisionsresistenz effektiv auf etwa ein Drittel ihrer klassischen Stärke [1]. Ähnlich wie bei der symmetrischen Verschlüsselung wurden für PQS keine speziellen Funktionen mit intrinsischen Eigenschaften entwickelt. Daher besteht die wirksame Strategie darin, die Ausgabelänge zu erhöhen. Beim Hashing bezieht sich die Bitstärke darauf, wie viele Rechenoperationen (im Durchschnitt) erforderlich sind, um entweder die Präimage-Resistenz oder die Kollisionsresistenz zu brechen [2].

Die folgende Tabelle gibt einen Überblick darüber, wie Hash-Algorithmen durch Grovers Algorithmus unter Verwendung eines Quantencomputers beeinflusst werden [3][4][5].

Hash-Funktion

Quantenäquivalent             (Grover-Algorithmus)

Status

SHA-256

≈ 85-Bit-Kollision Äquivalent

Kurzfristig akzeptabel, langfristig jedoch nicht empfohlen PQS

SHA-384

≈ 128-Bit-Kollision Äquivalent

Mittelfristige PQS-Resilienz.

SHA-512

≈ 171-Bit-Kollision Äquivalent

Empfohlene Basis für PQS-Resilienz.

SHA-3-256

≈ 85-Bit-Kollision Äquivalent

Mittelfristige PQS-Resilienz.

SHA-3-512

≈ 171-Bit-Kollision Äquivalent

Empfohlen als widerstandsfähigste Hash-Funktion für PQS.

Zusammenfassung

Da der Q-Day näher rückt, müssen Unternehmen auf neue PQC-Standards umsteigen, um die Widerstandsfähigkeit ihrer Online-Kommunikation in Form von Datenschutz und Schutz vor Datenverlust zu gewährleisten. Greenbone unternimmt entschlossene Schritte, um vollständige PQS-Konformität zu erreichen – durch die Modernisierung interner Abläufe, die Anpassung an etablierte Standards und die Ausstattung unserer OPENVAS SECURITY INTELLIGENCE-Plattform mit PQC-Erkennungs- und robusten Compliance-Audit-Tools. Greenbone wird von innen und außen quantentauglich. Wir heben die Erkennung und das Management von Schwachstellen auf eine neue Ebene – die Quantenebene.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht

8. Dezember 2025/von Greenbone AG
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Greenbone AG https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Greenbone AG2025-12-08 11:59:192026-03-19 08:01:39Greenbones Analyse zur Post-Quanten-Verschlüsselung
Joseph Lee

November 2025 Threat Report: Datendiebstahl führt zu einer volatilen Ransomware-Landschaft

Blog

War der November 2025 ein ruhiger Monat für die Cybersicherheit? Nein, natürlich nicht. Die Auswirkungen der Oracle EBS-Ransomware-Kampagnen, die im Oktober begannen, waren weitreichend: Allein das Cl0p-Syndikat hat über 29 Organisationen angegriffen, insgesamt gab es über 100 Opfer. Dazu gehörten Envoy Air (eine Tochtergesellschaft von American Airlines), Cox Enterprises, Logitech, die Harvard University, die Washington Post, Allianz UK, Schneider Electric, Mazda, Canon, der britische National Health Service (NHS), die University of the Witwatersrand, das Dartmouth College und andere. Eine kostenlose Testversion von Greenbones OPENVAS BASIC bietet Verteidigern Zugang zu wichtigen Cybersicherheitsfunktionen. Scannen Sie Ihre IT-Umgebung mit dem OPENVAS ENTERPRISE FEED von Greenbone und profitieren Sie noch heute von branchenführender Abdeckung.

Im Threat Report dieses Monats werden wir die neuesten Bedrohungen für die Cybersicherheit von Unternehmen im November 2025 untersuchen, darunter einige der riskantesten neuen Software-Schwachstellen. Datendiebstahl und Erpressung sind ebenfalls aktuelle Themen, da Ransomware-Angriffe im Jahr 2025 weiter zunehmen. Neue Vorschriften und zivilrechtliche Präzedenzfälle kommen ebenfalls ins Spiel und erhöhen die potenziellen finanziellen Kosten für Unternehmen, die private Daten preisgeben.

Es ist Zeit, erneut über Datendiebstahl zu sprechen

Der Threat Report vom Mai 2025: Hack, Rinse, Repeat untersuchte, wie gestohlene Daten nachfolgende Cyberangriffe ermöglichen, indem sie Kontext für gezielte Social-Engineering-Kampagnen und sensible Informationen über die IT-Infrastruktur eines Unternehmens liefern. Alternativ können gestohlene Daten direkt für Zahlungskartenbetrug oder Identitätsdiebstahl verwendet werden, was sich negativ auf die einzelnen Opfer auswirkt.

Jeden Tag werden weltweit mehrere große Datenverstöße bekannt. Das Identity Theft Resource Center (ITRC) hat allein in den USA in der ersten Hälfte des Jahres 2025 1.732 öffentlich gemeldete Datenverstöße (≈9,6 pro Tag) erfasst. Der im Oktober veröffentlichte Bericht „ENISA Threat Landscape 2025” verzeichnete 4.875 Vorfälle in der EU von Juli 2024 bis Juni 2025 (≈13,4 pro Tag). Der „European Threat Landscape Report 2025” von CrowdStrike behauptet, dass 92 % der Ransomware-Opfer in der EU auf einer Data Leak Site (DLS) gelistet waren, die mit verschlüsselungsbasierten Erpressungs- und Datendiebstahl-Erpressungstaktiken in Verbindung steht, während 8 % der Opfer auf DLS Ransomware-Gangs gelistet waren, die sich ausschließlich auf Datendiebstahl verlassen.

Wohin führt das alles? Erstens sollen neue EU-Vorschriften Organisationen mit Strafmaßnahmen dazu bewegen, ihre Cybersicherheit zu verbessern. Der Digital Operational Resilience Act (DORA) verlangt von Finanzinstituten, sowohl ihre eigene Cybersicherheit als auch die von externen IKT-Unternehmen zu bewerten. Der Deutsche Bundesrat hat dem Gesetz zur Umsetzung der NIS-2-Richtlinie nichts entgegengesetzt, welches Geldstrafen und sogar persönliche Haftung für Führungskräfte und Vorstände von Unternehmen vorsieht, die unter die EU-Vorschriften fallen. Die Durchsetzung von NIS 2 wird für Ende 2025 bis Anfang 2026 erwartet.

Auch die von Datenverstößen betroffenen Personen melden sich zu Wort. Die Zahl der Rechtsstreitigkeiten im Zusammenhang mit Datenschutzverletzungen erreichte 2024 einen Rekordwert (≈124 pro Monat) und stieg bis 2025 weiter an. Anfang 2025 gab Conduent Business Solutions den Diebstahl von personenbezogenen Gesundheitsdaten (PHI) von mehr als 10,5 Millionen amerikanischen Personen bekannt. Im Oktober 2025 wurden die Opfer benachrichtigt, und seitdem wurden zehn Sammelklagen eingereicht. Im November entschied ein US-Berufungsgericht, dass die Veröffentlichung von Führerscheinnummern im Internet einem „konkreten” Schaden gleichkommt, was das Risiko für Unternehmen, die Daten preisgeben, weiter erhöht.

Auf die eine oder andere Weise verhängen die zuständigen Behörden höhere finanzielle Kosten für Unternehmen, die keine angemessenen Cybersicherheitsmaßnahmen implementieren. Als grundlegende IT-Sicherheitskontrolle bietet das risikobasierte Schwachstellenmanagement weitreichende Vorteile: Es reduziert den unbefugten Erstzugriff auf kritische IT-Ressourcen, wehrt Massenangriffe ab, verhindert Denial-of-Service-Angriffe (DoS) und trägt zur Eindämmung fortgeschrittener Social-Engineering-Angriffe bei. Außerdem verringert es die Folgeschäden einer Sicherheitsverletzung, falls es doch einmal zu einer solchen kommen sollte.

Unbekannte Geräte: Ein weiterer Grund, Ihre IT-Infrastruktur zu scannen

Neu auftretende Software-Schwachstellen sind nicht der einzige Grund, die IT-Infrastruktur Ihres Unternehmens kontinuierlich zu scannen. Ein aktueller Strafprozess gegen Nordex, einen niederländischen Windparkbetreiber, zeigt, wie leicht sich unbekannte Geräte in Produktionsnetzwerke einschleichen können. Laut Urteil schloss ein Manager des Unternehmens heimlich drei Cryptocurrency-Mining-Rigs und zwei Helium-Netzwerkknoten an interne Systeme an zwei Standorten an. Der inzwischen verurteilte Betreiber schloss die Miner an einen Router in einem Umspannwerk an und versteckte die WLAN-Hotspots in Windkraftanlagen. Die Rogue-Geräte wurden erst entdeckt, als Nordex sich von einem mit Conti in Verbindung stehenden Ransomware-Vorfall aus dem Jahr 2022 erholte.

Kontinuierliches Scannen der Infrastruktur ist wichtig: Nicht autorisierte Hardware kann auf geringfügige Verstöße gegen Richtlinien hinweisen, aber auch auf böswillige Insider oder externe Bedrohungen, die sich unbefugten Zugriff verschafft haben. OPENVAS SCAN ist mit Konfigurationen für Erkennungsscans ausgestattet, die Warnmeldungen ausgeben, wenn neue Geräte in einem Netzwerk erscheinen oder wenn kritische Systeme ausfallen.

DNS-Risiko durch neue Cache-Poisoning-Sicherheitslücke in BIND 9

CVE-2025-40778 und CVE-2025-40780 (beide CVSS 8.6) sind nicht authentifizierte Schwachstellen in rekursiven Resolvern von BIND 9, die Remote-DNS-Cache-Poisoning und Datensatzfälschungen ermöglichen. Eine dritte Schwachstelle, CVE-2025-8677 (CVSS 7.5), ermöglicht Denial-of-Service-Angriffe durch CPU-Auslastung. Cache-Poisoning-Fehler zielen auf die Art und Weise ab, wie rekursive Resolver Antworten im Speicher zwischenspeichern. Wenn ein Resolver mit einem bösartigen DNS-Eintrag vergiftet wird, werden User bis zum Ablauf der TTL auf die bösartige IP umgeleitet.

BIND 9 ist ein weit verbreiteter Open-Source-DNS-Server, der vom Internet Systems Consortium (ISC) entwickelt und gepflegt wird. Er wird besonders häufig für On-Prem- und ISP-/Unternehmensbereitstellungen eingesetzt. Obwohl keine Exploits in freier Wildbahn gemeldet wurden, gibt es für CVE-2025-40778 einen öffentlichen Proof-of-Concept (PoC) [1] und weltweit wurden zahlreiche nationale CERT-Warnungen herausgegeben [2][3][4][5][6][7][8].

Greenbone bietet Erkennungsprüfungen für alle drei CVEs für mehrere Linux-Distributionen und Hardwaregeräte. Allgemein gesagt sind viele BIND 9-Versionen zwischen 9.11 und 9.21, einschließlich einiger Supported Preview (S1)-Builds, anfällig. Spezifische Informationen zu den betroffenen Produkten finden Sie in den Sicherheitshinweisen von ISC [9][10][11].

2 Jahre alte Linux-Use-After-Free-Sicherheitslücke ist nun eine Ransomware-Bedrohung

CVE-2024-1086 (CVSS 7.8, EPSS > 99. Perzentil), veröffentlicht Anfang 2024, wird nun für Ransomware-Angriffe genutzt. Die CVE steht seit Mitte 2024 auf der KEV-Liste der CISA und wurde im November 2025 für die Verwendung in Ransomware-Angriffen markiert. CVE-2024-1086 ist eine Use-after-free-Sicherheitslücke [CWE-416], welche die lokale Rechteausweitung auf Root, sowie die Ausführung beliebigen Codes auf Kernel-Ebene ermöglicht. Die Sicherheitslücke befindet sich im Linux-Kernel netfilter/nf_tables und betrifft Kernel vor Version 6.1.77. Ein öffentlicher PoC ist seit März 2024 verfügbar [1].

Greenbones OPENVAS ENTERPRISE FEED und COMMUNITY FEED bieten seit Anfang 2024 Erkennung für CVE-2024-1086 in mehreren Linux-Distributionen.

CVE-2025-12480: Gladinet Triofox-Sicherheitslücke unter aktivem Angriff

CVE-2025-12480 (CVSS 9.1, EPSS >98. Perzentil) ist eine Sicherheitslücke in der Zugriffskontrolle [CWE-284] in Gladinet Triofox, die eine nicht authentifizierte Remote-Code-Ausführung (RCE) ermöglicht. Die Schwachstelle wird aktiv von der Bedrohungsgruppe UNC6485 ausgenutzt. Obwohl bisher noch keine erfolgreichen Ransomware-Angriffe gemeldet wurden, zeigen Analysen, dass Bedrohungsakteure Fernzugriffstools [T1219] importieren und nach Möglichkeiten für laterale Bewegungen [T1046] suchen. Eine vollständige technische Analyse wurde von Google Mandiant veröffentlicht, wodurch das Risiko einer Ausweitung der Ausnutzung steigt.

Die Angriffskette funktioniert durch die Bereitstellung einer bösartigen GET-Anfrage, die localhost im Host-Header angibt. Der HTTP-Host-Header wird für das Routing auf der Serverseite verwendet, kann jedoch gefälscht werden, da er nicht für das Routing über das Internet verwendet wird. CVE-2025-12480 kann auch als Origin Validation Error [CWE-346] betrachtet werden, da Triofox Anfragen an localhost ohne ordnungsgemäße Überprüfung automatisch vertraut. Dieser Spoofing-Angriff ermöglicht anschließend den Zugriff auf die Route AdminAccount.aspx, sensible Installationsskripte und Konfigurationsseiten. RCE wird schließlich erreicht, indem die Antiviren-Engine von Triofox ein Pfad zu vom Angreifer generierten Skripten bereitgestellt wird.

Die italienische nationale Cyberagentur ACN und Taiwans TWCERT haben Warnungen für CVE-2025-12480 herausgegeben [1][2]. Der OPENVAS ENTERPRISE FEED von Greenbone umfasst sowohl eine aktive Überprüfung als auch eine Versionsüberprüfung, um anfällige Systeme zu identifizieren. Benutzer sollten sofort auf die Triofox-Version 16.7.10368.56560 oder höher aktualisieren. Eine Abhilfe kann auch durch die Konfiguration einer WAF erreicht werden, die externe Anfragen ablehnt, die localhost im Host-Header angeben.

CVE-2025-61757: Nicht authentifizierter RCE in Oracle Identity Manager

CVE-2025-61757 (CVSS 9,8, EPSS > 98. Perzentil) ist eine RCE-Sicherheitslücke vor der Authentifizierung in Oracle Identity Manager (OIM) und Oracle Identity Governance (OIG). OIM ist die zentrale Provisioning- und Identitätslebenszyklus-Engine von Oracle, während OIG zusätzliche Governance-Funktionen wie Zugriffsüberprüfungen, Rollen-/SoD-Kontrollen, Analysen und mehr umfasst. CVE-2025-61757 wird aktiv ausgenutzt, es gibt mindestens einen öffentlichen PoC-Exploit und eine detaillierte technische Analyse ist verfügbar.

Die Ausnutzung für den ersten Zugriff auf OIM-Instanzen, die mit dem Internet verbunden sind, gilt als trivial; die Authentifizierung kann mit einer einzigen HTTP-Anfrage umgangen werden. Durch Hinzufügen von ?WSDL zur URL oder Anhängen von ;.wadl als Pfadparameter überspringt der SecurityFilter die Authentifizierungsprüfungen. Forschende nutzten diesen unbefugten API-Zugriff, um einen Endpunkt zu missbrauchen, der zur Syntaxprüfung von Groovy-Skripten durch Kompilieren vorgesehen ist. Obwohl das Groovy-Skript selbst nicht ausgeführt wird (sondern nur kompiliert), werden Code-Annotationen innerhalb des Skripts zur Kompilierungszeit ausgeführt, wodurch RCE ermöglicht wird.

Weltweit wurden mehrere nationale CERT-Warnungen für CVE-2025-61757 herausgegeben [1][2][3][4]. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine aktive Überprüfung, um die Anfälligkeit für CVE-2025-61757 mit einer speziell gestalteten HTTP-Anfrage zu überprüfen. Betroffen sind die Versionen 12.2.1.4.0 und 14.1.2.1.0 von OIM und OIG.

CentOS Web Panel (CWP) unter aktivem Angriff für RCE

CVE-2025-48703 (CVSS 9.0, EPSS >98. Perzentil) ist eine Schwachstelle für die Remote-Befehlsinjektion vor der Authentifizierung [CWE-78] in Control Web Panel / CentOS Web Panel (CWP). Die Ausnutzung erfordert die Kenntnis eines gültigen Nicht-Root-Usernames. Der Fehler wird durch eine Umgehung der Authentifizierung im Dateimanager-Endpunkt changePerm in Kombination mit einer OS-Befehlsinjektion über den nicht bereinigten Parameter t_total chmod verursacht. Infolgedessen könnte ein Angreifer als gültiger Benutzer eine Reverse-Shell erstellen. Eine vollständige technische Beschreibung und ein PoC wurden von Fenrisk veröffentlicht, der den Fehler entdeckt und gemeldet hat.

Im November hat die CISA CVE-2025-48703 als aktiv ausgenutzt gekennzeichnet, und Taiwans TWCERT hat eine Warnung herausgegeben [1]. Angesichts der weit verbreiteten Nutzung von CWP und der großen Anzahl von Instanzen, die dem Internet ausgesetzt sind, stellt CVE-2025-48703 weltweit ein hohes Risiko dar. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine authentifizierte Versionserkennungsprüfung, um anfällige CWP-Server zu identifizieren, sodass User sofort Maßnahmen ergreifen können. Alle Versionen von CWP vor 0.9.8.1205 sind betroffen.

Nicht gepatchtes Microsoft Office ist neuen Social-Engineering-Angriffen ausgesetzt

CVE-2025-60724 (CVSS 9.8) ist eine neue kritische GDI+-Heap-Überlauf-Sicherheitslücke [CWE-122], die die Grafikkomponente von Microsoft Office und Windows betrifft. RCE kann auf dem Computer eines Opfers ausgelöst werden, wenn dieses dazu gebracht wird, ein speziell gestaltetes Dokument oder eine Metadatei zu öffnen. Microsoft hat die Schwachstelle mit einem Patch Tuesday-Rollout im November behoben. Vulmon listet zwei öffentliche PoC-Exploits auf, die jedoch beide inzwischen von GitHub entfernt wurden.

Ausgeklügelte Social-Engineering-Angriffe überzeugen User oft dazu, eine schädliche Datei zu öffnen, die versucht, eine lokale Software-Sicherheitslücke auszunutzen. Um besser zu verstehen, wie Cyber-Kriminelle diese Taktik anwenden, lesen Sie unseren aktuellen Blogbeitrag „Greenbone hilft bei der Abwehr fortgeschrittener Social-Engineering-Angriffe“. Greenbone umfasst die Erkennung von CVE-2025-60724 und anderen CVEs, die im monatlichen Patch-Zyklus von Microsoft veröffentlicht wurden.

PoC-Exploit für neue Schwachstellen in N-Central veröffentlicht

Horizon.ai hat einen PoC-Exploit-Code und eine detaillierte technische Analyse für eine neue Angriffskette veröffentlicht, die CVE-2025-9316 und CVE-2025-11700 in N-Able’s N-Central ausnutzt. N-Central ist eine Verwaltungs- und Überwachungssoftware (RMM), die von großen Unternehmen und Managed Service Providern (MSPs) verwendet wird, um IT-Infrastrukturen einschließlich Konfiguration, Patching, Berichterstellung und Analyse einfach zu verwalten. N-Central gehört zur Kategorie der Software mit „Blast Radius“; eine Kompromittierung könnte leicht zu nachgelagerten Sicherheitsverletzungen bei Dritten führen.

Das belgische CERT.be und das italienische ACN haben CERT-Warnungen für die neuen CVEs herausgegeben [1][2]. Zwei weitere CVEs mit kritischem Schweregrad in N-Central wurden im August dieses Jahres bekannt gegeben und schnell aktiv ausgenutzt – ein weiterer Beweis dafür, dass Angreifer N-Central als hochwertiges Ziel betrachten. Hier ist eine kurze Zusammenfassung der beiden neuen ausnutzbaren CVEs in N-Central und einer weiteren neuen CVE mit hohem Risiko für das Produkt:

CVE-2025-11366 (CVSS 9,8): Eine Umgehung der Authentifizierung über Pfadüberquerung [CWE-22]. Der Fehler wurde entdeckt und behoben, wobei nur sehr wenige Details bekannt gegeben wurden.

CVE-2025-11700 (CVSS 7,5): Eine XML-External-Entities-Injection [CWE-611], die zur Offenlegung von Informationen führt

CVE-2025-9316 (CVSS 6.9): Angreifer können Session-IDs für nicht authentifizierte Benutzer generieren, was zu einer Umgehung der Authentifizierung führt [CWE-1284].

Die CVEs sind in N-Central 2025.4 behoben. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Remote-Banner-Prüfung zur Identifizierung aller drei oben genannten CVEs sowie eine zusätzliche aktive Prüfung für CVE-2025-9316.

Zusammenfassung

Der November 2025 war für die Cybersicherheit alles andere als ruhig. Ransomware-Kampagnen, die auf Schwachstellen in Oracle EBS abzielten, weiteten sich auf über 100 Opfer aus. Die Zahl der Sicherheitsverletzungen steigt weiter an, und Sammelklagen im Namen privater Opfer halten Schritt. Die EU-Verordnungen DORA und NIS 2 rücken in den Fokus und erhöhen die Haftung von Unternehmen und Personen für das Management. Was die Schwachstellen angeht, so sorgen neue aktiv ausgenutzte Schwachstellen in BIND 9, Linux, Triofox, N-Central und anderen dafür, dass der Ransomware-Krieg noch lange nicht vorbei ist.

Eine kostenlose Testversion von Greenbones OPENVAS BASIC bietet Verteidigern Zugang zu wichtigen Cybersicherheitsfunktionen. Scannen Sie Ihre IT-Umgebung mit Greenbones OPENVAS ENTERPRISE FEED, um noch heute von einer branchenführenden Abdeckung zu profitieren.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht

3. Dezember 2025/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2025-12-03 12:23:162025-12-04 09:12:29November 2025 Threat Report: Datendiebstahl führt zu einer volatilen Ransomware-Landschaft
Greenbone AG

Greenbone hilft bei der Abwehr fortgeschrittener Social-Engineering-Angriffe

Blog

Dringlichkeit, Angst, Neugier, Vertrauen, Gier, Mitgefühl – Social Engineering ist äußerst erfolgreich darin, menschliche Emotionen für Cyberangriffe auszunutzen. Social-Engineering-Angriffe wurden als eine der wichtigsten Hauptursachen für eine große Zahl von Sicherheitsverletzungen identifiziert. Die meisten Auswertungen von Sicherheitsvorfällen führen Social Engineering unter den führenden Techniken für den Initialzugriff. Der jüngste Anstieg von KI-gestützten Phishing-Angriffen und Datendiebstahl verschafft Angreifern zusätzlich einen Vorteil, da ihnen kontextbezogene personenbezogene Daten und sensible Geschäftsinformationen zur Verfügung stehen.

Der Data Breach and Investigations Report (DBIR) 2025 von Verizon führt die Incident-Class „Social Engineering“ als Ursache für rund 17 % aller Sicherheitsverletzungen weltweit und 20 % im asiatisch-pazifischen Raum (APAC) an. Laut Sprinto war Social Engineering im Jahr 2025 in etwa 36 % der Vorfälle der Vektor für den Erstzugriff. Für Unternehmen können die Folgen verheerend sein; Ransomware, Datendiebstahl und Betriebsunterbrechungen können zu schwerwiegenden, umsatzschädigenden Auswirkungen führen.

Zu den fortgeschrittensten Social-Engineering-Kampagnen gehört eine besonders gefährliche Kombination: psychologische Manipulation gepaart mit der ausgefeilten Ausnutzung von Softwareschwachstellen. Solche Angriffsverläufe gehen weit über den „klassischen“ Phishing-Angriff hinaus, der darauf abzielt, den Benutzernamen und das Passwort eines Ziels zu stehlen. Sie verfolgen das Ziel, sich unmittelbar unbefugten Zugriff auf den Rechner des Opfers zu verschaffen, sich seitlich im lokalen Netzwerk zu bewegen und Daten zu exfiltrieren — mit nur einem falschen Klick, in einem einzigen Schlag.

In diesem Artikel betrachten wir einige ausgefeilte Social-Engineering-Kampagnen der jüngeren Vergangenheit — Angriffe, die menschliche Täuschung mit der Ausnutzung ungepatchter Softwareschwachstellen verbinden. Lesen Sie weiter, um mehr über die aktuelle Social-Engineering-Bedrohungslage zu erfahren und darüber, wie proaktives Vulnerability Management mit OPENVAS SECURITY INTELLIGENCE eine Defense-in-Depth-Strategie der Cybersicherheit unterstützt, einschließlich des Schutzes vor fortgeschrittenen Social-Engineering-Angriffen.

Fortgeschrittene Social-Engineering-Angriffe erfordern einen Defense-in-Depth-Ansatz

Die ausgefeiltesten Social-Engineering-Angriffe verbinden menschliche Täuschung mit technischer Ausnutzung. Der klassische „Phishing-Angriff“ [T1566] verleitet Benutzer dazu, ihre Zugangsdaten — einschließlich MFA-Codes — auf einer täuschend echt gestalteten, gefälschten Website einzugeben. In weiterentwickelten Varianten von Social-Engineering-Angriffen können Angreifer jedoch Remote Code Execution (RCE) direkt auf dem System des Opfers erreichen, um eine vollständige Systemkompromittierung zu erzielen, persistente Malware installieren oder sich sogar seitlich innerhalb des internen Netzwerks einer Organisation bewegen [T1210].

So funktionieren fortgeschrittene Social-Engineering-Angriffe:

  • Phishing-Nachrichten liefern bösartige Dateianhänge [001] oder Links [T1566.002], begleitet von einem sozialen Kontext, der das Opfer zum Anklicken verleitet [T1204].
  • Sobald geklickt wurde, wird das bösartige Payload des Angreifers ausgeführt. Je nach Aufbau kann es versuchen, Daten zu stehlen [T1003][T1005], ausgenutzte Softwareschwächen auf dem lokalen System des Opfers anzugreifen [T1203] oder zu zugänglichen Netzwerkdiensten zu pivotieren [T1210].
  • In einigen Fällen müssen Angreifer nicht einmal direkt mit ihren Zielen kommunizieren. Indem sie bösartige Ressourcen im öffentlichen Internet bereitstellen [T1189], können Opfer ihnen über manipulative Werbung [008] oder beim Ausführen von Dokumenten oder Softwareanwendungen begegnen, die sie für sicher halten [T1189][T1204].
  • Selbst wenn der Social-Engineering-Angriff der ersten Stufe keine Softwareschwachstelle direkt ausnutzt, können Angreifer Malware nachladen [T1105], um Fernzugriff auf den Rechner des Opfers zu erhalten.
  • Sobald sie im System sind, versuchen Angreifer schnell, ihren unbefugten Zugriff auszuweiten: Persistenz aufzubauen [TA0003], ihre Privilegien zu erhöhen [TA0004] und sich seitlich im Netzwerk zu bewegen [TA0008].

In all diesen Fällen bedeutet ungepatchte Software häufig den Unterschied zwischen einem harmlosen Sicherheitsvorfall und einem kostspieligen Data-Breach-Szenario. Defense-in-Depth-Sicherheitskontrollen, einschließlich Vulnerability Management, Patch-Management und Netzsegmentierung, stellen sicher, dass ein Angreifer seinen Zugriff nicht ausweiten kann — selbst wenn ein Social-Engineering-Versuch erfolgreich ist. Durch die kontinuierliche Identifizierung und Beseitigung ausnutzbarer Schwachstellen begrenzt Vulnerability Management den Schadensradius des Erstzugriffs und verhindert, dass sich lokale Kompromittierungen in der gesamten Umgebung ausbreiten.

Wie Greenbone bei der Abwehr fortgeschrittener Social-Engineering-Angriffe hilft

Greenbone unterstützt Organisationen dabei, ihre Resilienz gegenüber fortgeschrittenen Social-Engineering-Angriffen zu erhöhen, indem IT-Verantwortlichen ermöglicht wird, technische Sicherheitslücken zu schließen. Der OPENVAS ENTERPRISE FEED von Greenbone enthält über 200.000 einzelne Schwachstellentests — eine Erkennungs-Engine, die in der Branche führend ist. Der Feed wird täglich aktualisiert, um die Abdeckung neu aufkommender CVEs sicherzustellen. Eine kostenlose Testversion von OPENVAS BASIC steht IT-Verantwortlichen zur Verfügung, um ihre Enterprise-IT-Infrastruktur auf neu entstehende Bedrohungen zu scannen, einschließlich der Schwachstellen, die in fortgeschrittenen Social-Engineering-Kampagnen ausgenutzt werden.

Vulnerability Management gilt als eine grundlegende Sicherheitsmaßnahme [1][2][3]. Durch die Aufrechterhaltung eines kontinuierlichen Vulnerability Management-Prozesses können Organisationen die Wahrscheinlichkeit erheblich verringern, dass eine einzelne Phishing-E-Mail oder ein bösartiger Anhang zu einer umfassenden Sicherheitsverletzung eskaliert. Das Scannen einer IT-Umgebung ermöglicht es Sicherheitsteams, Schwachstellen zu identifizieren und zu beheben, die Angreifern einen Erstzugriff verschaffen könnten, und trägt zudem dazu bei, zu verhindern, dass Angreifer nach einer anfänglichen Kompromittierung Privilegien eskalieren, sich seitlich bewegen oder Malware bereitstellen. Mit Greenbones neuem Produktangebot OPENVAS REPORT erhalten Unternehmen klare Risikoanalysen über ihre gesamte IT-Infrastruktur hinweg und können schnell erweiterte Compliance-Berichte erstellen.

Social-Engineering-Kampagnen, die ungepatchte Software ausnutzen

Viele fortgeschrittene Social-Engineering-Kampagnen sind dafür bekannt, ungepatchte Softwareschwachstellen auszunutzen. In diesem Abschnitt betrachten wir einige reale Kampagnen, die fortgeschrittenes Exploit-Chaining über Dateianhänge und linkbasierte Angriffe einsetzen. Die nachfolgend beschriebenen Kampagnen bilden jedoch nur einen kleinen Ausschnitt der bekannten Angriffe ab — und kontinuierlich entstehen neue, weiterentwickelte Angriffskampagnen.

CVE-2025-8088: WinRAR-Schwachstelle ermöglicht das Einschleusen bösartiger Dateien

Mitte Juli 2025 beobachtete ESET die aktive Ausnutzung von CVE-2025-8088 (CVSS 8.8), einer WinRAR-Schwachstelle, im Rahmen fortlaufender Social-Engineering-Angriffe. CVE-2025-8088 ermöglicht es unbefugten Angreifern, bösartige Dateien in sensible Verzeichnisse — darunter den Windows-Autostart-Ordner — zu kopieren, sodass sie automatisch ausgeführt werden, sobald sich das Opfer anmeldet. Die technischen Details zu dieser Kampagne wurden im August ausführlich im Greenbone-Blog behandelt.

Die Angriffe wurden der Gruppe RomCom (auch bekannt als Storm-0978, Tropical Scorpius, UNC2596) zugeschrieben, einem russlandnahen Bedrohungsakteur, der für den Einsatz seiner eigenen charakteristischen Malware (RomCom RAT) bekannt ist. Während der jüngsten Kampagne, in der CVE-2025-8088 in WinRAR ausgenutzt wurde, verteilten Spear-Phishing-E-Mails präparierte RAR-Archive an Zielorganisationen aus den Bereichen Finanzwesen, Fertigung, Verteidigung und Logistik in Europa und Kanada. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2025-8088.

CVE-2025-27915: Bösartige Kalenderdateien zur Ausnutzung von Zimbra

Im September 2025 richtete sich eine Kampagne gegen das brasilianische Militär, bei der manipulierte .ICS-Kalenderdateien ausgeliefert wurden, die speziell dafür entwickelt waren, CVE-2025-27915 (CVSS 5.4) auszunutzen — eine gespeicherte Cross-Site-Scripting-(XSS)-Schwachstelle [CWE-79] in der Zimbra Collaboration Suite. Die Phishing-E-Mails waren als legitime Einladungen ausländischer politischer Stellen getarnt. Die .ICS-Dateien enthielten eingebettetes JavaScript, das beim Öffnen im Classic Web Client von Zimbra automatisch ausgeführt wurde. Der iCalendar-Standard weist eine lange Historie von Sicherheitsrisiken auf, darunter zahlreiche XSS-Schwachstellen in verschiedenen Unternehmenssoftware-Anwendungen.

In der jüngsten Kampagne waren Angreifer in der Lage, Session-Cookies, E-Mail-Inhalte und Kontaktlisten zu stehlen sowie bösartige E-Mail-Weiterleitungsregeln zu erstellen, um die Kommunikation der Opfer dauerhaft zu exfiltrieren. Ungepatchte Systeme bleiben verwundbar und werden weiterhin in gezielten Angriffen ausgenutzt. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2025-27915.

CVE-2025-2783: Chrome-Sandbox-Escape zur Spyware-Installation

Im März 2025 wurden Phishing-E-Mails mit Einladungen zu einem russischen Politikforum verwendet, um Opfer dazu zu verleiten, auf eine bösartige Datei zu klicken. Nach ihrer Ausführung nutzte die Datei CVE-2025-2783 (CVSS 8.3) aus — eine Sandbox-Bypass-Schwachstelle in der Mojo-Komponente von Google Chrome für Windows —, um Spyware zu installieren. Die Kampagne wurde unter dem Namen Operation ForumTroll bekannt.

CVE-2025-2783 geht auf eine Schwachstelle im Handle-Management des Mojo-IPC-Subsystems zurück und betrifft ausschließlich die Windows-Implementierung von Google Chrome. Die Schwachstelle ermöglicht es Angreifern, den Sandbox-Schutz von Chrome zu umgehen und auf das Windows-Betriebssystem zuzugreifen. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2025-2783 unter Windows [1].

CVE-2025-24054: Windows NTLM-Hash-Leak gegen europäische Einrichtungen

Im März 2025 wurden Phishing-E-Mails mit angehängten library-ms-Dateien in Angriffen eingesetzt, die sich gegen staatliche und private Unternehmen in Polen und Rumänien richteten. Die Angriffe nutzten eine neu offengelegte Schwachstelle aus — CVE-2025-24054 (CVSS 5.4) —, die Windows NTLM betrifft; die Ausnutzung begann nur wenige Tage nach der Veröffentlichung der Schwachstelle.

.library-ms-Dateien sind Library Description Schemas, die zur Definition von Windows-Bibliotheken verwendet werden. Die bösartigen.library-ms-Dateien enthielten Links zu von Angreifern kontrollierten Ressourcen und wurden entweder innerhalb von ZIP-Archiven ausgeliefert oder über Dropbox verlinkt. Das Anzeigen der Datei nutzte die Windows-SMB-Authentifizierungsfunktion aus, um NTLM-Authentifizierungshashes zu stehlen und diese Hashes anschließend wiederzuverwenden, um eine Domänenkompromittierung sowie laterale Bewegung im Netzwerk der Opfer zu erreichen.

CVE-2024-21412: Umgehung von Windows SmartScreen durch DarkGate-Akteure

Mitte Januar 2024 begann die Bedrohungsakteur-Gruppe hinter der DarkGate-Malware, CVE-2024-21412 (CVSS 8.1) auszunutzen — eine Umgehung von Microsoft Defender SmartScreen, die durch eine fehlerhafte Verarbeitung von Internet-Verknüpfungen verursacht wird. Phishing-E-Mails lieferten PDF-Anhänge mit eingebetteten Links, die Opfer auf .URL-Verknüpfungsdateien umleiteten, welche wiederum gefälschte Software-Installer nachluden. Diese Installer gaben sich als legitime Software aus (z. B. NVIDIA oder iTunes) und sideloadeten eine bösartige DLL, um die DarkGate-RAT-Malware zu installieren.

Die Kampagne richtete sich gegen Finanzorganisationen in Nordamerika, Europa, Asien und Afrika. Microsoft veröffentlichte am 13. Februar 2024 einen Patch für CVE-2024-21412. Diese Kampagne war jedoch nicht die erste, die Windows SmartScreen in Social-Engineering-Angriffen ausnutzte. Bereits 2023 wurde CVE-2023-36025 in ähnlicher Weise unter aktiver Ausnutzung beobachtet. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2024-21412 [1][2][3][4][5].

CVE-2024-42009: Roundcube Webmail XSS Schwachstelle von UNC1151 ausgenutzt

Im Juni 2025 zielte eine ausgefeilte Spear-Phishing-Kampagne über CVE-2024-42009 (CVSS 9.3https://secinfo.greenbone.net/cvsscalculator?cvssVector=CVSS%3A3.1%2FAV%3AN%2FAC%3AL%2FPR%3AN%2FUI%3AR%2FS%3AC%2FC%3AH%2FI%3AH%2FA%3AN) auf polnische Organisationen ab — eine Schwachstelle, die Roundcube Webmail betrifft. Die Schwachstelle ist ein kritischer Cross-Site-Scripting-(XSS)-Fehler, der die Ausführung beliebigen JavaScripts im Browser eines Benutzers erlaubt, allein durch das Öffnen einer speziell präparierten E-Mail.

In diesen Angriffen versendete die Bedrohungsgruppe UNC1151 rechnungsthematische E-Mails, die die Schwachstelle auslösten und dadurch einen bösartigen Service Worker im Browser des Opfers registrierten. Die Malware leitete anschließend die legitime Roundcube-Anmeldeseite über einen Proxy um, während sie gleichzeitig still und heimlich Zugangsdaten erfasste, Adressbücher stahl und Business-E-Mail-Compromise-(BEC)-Angriffe durchführte. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2024-42009.

CVE-2023-36884: Windows Search für RCE von Storm-0978 ausgenutzt

Mitte 2023 nutzten Bedrohungsakteure Social Engineering aus, um CVE-2023-36884 (CVSS 7.5) auszunutzen — eine Race-Condition-Schwachstelle [CWE-362] in Windows Search. Die Kampagne, die dem Bedrohungsakteur RomCom zugeschrieben wurde, verbreitete Word-Dokumente und nutzte die durch den Ukrainischen Weltkongress erzeugte Dringlichkeit aus, um Mitarbeiter von Verteidigungs- und Regierungsstellen in Europa und Nordamerika ins Visier zu nehmen. Nach dem Öffnen luden die Dokumente Skripte nach, injizierten iframes und stufen malware für den Fernzugriff vor, um CVE-2023-36884 auszunutzen.

Die Kampagne führte bei den betroffenen Organisationen zu finanziellen Verlusten, Datendiebstahl und betrieblicher Beeinträchtigung und ermöglichte zudem Spionage durch die Kompromittierung von Zugangsdaten und den Einsatz persistenter Remote-Access-Malware. Der OPENVAS ENTERPRISE FEED von Greenbone enthält eine Erkennung für CVE-2023-36884.

Ist User Awareness-Training nicht ausreichend?

Viele Organisationen starten Programme zum Awareness-Training für Benutzer mit großen Erwartungen. Die tatsächliche Wirksamkeit solcher Trainings wurde jedoch zunehmend infrage gestellt. Zwar deuten einige Forschungsergebnisse darauf hin, dass Schulungen die Erkennung von Phishing-Versuchen deutlich verbessern können, doch zeigte sich, dass diese Verbesserungen ohne kontinuierliche Wiederholung im Laufe der Zeit wieder verblassen [1][2][3]. Zudem wurde festgestellt, dass der Grad der Verbesserung von Person zu Person stark variiert und dass es Zeit benötigt, bis das Training überhaupt wirksam wird [4]. Eine weitere Studie ergab, dass die Kombination von Awareness-Training mit technischen Kontrollen (z. B. MFA/OTP-Mechanismen oder URL-/Barrierefiltern) bessere Präventionsresultate liefert als Schulungen allein [5]. Andere Studien zeigten hingegen negative Befunde, die mit Awareness-Training in Verbindung stehen:

  • Eine groß angelegte Studie aus dem Jahr 2025 fand keinerlei signifikante Vorteile von Awareness-Training in Bezug auf Klickraten oder Melderaten [6].
  • 25,43 % der Nutzer führten im Verlauf einer 15-monatigen Studie mindestens eine gefährliche Aktion aus [7].
  • Uneinheitliche Wiederholungen oder unrealistische Simulationen bergen das Risiko, künstliche Verhaltensweisen zu normalisieren, was die Wirksamkeit gegenüber realen Angriffen im Laufe der Zeit verringert [8].
  • Obwohl Awareness-Training einen leicht positiven Effekt bei der Reduzierung der Anfälligkeit für Social Engineering zeigte, war der resultierende p-Wert (0,141) nicht signifikant [9].
  • Jährliches Awareness-Training reduzierte die Phishing-Anfälligkeit nicht, während simulationsbasiertes Training zwar eine statistisch signifikante, aber sehr geringe Verbesserung erzielte. Darüber hinaus weisen Awareness-Trainings sehr geringe Teilnahmeintensität auf: 75–90 % der Nutzer verbringen weniger als eine Minute mit dem Training [10].

Daher kann Awareness-Training zwar einen gewissen Schutz gegen die grundlegendsten Social-Engineering-Angriffe bieten, jedoch liefert es nur wenig Sicherheit gegenüber hochgradig zielgerichteten und technisch ausgefeilten Kampagnen. Für eine hohe Widerstandsfähigkeit müssen IT-Verantwortliche zusätzliche Sicherheitsmaßnahmen einplanen. Vulnerability Management ist eine grundlegende Defense-in-Depth-Sicherheitskontrolle, um die Auswirkungen fortgeschrittener Social-Engineering-Angriffe zu mindern. Durch die Priorisierung von Patches für Assets, die von Schwachstellen betroffen sind, die in aktiven Ausnutzungskampagnen identifiziert wurden, können Organisationen ihr Risiko für unbefugten Erstzugriff reduzieren und eine weitreichende Sicherheitsverletzung verhindern.

Zusammenfassung

Die fortschrittlichsten Social-Engineering-Angriffe zielen nicht einfach darauf ab, Benutzernamen und Passwörter zu stehlen. Ausgefeilte Social-Engineering-Kampagnen kombinieren sensible Informationen, um hochwirksame Auslöser zu erzeugen. Zudem setzen sie technische Payloads ein, die darauf ausgerichtet sind, Softwareschwachstellen sowohl auf dem Rechner des Opfers als auch im Netzwerk der Zielorganisation auszunutzen. Um sich vor den schwerwiegendsten Folgen zu schützen, müssen IT-Verantwortliche einen Defense-in-Depth-Ansatz in der Cybersicherheit verfolgen, einschließlich kontinuierlichen Vulnerability Managements. Eine kostenlose Testversion von Greenbones OPENVAS BASIC steht IT-Verantwortlichen zur Verfügung, um ihre Enterprise-IT-Infrastruktur auf neu auftretende Bedrohungen zu scannen — einschließlich jener Schwachstellen, die in fortgeschrittenen Social-Engineering-Angriffen ausgenutzt werden.

Mit der umfassenden Suite an Sicherheitstools von Greenbone sind IT-Verantwortliche deutlich besser in der Lage, Softwareschwachstellen in großem Maßstab innerhalb ihrer IT-Umgebungen zu erkennen, zu priorisieren und die exponierten Angriffsflächen zu patchen, die von APT-Akteuren ausgenutzt werden könnten. Eine kostenlose Testversion von OPENVAS BASIC bietet eine hervorragende Möglichkeit, die Sicherheitsfunktionen von Greenbone in der Praxis zu testen. OPENVAS SECURITY INTELLIGENCE ermöglicht es Organisationen, aus erster Hand zu erleben, wie automatisiertes Schwachstellenscanning, tägliche Feed-Updates und klare Risikoberichte IT-Verantwortliche im Kampf gegen sich weiterentwickelnde Social-Engineering- und andere Ausnutzungskampagnen stärken können.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht

24. November 2025/von Greenbone AG
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Greenbone AG https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Greenbone AG2025-11-24 12:22:052025-11-24 12:27:38Greenbone hilft bei der Abwehr fortgeschrittener Social-Engineering-Angriffe
Greenbone AG

OPENVAS SCAN umfasst jetzt Compliance-Profile für Huawei EulerOS

Blog

Greenbone freut sich, neue Compliance-Richtlinien für Huawei EulerOS und openEuler bekannt zu geben. Diese Compliance-Richtlinien sind das Ergebnis einer engen Zusammenarbeit mit Huawei, um OPENVAS SCAN-Anwendern authentifizierte Überprüfungen für über 200 wichtige Sicherheitskontrollen zu bieten. Durch die gründliche Überprüfung der Sicherheitseinstellungen erhalten IT-Verantwortliche ein hohes Maß an Sicherheit und Transparenz hinsichtlich der Sicherheitslage ihrer EulerOS-Infrastruktur.

Betriebssysteme (OS) sind standardmäßig auf Benutzerfreundlichkeit und Flexibilität ausgelegt. In der Regel sind Betriebssysteme so konfiguriert, dass sie fast alle Aufgaben ohne Anpassungen nach der Installation bewältigen können. Viele unnötige Kernel-Module und Dienste sind aktiviert, und die Sicherheitseinstellungen sind relativ locker. Für maximale Sicherheit müssen Unternehmen die Standard-Einstellungen nach der Installation verschärfen, um kritische Daten und Vorgänge zu schützen. Durch Compliance-Tests werden Konfigurationsrichtlinien in überprüfbare Kontrollen umgewandelt, sodass Teams die Sicherheit in großem Maßstab überprüfen können. Durch die Überprüfung der verschärften Sicherheitskonfigurationen erhalten Sicherheitsexperten eine hohe Gewähr dafür, dass ihre IT-Ressourcen gegen Cyberangriffe geschützt sind.

Mit OPENVAS SCAN können IT-Sicherheitsteams richtlinienbasierte Audits in ihrer gesamten IT-Infrastruktur automatisieren. Unsere Plattform umfasst bereits eine Bibliothek mit Compliance-Profilen für CIS-Kontrollen in kritischen Bereichen der Cybersicherheit wie Apache, IIS, NGINX, MongoDB, Oracle, PostgreSQL, Windows und Linux [1][2][3][4] sowie Richtlinien, die auf nationalen Vorgaben für Verschlüsselungsstandards basieren.

Jetzt erweitern wir unsere Compliance-Audit- und Berichtsfunktionen um neue Richtlinienprofile für die EulerOS-Familie von Huawei. Diese neuen Angebote integrieren Richtlinienprüfungen direkt in den Workflow des Schwachstellenmanagements von OPENVAS SCAN. Diese Kontrollen zur Sicherheitshärtung gelten für EulerOS, OpenEuler, HCE und EulerOS Virtualization OS. Sobald die Richtlinienscans in OPENVAS SCAN abgeschlossen sind, können die Ergebnisse in einem speziellen Auditbericht angezeigt werden.

Hier erfahren Sie mehr darüber, wie diese neuen Compliance-Profile IT- Sicherheitsabteilungen dabei helfen, ihre Sicherheitsmaßnahmen gegen Cyberangriffe zu verstärken.

OPENVAS SCAN enthält jetzt Compliance-Profile für Huawei EulerOS

Die neuen Compliance-Scans von Greenbone für Huawei EulerOS folgen unserem bestehenden Modell zur Richtlinienbereitstellung. Die Compliance-Richtlinien von OPENVAS SCAN sind spezielle Scan-Konfigurationen, die aus gezielten Vulnerability Tests (VTs) bestehen, mit denen bewertet wird, ob Hosts definierte Sicherheitsanforderungen erfüllen. Die neuen Compliance-Richtlinien für EulerOS werden über den OPENVAS ENTERPRISE FEED und den COMMUNITY FEED an OPENVAS SCAN-Instanzen verteilt.

Das neue Compliance-Profil umfasst eine Reihe von authentifizierten Sicherheitstests, die speziell auf EulerOS-Umgebungen zugeschnitten sind. Durch authentifizierte Audits wird sichergestellt, dass von jedem gescannten Endpunkt genaue Nachweise erfasst werden, wodurch eine optimale Transparenz für die Sicherheitsprüfung gewährleistet ist. OPENVAS SCAN bietet außerdem benutzerdefinierte Berichtsformate, darunter einen Compliance-Bericht für Führungskräfte, der sich für die Überwachung durch das Management eignet.

Um ein Audit durchzuführen, können Benutzer den Fernzugriff für authentifizierte Scans konfigurieren, eine Richtlinie auswählen, die Richtlinien-Scan-Aufgabe ausführen und einen aussagekräftigen Auditbericht anzeigen, der aufzeigt, welche Kontrollen bestanden wurden, fehlgeschlagen sind oder einer weiteren manuellen Untersuchung bedürfen. Richtlinien werden im Compliance Policies-Bereich von OPENVAS SCAN verwaltet und als Schwachstellenscans mit dem gleichen Kontrollniveau wie andere Scan-Konfigurationen ausgeführt: Warnmeldungen, Berichterstellung und Zeitplanung zur Überprüfung der kontinuierlichen Compliance.

Was beinhalten die neuen Huawei EulerOS-Compliance-Richtlinien?

Das Ziel des neuen Huawei EulerOS-Profils ist einfach: Verringerung der Angriffsfläche durch Überprüfung der sicheren Einstellungen auf jedem Host. Der Richtlinienstichprobenumfang umfasst über 200 verschiedene Sicherheitsprüfungen für Linux-Netzwerke, Dienste und lokale Konfigurationen. Die Richtlinientests ähneln den CIS-Benchmarks und entsprechen gleichzeitig den spezifischen Anforderungen der Huawei-Plattform. Die neuen EulerOS-Compliance-Richtlinien können auch an die internen Richtlinienanforderungen jedes Unternehmens angepasst werden.

Die neuen EulerOS-Compliance-Richtlinien umfassen:

  • Service Hardening: Stellt sicher, dass unnötige oder unsichere Netzwerkdienste (z. B. DNS, NFS, RPC, SNMP, HTTP, Avahi) deaktiviert oder nicht installiert sind, um die Angriffsfläche des Systems zu verringern.
  • Systemkonfiguration und Kernel-Sicherheit: Überprüft sichere Kernel-Parameter, sysctl-Einstellungen, ICMP-Verhalten, Adressraum-Layout-Randomisierung (ASLR) und Schutzmechanismen wie dmesg_restrict.
  • Authentifizierung und Zugriffskontrolle: Erzwingt strenge Passwortrichtlinien, Regeln für die Kontosperrung, sudo-Konfigurationen und Benutzerzugriffsbeschränkungen, um unbefugten Zugriff zu verhindern.
  • Datei- und Verzeichnisberechtigungen: Überprüft wichtige Systemdateien (z. B. /etc/passwd, /etc/shadow, SSH-Schlüssel) und Verzeichnisse auf korrekte Eigentumsverhältnisse und sichere Berechtigungen.
  • Durchsetzung von Passwortrichtlinien: Überprüft die Komplexität, Mindestlänge, Ablaufdauer, Anzahl der Passwörter im Verlauf, Wiederholungslimits und Sperrmechanismen von Passwörtern, um eine strenge Authentifizierungshygiene sicherzustellen.
  • Verwaltung von Benutzerkonten und Berechtigungen: Überprüft aktive Benutzerkonten auf ungenutzte, doppelte oder privilegierte Benutzer; stellt sicher, dass die direkte Root-Anmeldung deaktiviert ist und nur notwendige Benutzer Shell-Zugriff haben.
  • Sicherheit beim Booten und Initialisieren: Überprüft GRUB-Konfigurationen, Bootloader-Schutzmaßnahmen, Secure-Boot-Einstellungen und Kernel-Modul-Einschränkungen.
  • Firewall und Netzwerkverkehrskontrolle: Stellt sicher, dass iptables/nftables/firewalld für INPUT/OUTPUT-Richtlinien und Standardzonen korrekt konfiguriert sind, um unbefugte Netzwerkkommunikation zu verhindern.
  • Paket- und Softwareverwaltung: Überprüft sichere Paketverwaltungsverfahren, verhindert die Installation unnötiger oder unsicherer Software und bestätigt, dass die Paket-Repositorys korrekt konfiguriert sind.
  • CVE-Erkennung und Schwachstellenerkennung: Identifiziert bekannte Schwachstellen (CVEs) im System, indem installierte Pakete anhand von Schwachstellen-Feeds überprüft werden. Dies hilft dabei, die Behebung ausnutzbarer Softwarefehler auf der Grundlage realer Bedrohungsdaten zu priorisieren.
  • Protokollierung und Überwachung: Überprüft Überwachungsregeln für privilegierte Befehle, verfolgt den Zugriff auf sensible Dateien, konfiguriert rsyslog für die Remote-Protokollierung und stellt sicher, dass Überwachungsprotokolle ordnungsgemäß gespeichert und verwaltet werden.

Diese Sicherheitsprüfungen werden als Schwachstellentests (VTs) implementiert, in Familien gruppiert und aus dem EulerOS-Richtlinienobjekt referenziert. OPENVAS SCAN wird mit vielen anderen plattformspezifischen VT-Familien ausgeliefert – darunter Huawei EulerOS Local Security Checks –, die in den neuen Richtlinien aktiviert sind, um zusätzlich zur Konfigurationshärtung Beweise für CVE-Exposure auf Host-Ebene zu sammeln.

Welche Huawei EulerOS-Distributionen werden abgedeckt?

Die neuen Compliance-Profile von Greenbone sind für das EulerOS-Ökosystem konzipiert, einschließlich Distributionen für Unternehmens- und Cloud-Bereitstellungen. Die Bereitstellung ist einfach: Die neuen Huawei EulerOS-Compliance-Profile werden über OPENVAS COMMUNITY FEED für das Produkt OPENVAS SCAN von Greenbone bereitgestellt. Benutzer erhalten sie mit routinemäßigen Feed-Updates, ähnlich wie bei anderen Standardrichtlinien. So bleibt der Inhalt Ihrer Richtlinien ohne zusätzlichen Wartungsaufwand auf dem neuesten Stand.

Hier finden Sie eine Beschreibung jeder EulerOS-Distribution, die in den neuen Compliance-Profilen von Greenbone behandelt wird, sowie eine kurze Beschreibung der betriebssystemspezifischen Sicherheitsabdeckung.

EulerOS (Traditional/Enterprise)

Der Fokus liegt auf den von Huawei veröffentlichten EulerOS 2.0 Service Packs. OPENVAS SCAN ordnet jeden Compliance-Test dem offiziellen EulerOS-Sicherheitsportal von Huawei, der EulerOS Security Configuration Baseline und den EulerOS-Lebenszyklusinformationen zu. Dies umfasst die Service Packs SP9 und neuer.

 EulerOS Virtual (VM-Editionen)

Für Rechenzentren, die auf EulerOS Virtual für die x86_64- und ARM64-Architektur setzen, erkennen unsere neuen Compliance-Profile EulerOS Virtual-Versionen – einschließlich der Releases 2.9.x, 2.10.x, 2.11.x, 2.12.x und 2.13.x. Sie umfassen auch entsprechende Überprüfungen für virtualisierungsspezifische Pakete und Dienste (z. B. KVM/QEMU-Komponenten und deren Hardening-/Patch-Level).

openEuler (Community)

Für Organisationen, die auf openEuler LTS standardisieren, nutzt Greenbone die vom openEuler-Projekt veröffentlichten CSAF-formatierten Hinweise und passt die Compliance-Prüfungen anhand der OS-Versionserkennung an. Auf der Seite zum Lebenszyklus und zu den Downloads von openEuler sind die verfügbaren LTS-Versionen und Service Packs dokumentiert. Die Compliance-Profile unterstützen die Prüfung der Versionen 20.03, 22.03 und 24.03 auf Basis der openEuler Security Configuration Baseline.

Huawei Cloud EulerOS (HCE)

Für Cloud-Bereitstellungen von Huawei Cloud EulerOS (HCE) 2.0 und HCE 3.0 nutzen unsere neuen Compliance-Profile öffentlich zugängliche Empfehlungen, um HCE-Paket-Baselines und Konfigurationshärtungen speziell für Cloud-Images und verwaltete Repositorys zu validieren – wobei Unterschiede wie Paketmanager und Repo-Layout zwischen ihnen berücksichtigt werden.

Zusammenfassung

Die neuen Compliance-Profile von Greenbone für EulerOS-Distributionen erweitern die Funktionen von OPENVAS SCAN um richtliniengesteuerte Audits. Die Richtlinien können verwendet werden, um die gehärtete Sicherheitslage von EulerOS, EulerOS Virtual, openEuler und HCE zu bestätigen. Die Audits werden über den OPENVAS COMMUNITY FEED bereitgestellt und führen authentifizierte Überprüfungen durch, um sichere Baselines für einen breiten Angriffsbereich zu verifizieren. Die Profile werden außerdem durch detaillierte technische und ausführliche Berichte für Stakeholder ergänzt. Diese neuen Tools verbessern OPENVAS SCAN als zuverlässige Methode zur Absicherung von Huawei-basierten Linux-Flotten im Unternehmensmaßstab.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht

18. November 2025/von Greenbone AG
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Greenbone AG https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Greenbone AG2025-11-18 14:19:132025-11-18 14:19:13OPENVAS SCAN umfasst jetzt Compliance-Profile für Huawei EulerOS
Joseph Lee

CVE-2025-64446: Eine lauernde FortiWeb-Schwachstelle erweist sich als kritisch bei aktiver Ausnutzung

Blog

Diskussionen über ein neues Sicherheitsproblem, das Fortinets FortiWeb betrifft, begannen Anfang Oktober 2025 online zu zirkulieren, nachdem das Cyber-Deception-Unternehmen Defused berichtete, über einen Honeypot einen funktionierenden Exploit erfasst zu haben. FortiWeb ist Fortinets Web-Application-Firewall-(WAF)-Plattform, die dazu entwickelt wurde, Webanwendungen vor bösartiger Aktivität zu schützen. Über einen Monat lang blieb Defuseds Enthüllung weitgehend unbeachtet – keine CVE-Zuweisung, keine Anerkennung durch Fortinet. Sicherheitsforscher bemerkten kürzlich, dass Fortinet die Schwachstelle offenbar stillschweigend gepatcht hat, ohne die Nutzer im Voraus zu informieren.

Das Thema erreichte schließlich am 13. November die breite Öffentlichkeit, als watchTowr Labs einen vollständigen Proof-of-Concept-(PoC)-Exploit veröffentlichte. Einen Tag später erhielt die Schwachstelle eine offizielle Kennung: CVE-2025-64446 (CVSS 9.8, EPSS 97th pctl) ) wird nun offiziell als aktiv ausgenutzte Schwachstelle mit kritischer Schwere in Fortinets FortiWeb eingestuft. Die Schwachstelle ermöglicht es Angreifern, manipulierte Administratoren-Konten anzulegen und administrative Aktionen auszuführen.

Fortinet stuft CVE-2025-64446 offiziell als Relative-Path-Traversal-Schwachstelle [CWE-23] ein. Allerdings sollte sie auch als Authentication-Bypass-Using-an-Alternate-Path-Schwachstelle [CWE-288] betrachtet werden, da eine Manipulation der URL es Angreifern ermöglicht, auf einen Legacy-Common-Gateway-Interface-(CGI)-Prozessor zuzugreifen, der keine ordnungsgemäße Authentifizierung implementiert. Nutzer sollten Fortinets offizielle Sicherheitsmeldung beachten, umgehend eine Risikobewertung durchführen und eine Notfall-Mitigierung dieser Schwachstelle in Betracht ziehen.

Eine kostenlose Testversion von Greenbones OPENVAS BASIC steht IT-Verantwortlichen zur Verfügung, um ihre IT-Unternehmensinfrastruktur nach aufkommenden Bedrohungen wie CVE-2025-64446 in Fortinets FortiWeb-Appliances zu scannen.

Wie der Exploit gegen CVE-2025-64446 funktioniert

Die Exploit-Kette für CVE-2025-64446 kombiniert zwei grundlegende Designfehler in FortiWeb:

  • Eine Relative-Path-Traversal-Schwachstelle [CWE-23] ermöglicht ungeschütztes URL-Routing zwischen der REST-API der Managementschnittstelle und ihrem CGI-Prozessor. Dieses fehlerhafte Routing dient als alternativer Pfad, um die Authentifizierung zu umgehen.
  • Eine Authentication-Bypass-Using-an-Alternate-Path-Schwachstelle [CWE-288] im CGI-Prozessor führt keine ordnungsgemäße Authentifizierung der Daten durch, die über den CGIINFO-HTTP-Header eines sich verbindenden Clients bereitgestellt werden.

watchTowr’s Python-basierter PoC zeigt, wie Angreifer FortiWebs vorgesehene API umgehen können, um den Legacy-CGI-Prozessor zu missbrauchen und unautorisierte Administratorkonten auf dem Gerät zu erstellen. So funktioniert der Exploit:

  1. Angreifer können über HTTPS (Port 443) mit dem FortiWeb-Management-Port kommunizieren, wobei die Zertifikatsvalidierung deaktiviert wird, um Probleme mit selbstsignierten, veralteten oder anderweitig ungültigen Zertifikaten zu vermeiden.
  2. Ungepatchte FortiWeb-Appliances bereinigen die URI vor der Anwendung von Autorisierungsregeln nicht ordnungsgemäß. Nicht authentifizierte Benutzer können Path Traversal erreichen, indem sie ihre Anforderungs-URL mit https://api/v2.0/… beginnen und gleichzeitig über ../../../../../ zu cgi-bin/fwbcgi traversieren.
  3. Eine Analyse des Quellcodes ergab, dass FortiWebs Legacy-CGI-Backend eine Funktion namens cgi_auth() enthält, die jeglichen im CGIINFO-Header bereitgestellten Autorisierungsangaben blind vertraut, sofern der Benutzername einem bestehenden Benutzer entspricht – einschließlich des integrierten Admin-Benutzers. Das bedeutet, dass ein nicht authentifizierter Angreifer den Admin-Benutzer spoofen kann, um erhöhte Berechtigungen zu erlangen.
  4. FortiWebs CGI-Prozessor verarbeitet den restlichen Request-Body anschließend mit vollständigen Administratorrechten.
  5. Der Angreifer kann ein bösartiges JSON-Objekt übermitteln, das das System anweist, ein neues Administratorkonto mit einem beliebigen, vom Angreifer kontrollierten Benutzernamen und Passwort anzulegen, um die vollständige Kontrolle über das Gerät zu übernehmen.

Wie die aufkommende Fortinet-Schwachstelle zu mitigieren ist

FortiWeb-Nutzer sollten Fortinets Sicherheitsmeldung prüfen, umgehend eine Risikobewertung durchführen und eine Notfall-Mitigierung für diese Schwachstelle in Betracht ziehen. Der Hersteller empfiehlt außerdem offiziell, HTTP und HTTPS für internetseitig erreichbare Schnittstellen zu deaktivieren, bis ein Upgrade durchgeführt werden kann. Ist eine FortiWeb-HTTP/HTTPS-Managementschnittstelle ausschließlich von internen Netzwerkendpunkten aus zugänglich, ist das Risiko reduziert.

Organisationen, die ungepatchte Versionen von FortiWeb einsetzen, sollten dieses Problem als kritisch und vorrangig behandeln. Die folgenden Versionen von FortiWeb sind betroffen:

  • FortiWeb 8.0.0 bis 8.0.1
  • FortiWeb 7.6.0 bis 7.6.4
  • FortiWeb 7.4.0 bis 7.4.9
  • FortiWeb 7.2.0 bis 7.2.11
  • FortiWeb 7.0.0 bis 7.0.11
  • FortiWeb 6.4 bis 6.4.3 (offengelegt von watchTowr Labs [1])
  • FortiWeb 6.3 bis 6.3.23 (offengelegt von watchTowr Labs)

Es ist wichtig zu beachten, dass Fortinets Liste der betroffenen Produkte weniger umfassend ist als die von unabhängigen Sicherheitsforschern bereitgestellte. Der Cyber Resilience Act (CRA) der EU tritt Ende 2026 in Kraft und bringt eine neue Form der rechtlichen Verantwortung für Softwareanbieter mit sich, die ihren Nutzern verspätete oder ungenaue Sicherheitsinformationen bereitstellen. Der CRA verpflichtet Softwarehersteller zudem dazu, bekannte Sicherheitslücken und bekannte Exploits innerhalb von 24 Stunden an die ENISA zu melden.

Greenbones OPENVAS ENTERPRISE FEED hat Sie abgedeckt

Das Vulnerability-Test-Entwicklungsteam von Greenbone hat diese neu aufkommende FortiWeb-Schwachstelle bewertet, noch bevor sie als CVE veröffentlicht wurde. Ein Versionscheck [1] und ein aktiver Check [2] sind jetzt im OPENVAS ENTERPRISE FEED verfügbar. Diese Erkennungstests umfassen sowohl versionsbasierte Checks als auch aktive Checks, die über HTTP mit Appliances interagieren, um die Verwundbarkeit gegenüber der Schwachstelle festzustellen. Dieser zweischichtige Ansatz stellt sicher, dass Organisationen verwundbare FortiWeb-Instanzen zuverlässig identifizieren können.

Wenn neue Details bekannt werden, verfeinert und erweitert Greenbone die Abdeckung weiter, um sicherzustellen, dass Kunden betroffene Instanzen identifizieren können. Eine kostenlose Testversion von Greenbones OPENVAS BASIC steht IT-Verantwortlichen zur Verfügung, um ihre IT-Unternehmensinfrastruktur nach aufkommenden Bedrohungen wie CVE-2025-64446 in Fortinets FortiWeb-Appliances zu scannen.

Kontakt Kostenlos testen Hier kaufen Zurück zur Übersicht

17. November 2025/von Joseph Lee
https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png 0 0 Joseph Lee https://www.greenbone.net/wp-content/uploads/greenbone-logo-2025.png Joseph Lee2025-11-17 13:28:012025-11-18 13:23:43CVE-2025-64446: Eine lauernde FortiWeb-Schwachstelle erweist sich als kritisch bei aktiver Ausnutzung
Seite 7 von 23«‹56789›»

Suche

Search Search

Archiv

  • 2026
  • 2025

Newsletter

Jetzt abonnieren

OPENVAS BASIC

Unser Einstiegsprodukt

14 Tage kostenlos testen

Produkte & Lösungen

  • OPENVAS PRODUKTE
  • OPENVAS SECURITY INTELLIGENCE
  • OPENVAS SCAN
  • OPENVAS BASIC
  • OPENVAS FREE
  • OPENVAS AI
ISO9001-DE

Service & Support

  • Professional Services
  • Dokumente
  • Technischer Support
  • FAQ
  • Gewährleistung
  • Cyber Resilience Act
ISO27001-DE

Über uns

  • Über Greenbone
  • Partner
  • MSSP
  • Lizenzinformation
  • Datenschutzerklärung
  • AGB
ISO14001-DE

Kontakt mit uns

  • Kontakt
  • Pressekontakt
  • Karriere
  • Security Response
  • Impressum
  • Grounding Page

Community

  • Community Portal
  • Community Forum
© Copyright - Greenbone AG 2020-2026
  • Link zu LinkedIn
Nach oben scrollen Nach oben scrollen Nach oben scrollen
Kontakt
IT Schutz anfragen Kontakt aufnehmen Newsletter abonnieren Auf LinkedIn folgen